DécryptageAccueil / Régulation & conformité / Réglementation européenne
NIS2 : ce qu’exige vraiment la directive, et où en est la France
Périmètre élargi, dirigeants responsables, signalement en 24 heures : ce que NIS2 impose réellement, et pourquoi le retard français ne dispense de rien.
Une directive connue, une loi qui n'arrive pas
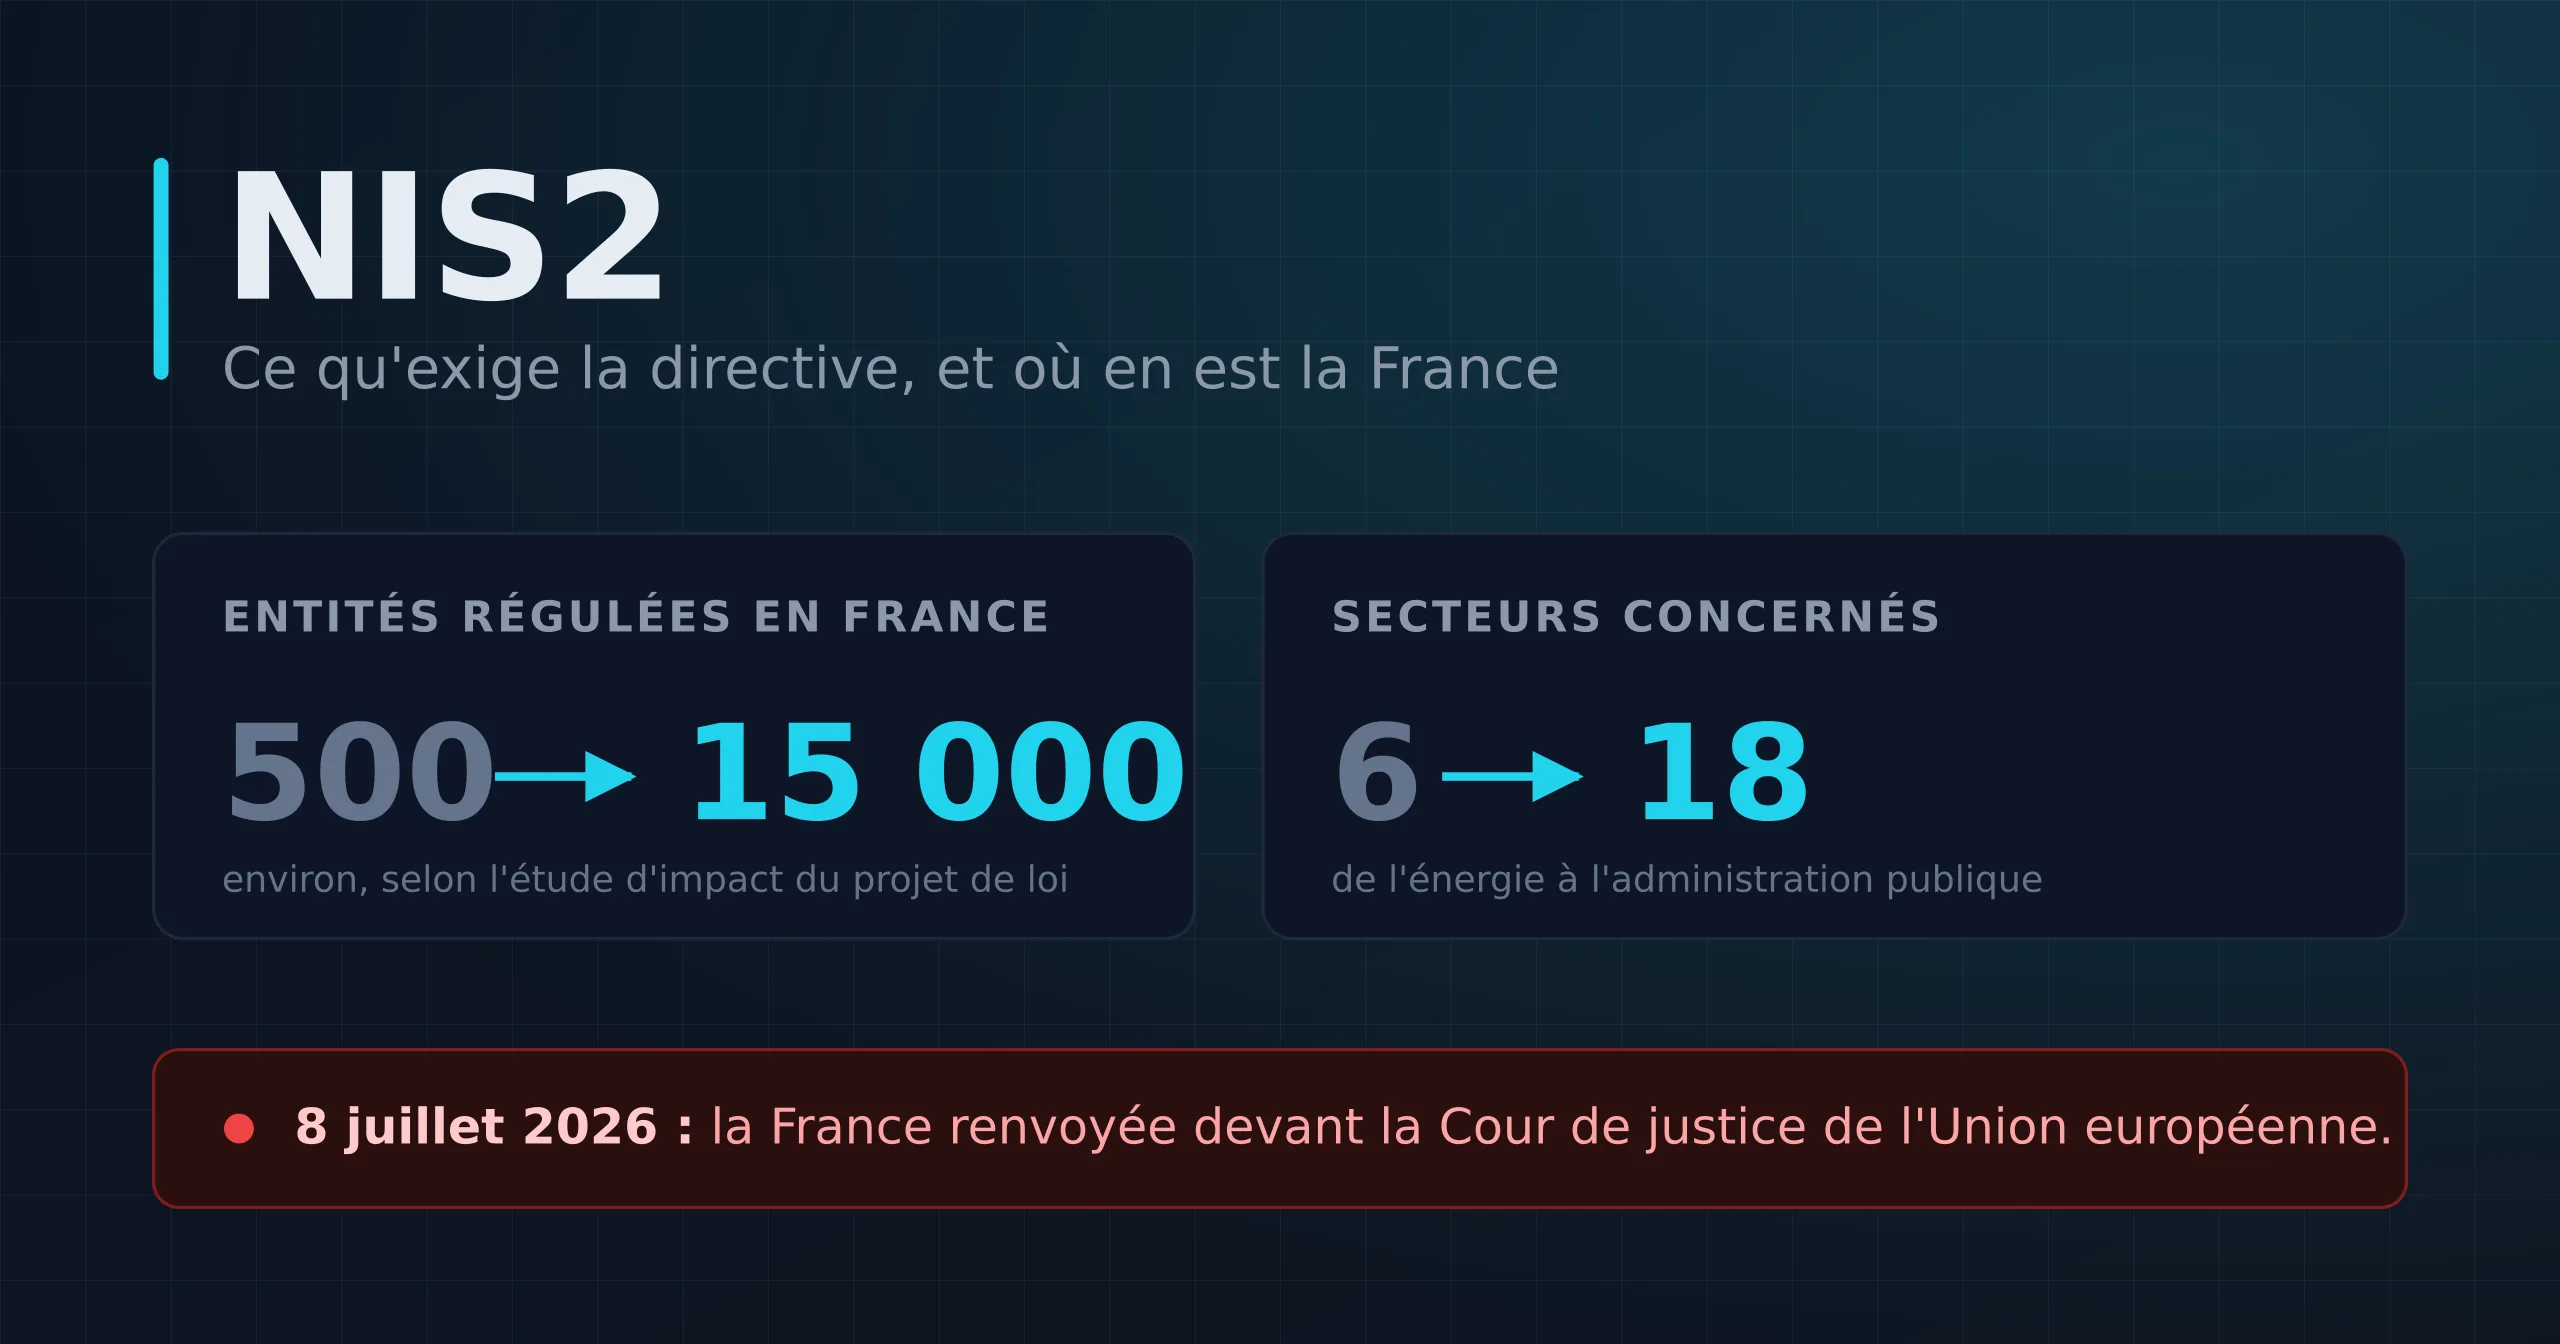
Le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l'Union européenne contre quatre États membres, l'Irlande, l'Espagne, la France et les Pays-Bas, pour défaut de transposition de la directive NIS2, en demandant qu'ils soient condamnés à une somme forfaitaire assortie d'astreintes journalières1. En France, le projet de loi censé y remédier attend toujours son passage en séance publique.
La situation entretient un malentendu : l'absence de loi nationale ne rend pas les obligations incertaines. Le texte européen est adopté depuis décembre 2022, son contenu n'a pas changé, et ce qui reste à fixer relève des modalités et du calendrier.
Ce que la première directive ne permettait pas
La directive NIS de 2016 a posé les bases d'une régulation européenne de la cybersécurité. Son périmètre restait étroit, et chaque État membre désignait lui-même ses opérateurs de services essentiels selon ses propres critères, ce qui a produit des écarts importants d'un pays à l'autre. Les moyens de contrainte, enfin, étaient modestes.
L'ordre de grandeur suffit à mesurer le changement. L'étude d'impact du projet de loi français chiffre le passage « de 500 à 15 000 entités environ », et le nombre de secteurs régulés de six à dix-huit2.
La directive (UE) 2022/2555, adoptée le 14 décembre 20223, répond aux trois faiblesses de son aînée : un périmètre défini par des critères communs, des obligations harmonisées, et un régime de sanctions dont les plafonds se rapprochent de ceux du RGPD.
Dix-huit secteurs, et un seuil de taille
NIS2 couvre dix-huit secteurs, répartis entre secteurs « hautement critiques » (énergie, transports, santé, banque, infrastructures numériques, administration publique…) et « autres secteurs critiques » (services postaux, gestion des déchets, industrie manufacturière, fournisseurs numériques…).
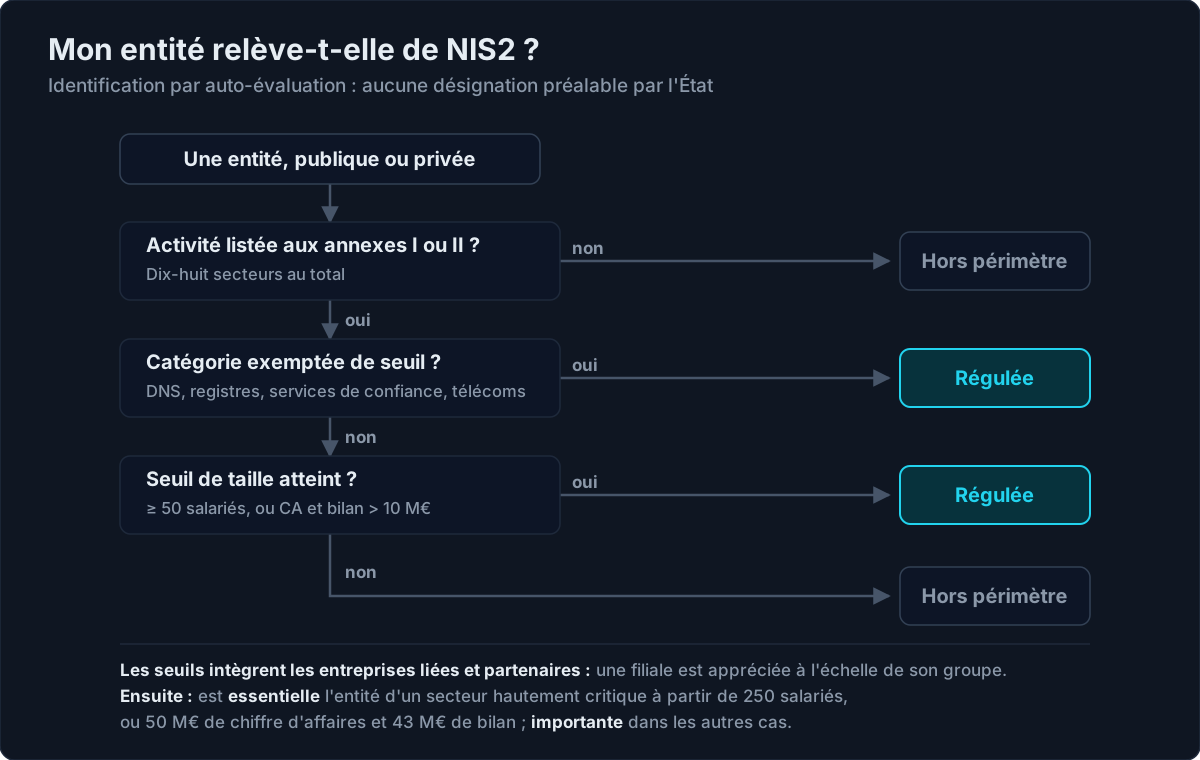
Le changement de méthode compte autant que l'élargissement. Là où NIS1 reposait sur une désignation au cas par cas, NIS2 pose une règle générale : appartenir à l'un des secteurs listés et dépasser la taille d'une petite entreprise suffit. Une entité est concernée lorsqu'elle emploie au moins cinquante personnes, ou lorsque son chiffre d'affaires annuel et son total de bilan dépassent chacun dix millions d'euros4.
Deux mécanismes y font entrer des organisations qui s'en croyaient dehors. Les critères se calculent sur l'ensemble des activités de l'entité, et non sur les seules activités relevant des annexes de la directive. Ils intègrent surtout les entreprises liées et partenaires : selon l'article 6 de l'annexe à la recommandation 2003/361/CE, une entité additionne ses propres données, la totalité de celles de ses entreprises liées et une fraction de celles de ses partenaires5. Une filiale de quarante personnes rattachée à un groupe est donc appréciée à l'échelle de ce groupe.
En France, le périmètre touche aussi les collectivités. L'étude d'impact recense 1 489 entités essentielles, dont 661 collectivités et groupements, les communes de plus de trente mille habitants relevant de cette catégorie. Les 992 communautés de communes seraient quant à elles des entités importantes2.
Les entités concernées quelle que soit leur taille
Le critère de taille connaît des exceptions. Sont couverts indépendamment de leur effectif les fournisseurs de réseaux ou de services de communications électroniques accessibles au public, les prestataires de services de confiance, les registres de noms de domaine de premier niveau, les fournisseurs de services DNS et l'administration publique4. Un prestataire de services de confiance de quinze personnes relève donc de la directive.
L'identification repose sur l'auto-évaluation. Aucun courrier n'annoncera à une organisation qu'elle est concernée : c'est à elle de déterminer son statut, puis de s'enregistrer auprès de l'autorité compétente.
Entités essentielles, entités importantes
Les organisations concernées sont classées en deux catégories :
| Entités essentielles | Entités importantes | |
|---|---|---|
| Profil | Secteurs hautement critiques, à partir de 250 salariés ou 50 M€ de CA et 43 M€ de bilan | Autres entités du périmètre |
| Supervision | Ex ante : contrôles possibles à tout moment | Ex post : contrôle sur preuve, indice ou information de manquement |
| Plafond d'amende | Au moins 10 M€ ou 2 % du CA mondial | Au moins 7 M€ ou 1,4 % du CA mondial |
Ces montants ne sont pas des plafonds absolus. L'article 34 demande aux États membres de prévoir des amendes « d'un maximum d'au moins » ces valeurs, ce qui les autorise à transposer plus sévèrement3. Le montant retenu est le plus élevé des deux, ce qui modifie sensiblement le calcul pour un groupe au chiffre d'affaires important.
Les obligations de fond sont identiques dans les deux catégories. Une entité importante est tenue aux mêmes mesures de gestion des risques et aux mêmes délais de signalement. Ce qui diffère tient au déclenchement du contrôle, et la nuance est souvent mal comprise : l'article 33 n'exige pas un incident, il suffit que l'autorité dispose d'une preuve, d'un indice ou d'une information laissant penser à un manquement3. Un signalement, un article de presse ou un constat effectué chez un tiers peuvent donc ouvrir une inspection.
Le projet de loi français prévoit par ailleurs que l'État, les collectivités territoriales et leurs établissements publics administratifs échappent aux amendes, sans être dispensés des obligations de sécurité et de notification6.
Les dix domaines de l'article 21
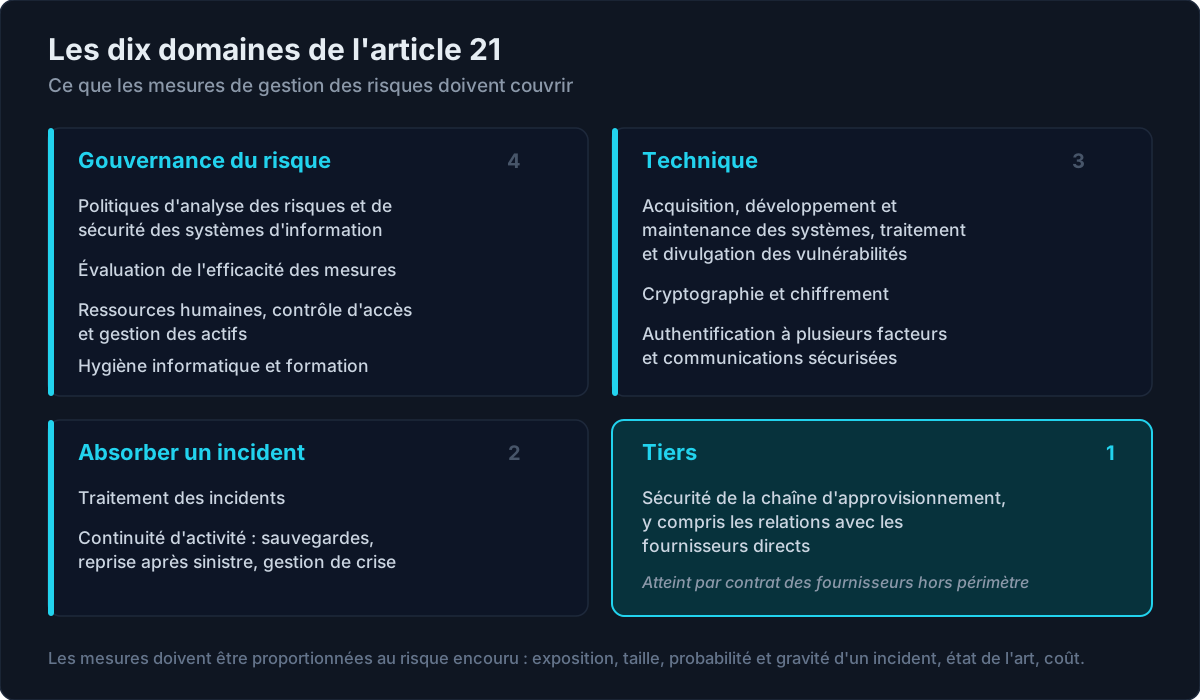
L'article 21 ne se contente pas d'exiger des « mesures appropriées » : il énumère dix domaines que ces mesures doivent couvrir3. Ils se laissent regrouper en quatre familles.
La gouvernance du risque en occupe quatre : les politiques d'analyse des risques et de sécurité des systèmes d'information ; les procédures d'évaluation de l'efficacité des mesures prises ; la sécurité des ressources humaines, le contrôle d'accès et la gestion des actifs ; les pratiques d'hygiène informatique de base accompagnées de formations.
Deux portent sur la capacité à absorber un incident : son traitement, et la continuité d'activité (sauvegardes, reprise après sinistre, gestion de crise).
Trois relèvent de la technique : la sécurité de l'acquisition, du développement et de la maintenance des systèmes, y compris le traitement et la divulgation des vulnérabilités ; l'usage de la cryptographie et du chiffrement ; l'authentification à plusieurs facteurs et les communications sécurisées, y compris d'urgence.
Le dixième concerne les tiers, et mérite d'être traité à part.
Ce que « proportionné » veut dire
Les mesures doivent être appropriées au risque encouru, compte tenu du degré d'exposition de l'entité, de sa taille, de la probabilité d'un incident, de sa gravité potentielle, de l'état de l'art et du coût de mise en œuvre3. Six critères, aucune valeur seuil.
Pour une partie des fournisseurs numériques, la Commission a levé l'ambiguïté. Un règlement d'exécution publié en octobre 2024 détaille les exigences techniques attendues des fournisseurs de services DNS, des registres de noms de domaine de premier niveau, des fournisseurs d'informatique en nuage, de centres de données, de réseaux de diffusion de contenu, de services gérés et de services de sécurité gérés, des places de marché en ligne, des moteurs de recherche, des plateformes de réseaux sociaux et des prestataires de services de confiance7. Les entités de cette liste disposent d'un référentiel précis. Les autres s'appuient en pratique sur les normes de la famille ISO 27001 et sur le guide d'hygiène de l'ANSSI.
La chaîne d'approvisionnement et son effet de ruissellement
NIS2 impose aux entités régulées de tenir compte des vulnérabilités de leurs fournisseurs directs et de la qualité de leurs pratiques de sécurité. Cela se traduit par des questionnaires, des clauses contractuelles, des exigences de notification d'incident et parfois des droits d'audit.
L'effet dépasse le périmètre formel de la directive. Un sous-traitant logistique de trente personnes n'est pas régulé, mais s'il livre un hôpital qui l'est, il recevra les exigences par voie contractuelle. C'est probablement par ce canal que le texte atteindra le plus grand nombre d'organisations, davantage que par les sanctions.
Reste la méthode, et c'est là que beaucoup de programmes se perdent. Envoyer un questionnaire de deux cents lignes à cinq cents fournisseurs produit des classeurs, pas de la sécurité. Hiérarchiser selon la criticité de la dépendance, puis examiner sérieusement les quelques fournisseurs dont la défaillance arrêterait l'activité, donne de meilleurs résultats à effort comparable.
Ce qui change pour les organes de direction
L'article 20 impose aux organes de direction d'approuver les mesures de gestion des risques, d'en superviser la mise en œuvre et de suivre une formation à la cybersécurité. Les entités doivent proposer une formation comparable à leurs employés. Combiné à l'article 32, il permet d'engager la responsabilité des dirigeants en cas de manquement grave3.
En pratique, une analyse de risques doit remonter au conseil, y être discutée, et toute décision d'accepter un risque doit être tracée. Beaucoup d'organisations constateront que leur comité de direction n'a jamais formellement approuvé de politique de sécurité.
Les modalités précises de cette responsabilité relèvent du droit national. C'est l'un des points à surveiller dans chaque transposition.
Le signalement en trois temps
Tout incident ayant un impact significatif doit être notifié à l'autorité compétente selon le calendrier fixé par l'article 233 :
- une alerte précoce dans les 24 heures suivant la prise de connaissance de l'incident, indiquant notamment s'il semble résulter d'un acte malveillant ou pourrait avoir un impact transfrontalier ;
- une notification dans les 72 heures suivant cette même prise de connaissance, avec une première évaluation de la gravité et, le cas échéant, des indicateurs de compromission ;
- un rapport final dans le mois qui suit la notification des 72 heures, et non dans le mois qui suit l'incident, décrivant la cause première, les mesures appliquées et les effets.
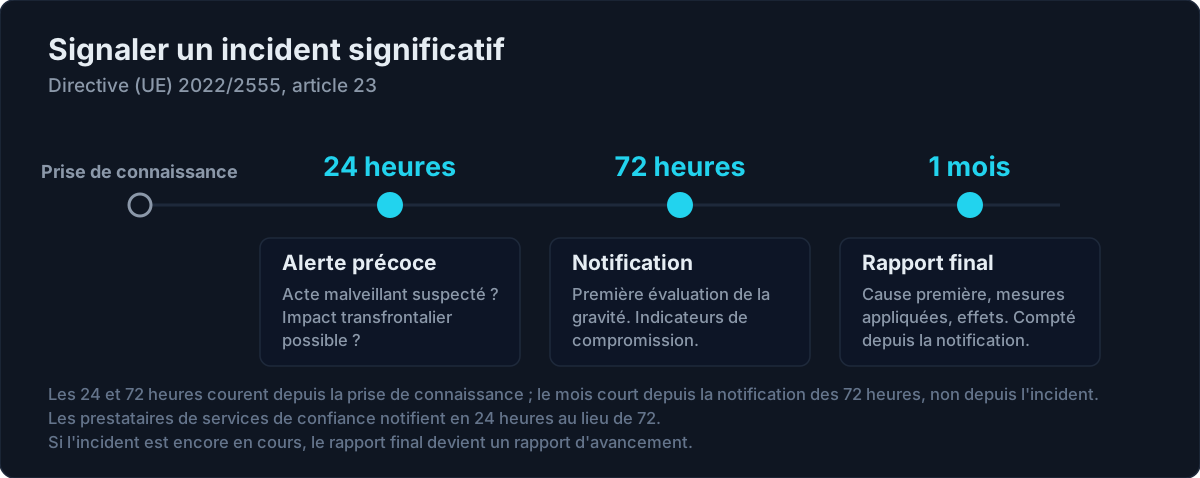
Deux détails comptent en pratique. Les prestataires de services de confiance disposent de 24 heures au lieu de 72 pour la notification lorsque l'incident affecte leurs services de confiance. Et le compte à rebours part de la prise de connaissance, notion que la directive ne définit pas ; le règlement d'exécution de 2024 en donne une lecture, mais seulement pour les onze catégories de fournisseurs numériques qu'il couvre, et sous forme de considérant : la prise de connaissance intervient lorsque l'entité, après une première évaluation, dispose d'un degré raisonnable de certitude qu'un incident significatif s'est produit7. Pour les autres secteurs, la notion sera précisée par les transpositions nationales.
Un rapport intermédiaire peut être demandé entre-temps, et un incident encore en cours au bout d'un mois donne lieu à un rapport d'avancement.
Un incident est considéré comme significatif s'il a causé ou est susceptible de causer une perturbation opérationnelle grave ou des pertes financières importantes, ou s'il peut affecter d'autres personnes physiques ou morales en causant des dommages matériels ou immatériels considérables.
Le délai de vingt-quatre heures suppose que plusieurs décisions aient été prises en amont : qui qualifie l'incident, qui a autorité pour déclarer, par quel canal, et avec quel niveau d'information minimal. Une organisation qui découvre ces questions pendant l'incident ne tiendra pas le délai. C'est un travail de procédure, réalisable immédiatement et indépendant de l'état de la transposition.
Où en est la transposition française
État des lieux arrêté au 4 novembre 2026.
Les États membres devaient transposer la directive au plus tard le 17 octobre 2024.
La Commission a adressé des mises en demeure le 28 novembre 2024, puis des avis motivés le 7 mai 2025, avant de saisir la Cour de justice le 8 juillet 20261.
En France, le véhicule est le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, qui transpose NIS2, la directive REC et la directive (UE) 2022/2556 accompagnant DORA. Le règlement DORA lui-même, le règlement (UE) 2022/2554, est d'application directe depuis le 17 janvier 2025 et n'appelait pas de transposition.
Présenté en conseil des ministres le 15 octobre 2024, le texte a été adopté par le Sénat le 12 mars 2025 par 181 voix contre 134, puis examiné par une commission spéciale à l'Assemblée nationale, dont le texte a été publié sous le numéro 177989. Son examen en séance publique, annoncé pour le 7 octobre 2026, a été retiré de l'ordre du jour la veille par la conférence des présidents, sans nouvelle date10.
La promulgation de la loi ne rendra pas les obligations immédiatement applicables : il faudra attendre la publication des décrets et arrêtés, qui préciseront notamment les mesures exigées par catégorie d'entité.
Cette section est celle qui vieillira le plus vite. Vérifiez l'état d'avancement avant d'en tirer une conclusion.
Par où commencer sans attendre la loi
Le texte européen n'a pas bougé depuis décembre 2022. Les secteurs, les seuils, les dix domaines de l'article 21, les délais de signalement et les obligations des dirigeants sont connus et stables. La loi française fixera des modalités et des délais de mise en conformité ; la saisine de la Cour de justice réduit par ailleurs la marge de manœuvre sur le calendrier.
Les chantiers concernés se comptent en trimestres. Établir une cartographie d'actifs à jour, écrire et tester une procédure de notification tenable en vingt-quatre heures, examiner ses fournisseurs critiques, faire approuver une politique de sécurité par son conseil : aucun de ces travaux ne se rattrape dans les semaines suivant la publication d'un décret.
Un test permet de situer son organisation. Est-elle capable, aujourd'hui, de répondre en vingt-quatre heures à trois questions : que s'est-il passé, depuis quand, et quels systèmes sont touchés ? Répondre oui suppose une cartographie à jour, une détection qui fonctionne et une chaîne de décision identifiée, soit l'essentiel de ce que l'article 21 demande.
Sources et notes
-
Commission européenne, « Commission refers Ireland, Spain, France and the Netherlands to the Court of Justice for failing to transpose the rules on cybersecurity », 8 juillet 2026, https://digital-strategy.ec.europa.eu/en/news/commission-refers-ireland-spain-france-and-netherlands-court-justice-failing-transpose-rules ↩ ↩2
-
Sénat, « Résilience des infrastructures critiques et renforcement de la cybersécurité — étude d'impact », https://www.senat.fr/leg/etudes-impact/pjl24-033-ei/pjl24-033-ei.html ↩ ↩2
-
Union européenne, « Directive (UE) 2022/2555 du Parlement européen et du Conseil (NIS2) », 14 décembre 2022, https://eur-lex.europa.eu/eli/dir/2022/2555/oj ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7
-
ANSSI, « Directive NIS 2 », MesServicesCyber, https://messervices.cyber.gouv.fr/nis2 ↩ ↩2
-
Institut luxembourgeois de régulation, « NIS 2 — Périmètre et champ d'application », https://www.ilr.lu/en/sectors/niss/nis-2/scope-and-field-of-application/ ↩
-
Silicon, « NIS2 : ce qu'il faut attendre du projet de loi examiné à l'Assemblée nationale », 5 octobre 2026, https://www.silicon.fr/cybersecurite-1371/nis2-ce-quil-faut-attendre-du-projet-de-loi-examine-a-lassemblee-nationale-229520 ↩
-
Commission européenne, « Règlement d'exécution (UE) 2024/2690 », 17 octobre 2024, https://eur-lex.europa.eu/eli/reg_impl/2024/2690/oj ↩ ↩2
-
ANSSI, « Avancement de la transposition de la directive NIS 2 », MonEspaceNIS2, mis à jour le 19 septembre 2025, https://aide.monespacenis2.cyber.gouv.fr/fr/article/avancement-de-la-transposition-de-la-directive-nis-2-1b3j1da/ ↩
-
Assemblée nationale, « Texte de la commission n° 1779 », https://www.assemblee-nationale.fr/dyn/17/textes/l17b1779_texte-adopte-commission ↩
-
Next, « Caramba, encore raté : la transposition de NIS2 est de nouveau repoussée », 6 octobre 2026, https://next.ink/brief-article/alleluia-la-transposition-de-nis2-est-enfin-a-lordre-du-jour-de-lassemblee-nationale/ ↩
Commentaires (0)
Les commentaires sont réservés aux membres connectés.
Aucun commentaire pour le moment. Lancez la discussion !