AnalyseAccueil / Menaces & cyberattaques / Incidents marquants
Contrôle technique : trois incidents en deux semaines, et dix-huit ans d'historique
Trois incidents en deux semaines chez des prestataires du contrôle technique, dix-huit ans d'historique, et aucun moyen simple de savoir si vous êtes concerné.
Un prestataire discret, dix-huit ans de rendez-vous
Le 28 octobre 2026, la page d'accueil d'auto-planning.fr a été remplacée par un message de rançon. Les attaquants réclamaient 33 333 dollars sous soixante-douze heures, et proposaient accessoirement d'aider l'entreprise à corriger les failles qu'ils disaient avoir exploitées1.
Auto-Planning n'est pas un nom connu du grand public. La société fournit des outils de prise de rendez-vous en ligne et de rappel par message aux centres de contrôle technique, à des garages et à des auto-écoles. Ce sont ces outils, et non les systèmes des centres eux-mêmes, qui concentrent les données de prise de rendez-vous de plusieurs réseaux à la fois.
Ce qui est revendiqué, et ce qui est confirmé
La distinction mérite d'être tenue fermement, parce qu'elle change ce qu'un lecteur peut en conclure.
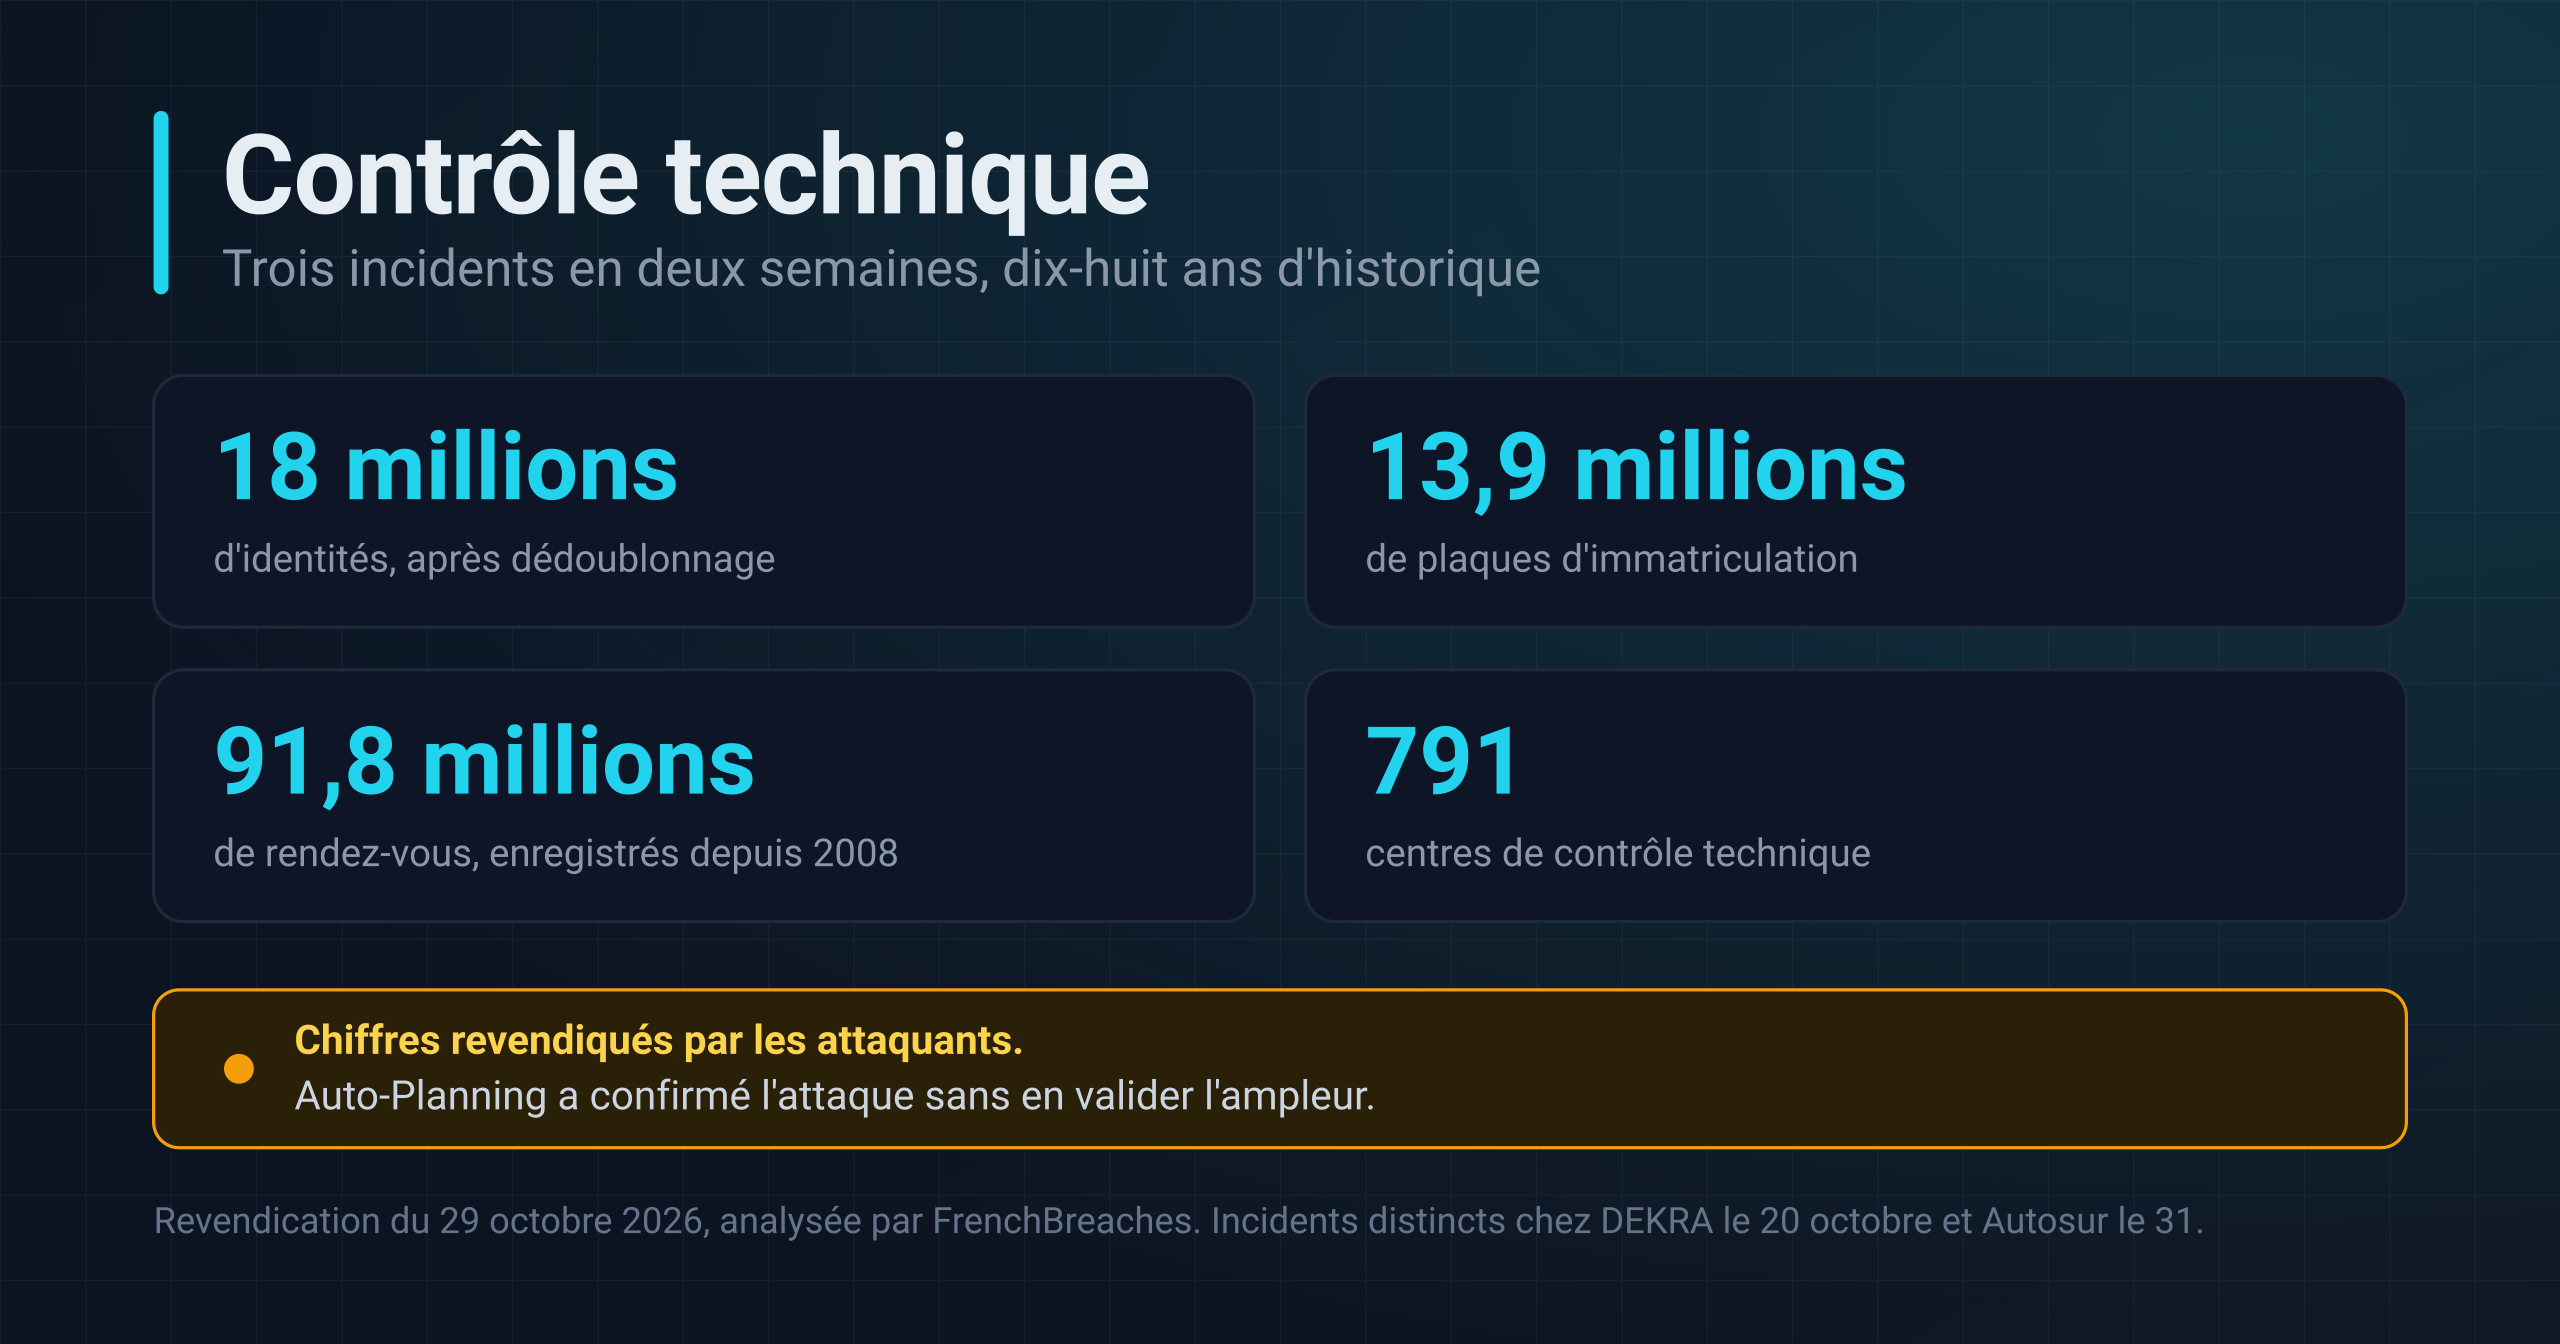
Du côté des revendications, les attaquants annoncent plus de 200 millions de lignes de données, dont 91 824 920 rendez-vous couvrant 791 centres, environ 18 millions d'identités uniques après dédoublonnage, 13,9 millions de plaques d'immatriculation, et 36 545 factures en PDF susceptibles de contenir des coordonnées bancaires. Les données remonteraient à 2008. S'y ajoutent du code source et des informations d'accès à certains services1.
Le site spécialisé FrenchBreaches, qui a révélé l'affaire le 29 octobre, indique avoir reçu des statistiques, une liste de centres et des échantillons, sans republier de données personnelles. Il relève aussi une incohérence dans l'inventaire des attaquants, dont l'en-tête annonce 60 gigaoctets quand le détail en décrit 19,9.
Du côté des confirmations, l'entreprise a reconnu l'attaque auprès de BFM Tech le 30 octobre, sans en valider l'ampleur, et indiqué avoir contacté la Commission nationale de l'informatique et des libertés2. Dès le 29 octobre, une veille spécialisée relevait explicitement que les volumes annoncés n'avaient pas été confirmés par Auto-Planning3.
Les chiffres cités dans cet article restent donc des estimations issues des éléments communiqués par les attaquants. Reconnaître une intrusion n'est pas valider l'inventaire de ceux qui l'ont menée.
Ce qui reste inconnu est tout aussi notable : quels centres sont concernés, ce qui a effectivement été copié, et si les personnes ont été informées.
DEKRA et Auto-Planning : deux incidents, un lien incertain
Huit jours avant la page de rançon, le 20 octobre, un autre incident touchait le secteur. DEKRA Automotive, qui exploite les réseaux DEKRA, Norisko et Autocontrol, a signalé un accès non autorisé à des données personnelles survenu chez l'un de ses sous-traitants. Les données concernées sont les noms, prénoms, adresses de courriel et numéros de téléphone des personnes ayant pris rendez-vous sur dekra-norisko.fr. L'entreprise dit avoir notifié l'autorité de protection des données et déposé plainte4.
Elle n'a pas nommé le sous-traitant, ni indiqué combien de personnes sont concernées, ni sur quelle période.
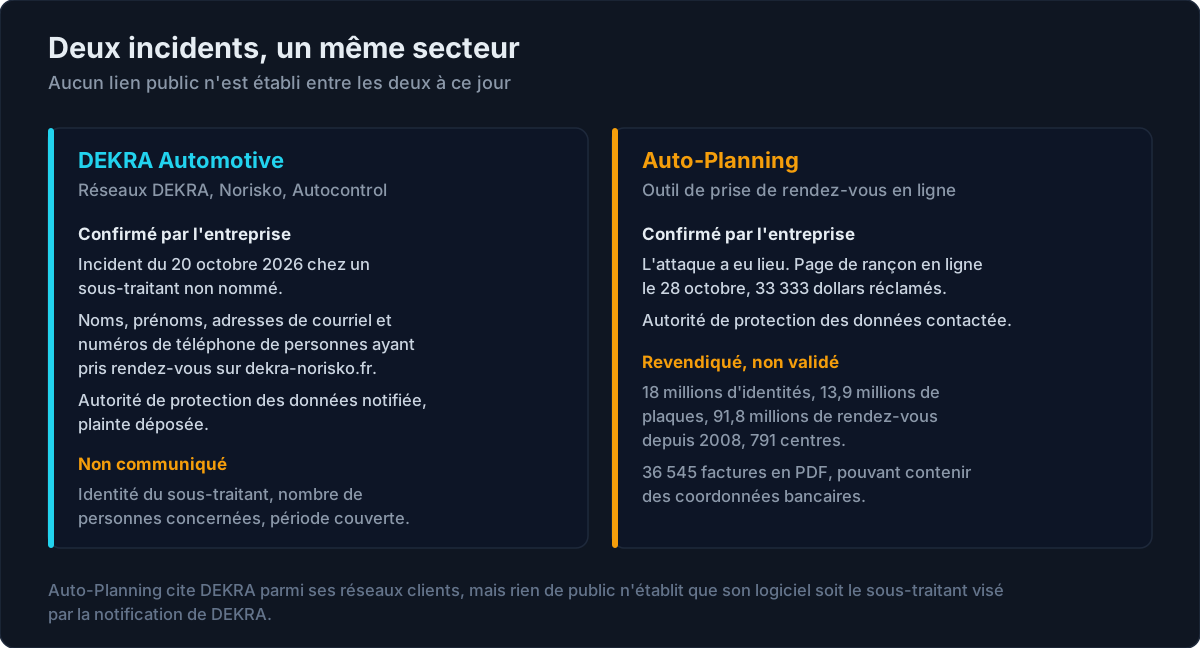
Auto-Planning cite DEKRA parmi ses réseaux clients, aux côtés d'Autovision, Autosur, Sécuritest et Norisko5. L'hypothèse d'un incident unique est donc plausible. Elle n'est pas établie, et aucun des deux acteurs n'a dit quoi que ce soit permettant de trancher.
Pour un automobiliste, le résultat est le même dans les deux cas : il sait que des données du contrôle technique ont fuité, il ignore s'il figure dedans.
Pourquoi des rendez-vous de 2008 seraient encore accessibles
C'est le point qui me paraît le plus instructif, à condition de poser la question correctement.
Un outil de prise de rendez-vous a besoin de savoir qui vient quand. Il n'a aucun besoin fonctionnel courant de consulter le rendez-vous d'un automobiliste de 2008. La conservation prolongée peut pourtant répondre à d'autres finalités légitimes, et parfois à des obligations légales : les documents comptables, factures comprises, doivent être conservés dix ans en droit français.
La question n'est donc pas de savoir si ces données devaient être détruites, mais où elles se trouvaient. La Commission nationale de l'informatique et des libertés distingue la base active, consultée au quotidien, de l'archivage intermédiaire, où les données sont conservées pour une obligation ou un contentieux possible, avec des accès restreints à un petit nombre de personnes et une séparation logique ou physique6. Une facture de 2015 doit être conservée ; elle n'a pas à rester joignable depuis l'application de réservation.
Les éléments publics ne permettent pas de dire si les données anciennes revendiquées provenaient d'une base de production, de sauvegardes, d'archives, ou de plusieurs sources à la fois. C'est précisément ce qu'il faudrait savoir.
Reste un constat général qui, lui, ne dépend pas de ce cas d'espèce. Vider une base coûte du temps de développement et ne rapporte rien. La garder coûte peu en stockage et alimente des campagnes de rappel. Le risque, lui, ne se matérialise qu'une fois, le jour de l'intrusion, et il est alors multiplié par le nombre d'années accumulées.
MD5 pour des mots de passe, en 2026
Sur les 572 empreintes de mots de passe examinées par FrenchBreaches, 161 auraient été retrouvées. L'algorithme employé est MD51. L'échantillon ne permet pas de conclure que l'ensemble des comptes utilisait cet algorithme, ni que tous les mots de passe ont été exfiltrés.
Deux reproches distincts sont souvent confondus à propos de MD5. Le premier concerne sa résistance aux collisions, cassée en pratique au milieu des années 2000 : cela disqualifie l'algorithme pour les signatures et les certificats, moins directement pour le stockage de mots de passe. Le second, celui qui compte ici, tient à sa rapidité. MD5 a été conçu pour calculer vite, sans paramètre de coût permettant de ralentir volontairement chaque essai. Des cartes graphiques grand public parcourent des milliards de combinaisons par seconde, ce qui rend le test exhaustif abordable.
Le salage est une exigence séparée, que MD5 n'interdit pas techniquement. La Commission nationale de l'informatique et des libertés traite d'ailleurs les deux fautes distinctement : elle range MD5 et SHA-1 parmi les algorithmes obsolètes, et mentionne par ailleurs le hachage sans sel comme une erreur à part entière. Pour les mots de passe, elle cite bcrypt, scrypt, Argon2 et PBKDF26.
L'intérêt de ce détail dépasse le cas d'espèce. Un mot de passe retrouvé sert rarement sur le site d'origine, qui n'a guère de valeur, mais souvent ailleurs, parce que la réutilisation reste la norme.
Une responsabilité répartie entre les centres et leur prestataire
Vient alors la question qu'un automobiliste finit par poser : à qui s'adresser pour savoir s'il est concerné ?
La réponse est moins simple qu'il n'y paraît. Dans une configuration classique, le centre de contrôle technique détermine les finalités du traitement des réservations et en est le responsable ; le prestataire agit comme sous-traitant, pour son compte. Mais cette qualification dépend des contrats et du fonctionnement réel du service. Un prestataire peut être sous-traitant pour les réservations effectuées au nom des centres tout en étant responsable d'autres traitements qu'il opère pour lui-même, et une responsabilité conjointe reste possible. Les 791 établissements recensés dans les fichiers ne constituent pas davantage 791 responsables distincts : un réseau peut regrouper plusieurs centres sous une même entité juridique, et Auto-Planning indique par ailleurs servir aujourd'hui plus de 450 centres.
La chaîne de notification n'est pas non plus automatique. Le sous-traitant alerte le responsable dans les meilleurs délais, et peut notifier l'autorité pour son compte si le contrat le prévoit. Le responsable, lui, documente la violation en interne lorsqu'elle n'est pas susceptible d'engendrer un risque ; il notifie l'autorité, si possible dans les soixante-douze heures suivant la prise de connaissance, lorsqu'un risque existe ; et il informe en outre les personnes concernées lorsque le risque est élevé, sauf exceptions7.
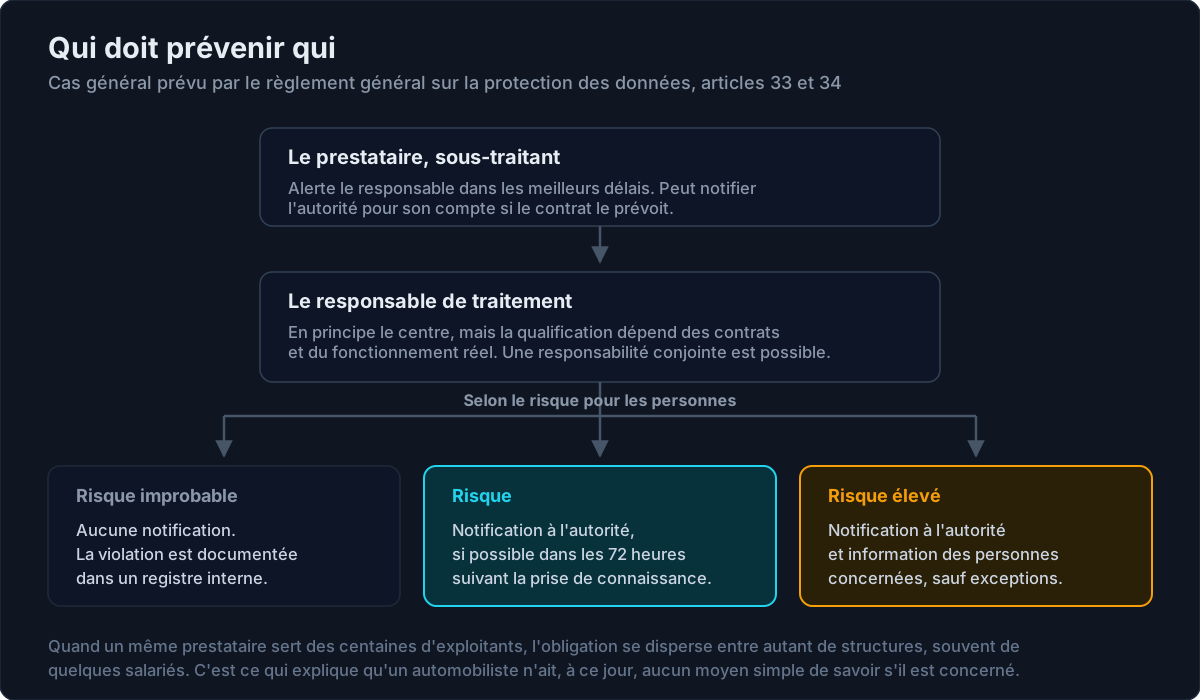
Sur le papier, le mécanisme se tient. Dans une chaîne où un prestataire unique sert des centaines d'exploitants, il se dilue. Un centre de contrôle technique dispose rarement des ressources juridiques nécessaires pour qualifier le risque, et n'a aucun moyen d'identifier lesquels de ses clients figurent dans un fichier qu'il n'a jamais vu. Un délégué à la protection des données peut être externe ou mutualisé, mais encore faut-il qu'il existe et qu'il soit saisi.
C'est une des raisons pour lesquelles il n'existe à ce jour aucun moyen simple, pour une personne, de savoir si elle est concernée.
Un secteur qui revient régulièrement dans l'actualité
Le contrôle technique français n'en est pas à sa première fuite, loin de là.
Le 16 mars 2025, Autosur voyait partir plus de 12,3 millions de lignes concernant 10 730 508 clients : identités, mots de passe hachés et jetons de session, numéros de série et plaques, historiques de contrôle et données internes sur les centres. Le fichier a été mis en vente sur le darknet pour cinq à sept mille cinq cents dollars, payables en monero8. Une autre fuite a été rapportée en juin 20269.
Le 31 octobre 2026, trois jours après la page de rançon d'Auto-Planning, une base attribuée à autosur.fr était mise en vente sur un forum criminel : 798 502 lignes concernant 615 233 personnes, avec noms, prénoms, numéros de téléphone et adresses de courriel. SECTA, qui exploite le réseau, a indiqué que ses systèmes avaient détecté l'incident, que ses équipes avaient isolé le système et qu'elle avait notifié l'autorité et déposé plainte. Une cinquantaine de centres seraient concernés. L'entreprise n'a pas confirmé que la base en vente provienne de cet incident, et la structure des données diffère de celle des fuites précédentes9.
Trois incidents distincts en douze jours dans le même secteur, cinq en vingt mois. Une explication structurelle se dessine, sans être démontrée par ces seuls cas : des données personnelles obligatoires, puisque le contrôle technique l'est, collectées par un réseau d'exploitants indépendants, et confiées à un petit nombre de prestataires spécialisés. Chaque prestataire devient alors un point de concentration pour plusieurs millions de personnes. L'hypothèse mériterait d'être confrontée à ce que l'on observe dans d'autres secteurs organisés de la même manière.
Ce que ces données permettent réellement
L'intérêt d'un tel fichier n'est pas la revente des identités, qui valent peu. Il tient à la combinaison.
Un nom, un numéro de mobile, une plaque d'immatriculation, la date d'un rendez-vous et le nom du centre qui l'a réalisé permettent de rédiger un message qu'un destinataire n'a pratiquement aucune raison de mettre en doute. Le précédent existe : après la fuite Autosur de mars 2025, des noms et des plaques ont alimenté de fausses demandes de paiement de péage5.
Les scénarios déjà identifiés tournent autour du même procédé. Un faux rappel de contrôle technique expiré avec lien de paiement, une fausse convocation à contre-visite assortie de frais en ligne, un faux avis de contravention signé du nom de l'agence nationale de traitement automatisé des infractions. Il faut garder en tête un repère simple : une amende se notifie par courrier ou se remet sur la route, jamais par message demandant un paiement sous quarante-huit heures.
Rien n'établit à ce jour qu'une campagne en cours exploite précisément ces fichiers. Le risque, lui, est documenté par le précédent.
Ce qu'il reste à faire, et par qui
Pour une personne, les mesures utiles sont modestes mais réelles : traiter tout message évoquant un contrôle technique, une contre-visite ou une amende comme suspect dès lors qu'il demande un paiement, ne jamais passer par le lien fourni, et vérifier directement auprès du centre ou sur le site officiel. Si un mot de passe a été créé sur une plateforme de rendez-vous et réutilisé ailleurs, il faut le changer partout.
Pour les centres, l'obligation est plus lourde qu'ils ne l'imaginent sans doute : interroger leur prestataire pour savoir si leurs clients figurent dans les fichiers concernés, puis qualifier le risque et en tirer les conséquences. Peu le feront, faute de savoir qu'ils le doivent.
Pour les prestataires du secteur, cette affaire pose une question que chacun peut se poser sans attendre : combien d'années de rendez-vous la base de production contient-elle, et qu'est-ce qui empêcherait aujourd'hui un accès à l'application d'atteindre les archives. La réponse ne tient pas toujours en un paramètre, puisqu'elle engage les durées de conservation, la séparation des archives et les sauvegardes. Elle se construit en revanche avant l'intrusion, pas après.
Sources et notes
-
FrenchBreaches, « Cyberattaque Auto-Planning : données, rançon », publié le 29 octobre 2026, mis à jour le 2 novembre 2026, https://frenchbreaches.com/alertes/cyberattaque-auto-planning-auto-controle-paris-donnees-rancon-mvsr5k8z732ik7zcded ↩ ↩2 ↩3
-
Fuites Infos, « Auto-Planning : fuite de données après une cyberattaque sur ses sites », 2 novembre 2026, https://fuitesinfos.fr/article/2026-10-28-auto-planning ↩
-
Cyberattaque.org, « Auto-Planning : 14 millions de plaques d'immatriculation revendiquées par des pirates », 29 octobre 2026, https://www.cyberattaque.org/auto-planning-14-millions-de-plaques-dimmatriculation-revendiquees-par-des-pirates/ ↩
-
Fuites Infos, « DEKRA, Norisko, Autocontrol : des données de clients exposées après un incident chez un sous-traitant », 2 novembre 2026, https://fuitesinfos.fr/article/2026-11-02-dekra-automotive ↩
-
JeChange, « "Contrôle technique expiré" : derrière le SMS, les données revendiquées de 18 millions de personnes en vente », 31 octobre 2026, https://www.jechange.fr/assurance/auto/news/fuite-auto-planning-14-millions-plaques-faux-sms-controle-technique-expire-135-euros ↩ ↩2
-
CNIL, « Sécurité : chiffrement, hachage, signature », https://www.cnil.fr/fr/securite-chiffrement-hachage-signature ↩ ↩2
-
Règlement (UE) 2016/679 (RGPD), articles 33 et 34, https://eur-lex.europa.eu/eli/reg/2016/679/oj ↩
-
ZATAZ, « Fuite massive de données chez AUTOSUR : plus de 12 millions de dossiers exposés », 23 mars 2025, mis à jour le 27 mars 2025, https://www.zataz.com/fuite-massive-de-donnees-chez-autosur-plus-de-12-millions-de-dossiers-exposes/ ↩
-
Fuites Infos, « Autosur : fuite revendiquée de 615 233 personnes après un piratage présumé », 31 octobre 2026, mis à jour le 1er novembre 2026, https://fuitesinfos.fr/article/2026-10-31-autosur ↩ ↩2
Commentaires (0)
Les commentaires sont réservés aux membres connectés.
Aucun commentaire pour le moment. Lancez la discussion !
À lire ensuite
Crédit Mutuel Arkéa : ce qui est établi, et ce qui ne l’est pas
La banque confirme une cyberattaque d'environ 100 millions d'euros. L'analyse de la chaîne trace les fonds, mais le point d'entrée reste à ce jour inconnu.
5 novembre 2026 · Brahim Lamjarad
Des supermarchés aux banques de sang : la chaîne du froid comme cible
Des centaines de supermarchés en octobre, onze pays début novembre, puis les réserves de plasma de l'EFS. Ce que révèle la campagne contre le froid connecté.
4 novembre 2026 · Brahim Lamjarad