AnalyseAccueil / Menaces & cyberattaques / Incidents marquants
Des supermarchés aux banques de sang : la chaîne du froid comme cible
Des centaines de supermarchés en octobre, onze pays début novembre, puis les réserves de plasma de l'EFS. Ce que révèle la campagne contre le froid connecté.
Un avertissement, puis la cible annoncée
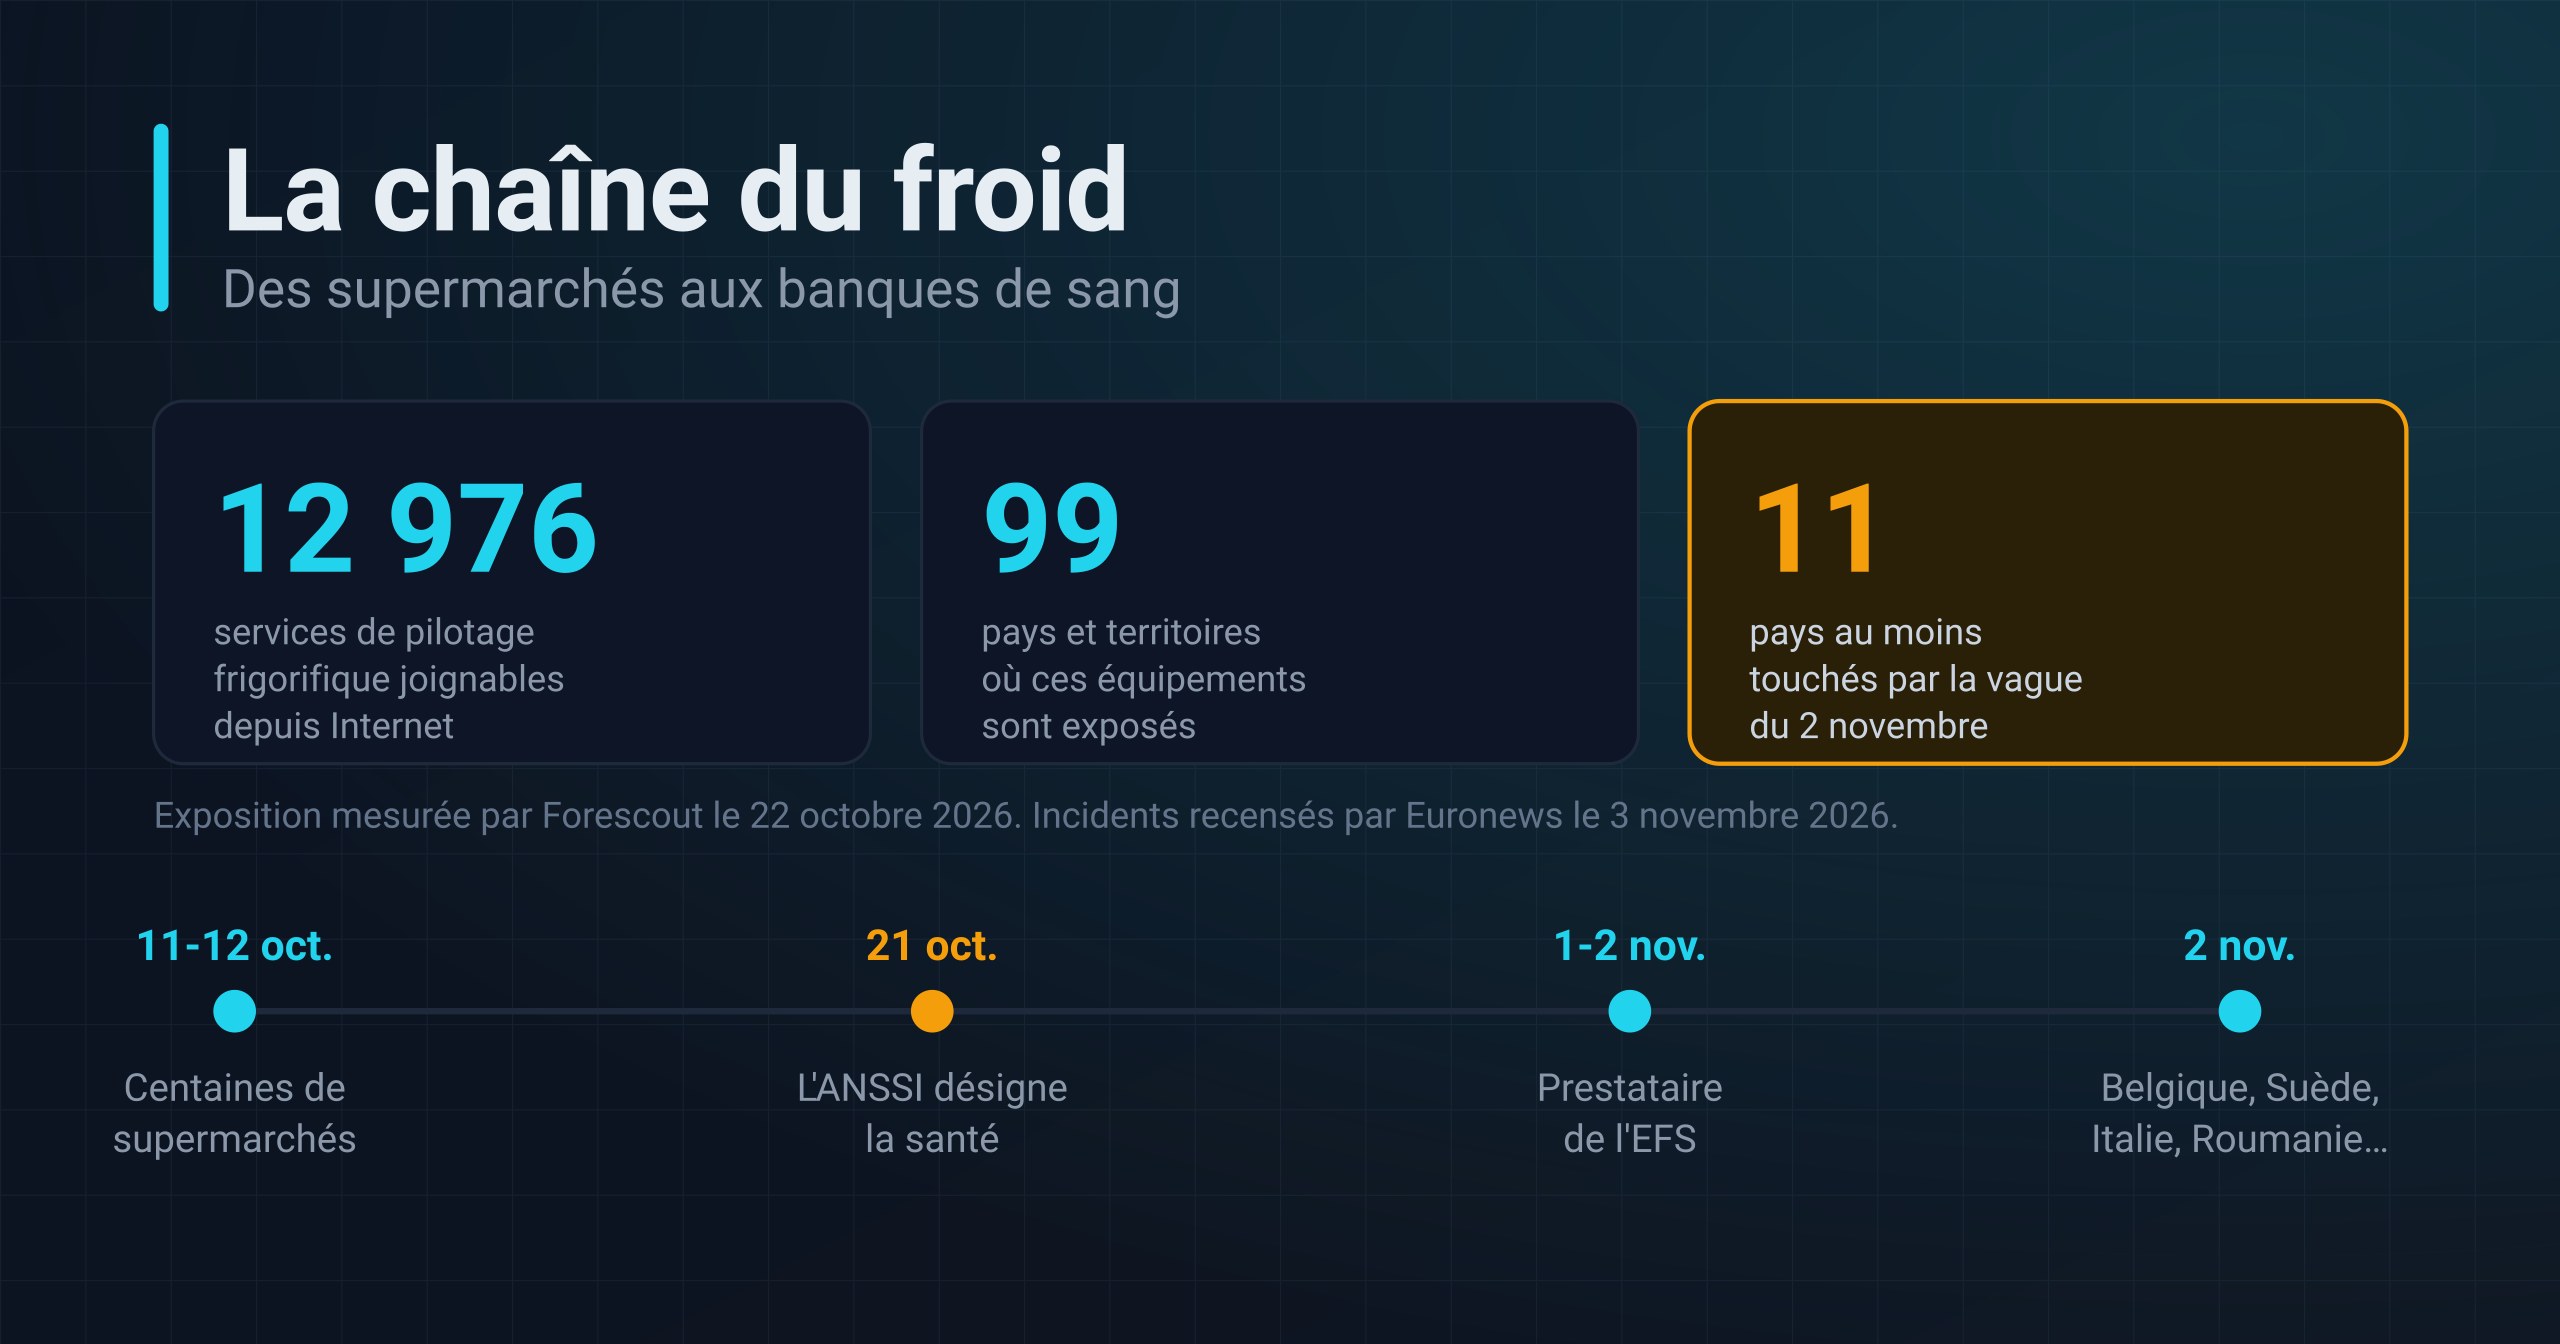
Le 21 octobre, devant la commission des affaires étrangères du Sénat, le directeur général de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) est revenu sur la vague d'attaques qui venait de frapper les installations frigorifiques de centaines de supermarchés français. Vincent Strubel a été précis sur les causes, « des défauts de sécurisation élémentaire », en citant l'exposition directe sur Internet des équipements et la faiblesse des mots de passe. Il a été tout aussi précis sur la suite, en nommant le secteur qui l'inquiétait : « le secteur de la santé, depuis les laboratoires de recherche jusqu'aux pharmacies qui stockent des vaccins »1.
La veille, l'éditeur de sécurité Forescout publiait un dénombrement de l'exposition mondiale de ces équipements, et signalait lui aussi le froid hospitalier parmi les usages à risque2.
Onze jours plus tard, dans la nuit du 1er au 2 novembre, les consignes de température d'équipements frigorifiques exploités par un prestataire de l'Établissement français du sang (EFS) étaient modifiées3.
Ce que le CERT-FR confirme, et ce qu'il ne dit pas
L'alerte CERTFR-2026-ALE-012 a été publiée le 12 octobre, au lendemain de la nuit du 11 au 12 pendant laquelle plusieurs centaines de magasins ont perdu la main sur leurs installations. Elle a été mise à jour le 13 octobre pour ajouter les superviseurs Copeland xweb et Dixell xweb aux séries Danfoss AK-SM et AK-SC initialement visées, puis de nouveau le 16 octobre4.
Le périmètre sectoriel que dresse l'alerte dépasse largement la grande distribution : entrepôts frigorifiques, industrie agroalimentaire, stockage pharmaceutique et chimique, chambres froides en usine, en terminal et en port5.
Il faut noter avec autant de soin ce que le document ne contient pas. Le CERT-FR (Centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques) ne nomme aucun attaquant, ne désigne aucune vulnérabilité et ne mentionne aucun identifiant CVE (Common Vulnerabilities and Exposures)6. Trois failles affectant la plateforme Danfoss AK-SM8xxA ont bien été publiées en 2025, mais rien dans les éléments disponibles n'établit qu'elles aient servi de porte d'entrée en octobre 2026, et Vincent Strubel a écarté devant les sénateurs les analyses de tiers qui l'affirmaient.
L'absence d'identifiant ne signifie pas qu'aucune faille n'a été exploitée. Richard Horne, directeur du NCSC (National Cyber Security Centre) britannique, a indiqué que des technologies vulnérables avaient été exploitées dans plusieurs cas7. Elle signifie que personne n'a publiquement établi laquelle. J'en retiens surtout la conséquence pratique : tant que la porte d'entrée reste inconnue, appliquer un correctif ne garantit rien, et c'est l'exposition du service qu'il faut traiter d'abord.
Comment un contrôleur de froid se retrouve joignable
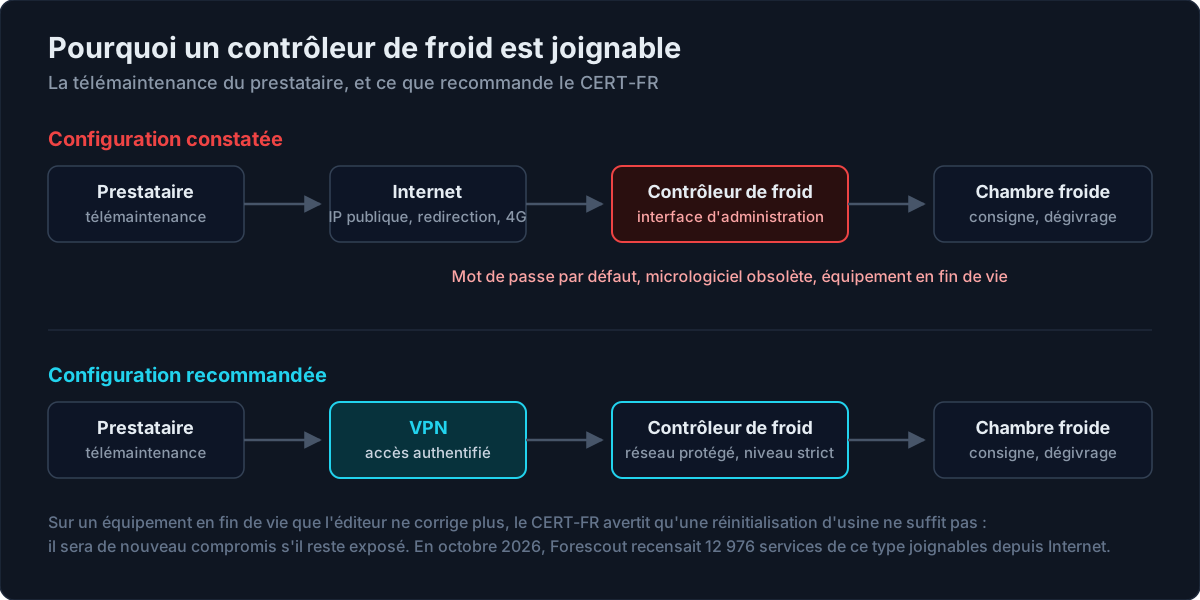
Un superviseur frigorifique pilote des consignes de température et des cycles de dégivrage sur un parc d'enceintes. Il est administré par une interface web, et c'est généralement un prestataire extérieur, chargé de la maintenance, qui en a l'usage courant.
Ce besoin de télémaintenance explique l'essentiel. L'interface finit par être atteignable depuis Internet, par adresse IP publique, par redirection de port sur le routeur du site, ou via un routeur cellulaire. Coop en Suède a indiqué que les équipements touchés étaient raccordés par d'anciens réseaux mobiles 4G7.
L'ampleur est mesurable. En octobre 2026, Forescout a recensé 12 976 observations de services de pilotage frigorifique joignables depuis Internet, rattachées à 6 017 adresses IP publiques distinctes, dans 99 pays et territoires. Les superviseurs Copeland et Dixell XWEB en représentent 7 075, Danfoss StoreView 4 697. Sur les 513 services Carel pCOWeb observés, 226 ne renvoyaient aucune demande d'authentification2.
Les éléments rapportés par Danfoss aux médias belges et néerlandais convergent avec le constat de l'agence française : logiciels non mis à jour, systèmes hors réseau sécurisé, mots de passe par défaut inchangés8. En France, la plupart des unités touchées étaient des modèles anciens, AK-SM 800 et AK-SC 355, que le fabricant ne met plus à jour.
Les effets observés relèvent moins de la destruction que du détournement de fonction. En Belgique, des groupes ont été basculés en mode dégivrage permanent, réchauffant au lieu de refroidir. Ailleurs, les consignes ont été relevées : 50 °C dans un magasin suédois, 50 °C sur un congélateur estonien dont la température interne n'a monté que de deux à trois degrés avant correction en une dizaine de minutes. Un boucher belge a rapporté des enceintes à 18 °C et quinze mille euros de viande perdue.
Cet écart entre la consigne affichée et la température réellement atteinte me paraît être le point que la couverture médiatique rend le plus mal, et il importe pour la suite.
Du rayon surgelés à la poche de plasma
L'incident touchant l'Établissement français du sang a été révélé le 3 novembre par Le Canard enchaîné. Les équipements concernés sont exploités par Coolworld, prestataire de froid de l'établissement, et non par l'EFS lui-même. Selon le journal, des enceintes maintenues autour de −30 °C ont vu leur consigne portée à 110 °C, des installations de Bourgogne-Franche-Comté figurant parmi les sites touchés. Un technicien d'astreinte a repéré la hausse anormale pendant la nuit et est intervenu ; les sources ne précisent pas ce qui l'a alerté3.
L'établissement a d'abord évoqué des échantillons de donneurs conservés au titre de la surveillance sanitaire, avant de préciser au journal que du plasma congelé destiné à la transfusion était également concerné. Le ministère de la Santé indique que l'incident n'a entraîné aucune conséquence opérationnelle, les anomalies ayant été détectées à temps.
La réglementation donne l'ordre de grandeur. La décision du 3 juin 2025 fixant la liste et les caractéristiques des produits sanguins labiles impose que la congélation du plasma soit « effectuée par refroidissement rapide à −30 °C ou à une température plus basse »9. Le texte décrit un procédé plutôt qu'un seuil de conservation, mais il éclaire la consigne de −30 °C rapportée sur les installations touchées.
Plusieurs éléments restent inconnus, et je préfère le dire que le combler. Le nombre d'installations touchées, la durée de la perturbation et les températures effectivement atteintes à l'intérieur des enceintes ou dans les poches n'ont pas été rendus publics. Aucune destruction de plasma, transfusion compromise ou atteinte à des patients n'est confirmée, pas davantage qu'un vol de données de donneurs. Rien de public n'établit non plus que les équipements de Coolworld relèvent des familles de contrôleurs citées dans l'alerte du CERT-FR, ni que les mêmes acteurs soient en cause.
Reste un fait que ces réserves n'entament pas : un paramètre modifiable à distance décide ici de la conformité d'un produit de santé.
Une campagne qui déborde les frontières
Dans la nuit du 1er au 2 novembre, les incidents se sont multipliés hors de France. Au moins onze pays sont concernés, dont le Royaume-Uni : Belgique, Luxembourg, Suède, Irlande, Pays-Bas, Estonie, Finlande, Portugal, Italie, Allemagne et Roumanie7.
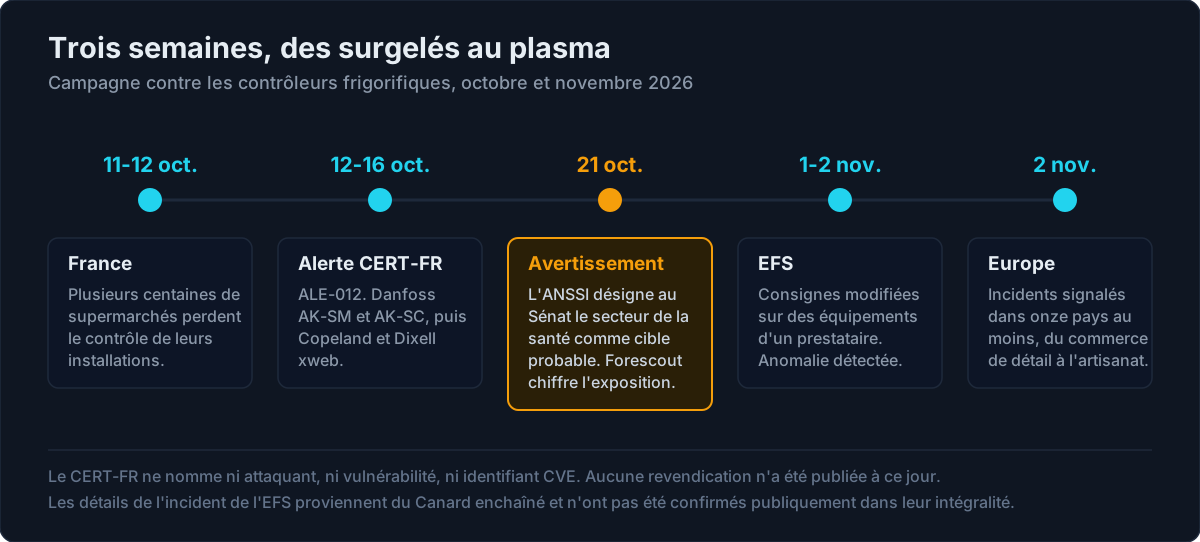
Les volumes restent modestes rapportés aux parcs. Carrefour Belgique signale une quinzaine de magasins sur plus de sept cents, Coop en Suède six ou sept sur environ huit cents, Musgrave en Irlande treize SuperValu sur deux cent vingt-trois, l'Italie une vingtaine d'établissements, la Roumanie six, l'Allemagne quatre. Le gouvernement italien a jugé l'impact « très limité » et réservé aux points de vente dont la sécurité n'était pas à jour.
L'attribution reste ouverte, et les autorités divergent sur la lecture à en faire. Le parquet fédéral belge a ouvert une enquête. Le Centre pour la cybersécurité belge a indiqué que l'identité des auteurs pourrait ne jamais être établie. Le responsable roumain de la cybersécurité, Dan Cimpean, a qualifié l'attaque de « semi-amateur » et dit ne pas soupçonner d'acteur étatique. Le commissaire européen à l'agriculture, Christophe Hansen, a pour sa part parlé d'une « tentative délibérée de perturber notre chaîne d'approvisionnement alimentaire ». Aucune revendication n'a été publiée.
Devant les sénateurs, Vincent Strubel a évoqué, au sujet de la menace générale et non de cette campagne en particulier, « de jeunes français que l'on a déjà vu à l'œuvre contre l'État », motivés par la réputation plutôt que par l'argent. Il décrivait un profil d'acteurs, pas une attribution.
Ce que recommande le CERT-FR
Les recommandations tiennent en peu de points, et leur formulation mérite attention5.
Pour un équipement non compromis, il s'agit de supprimer son exposition sur Internet, de vérifier l'intégralité de la configuration, plages de dégivrage comprises, de ne rétablir l'accès que par réseau privé virtuel ou réseau protégé, puis d'appliquer les consignes de durcissement du fabricant. Chez Danfoss, cela revient à mettre à jour le micrologiciel, à régler le niveau de sécurité sur « strict » et à changer les mots de passe par défaut.
Pour un équipement compromis, la séquence ajoute un redémarrage ou une réinitialisation d'usine, puis une reconfiguration complète.
Le point le plus utile concerne les matériels en fin de vie. L'alerte prévient qu'une réinitialisation d'usine ne les protège pas, puisqu'ils ne peuvent pas être corrigés, et qu'ils seront compromis de nouveau s'ils restent exposés. Le remplacement est la conséquence pratique de cet avertissement, et c'est la catégorie à laquelle appartenaient la plupart des équipements touchés en octobre.
Une dernière recommandation, discrète, dit beaucoup de la réalité du terrain : avant de couper le flux de données d'un prestataire, il faut vérifier les clauses du contrat d'assurance. Le filtrage des adresses IP source du prestataire n'est accepté que comme mesure transitoire. La sécurisation se heurte ici à des engagements contractuels de maintenance, ce qui explique une partie de l'inertie observée.
Ce que cette séquence met en évidence
L'information a circulé. L'alerte est sortie le lendemain des faits, elle a été élargie deux fois en quatre jours, un dénombrement indépendant de l'exposition mondiale a été publié le 22 octobre, le directeur de l'agence a nommé devant le Sénat le secteur qu'il redoutait de voir touché ensuite, et l'ANSSI indiquait travailler sur le sujet avec le CERT Santé et le ministère de la Santé.
Cela n'a pas empêché l'incident. J'hésite pourtant à en conclure que la transmission a échoué, parce qu'on ignore si le prestataire de l'Établissement français du sang avait eu connaissance de l'alerte, s'il avait engagé des travaux, et quel équipement exactement a été touché. Ce que la séquence établit est plus modeste et déjà utile : une recommandation nationale, même publique, précise et répétée, ne suffit pas à elle seule à sécuriser tous les équipements concernés. Reste la question de la transmission des exigences aux prestataires, de leur contrôle et de leur application sur le terrain.
C'est l'objet des obligations de sécurité de la chaîne d'approvisionnement portées par la directive NIS2, que la France n'a pas encore transposée. Rien ne dit qu'un cadre en vigueur aurait évité cet incident. Je crois en revanche qu'il aurait donné à un exploitant hospitalier un motif contractuel d'exiger de son prestataire l'inventaire que personne ne lui demande aujourd'hui.
Pour une organisation qui stocke des produits sensibles au froid, la question à poser cette semaine ne porte pas sur un correctif. Elle tient en trois lignes : quels équipements frigorifiques sont pilotés par un superviseur, qui y accède à distance et par quel chemin, et ce superviseur répond-il à une sollicitation venue d'Internet. Les 12 976 services recensés par Forescout indiquent assez où se situe la réponse la plus fréquente.
Sources et notes
-
Public Sénat, « "Des défauts de sécurisation élémentaire et des mots de passe faibles" ont permis la cyberattaque contre les frigos de supermarchés », 21 octobre 2026, https://www.publicsenat.fr/actualites/politique/des-defauts-de-securisation-elementaire-et-des-mots-de-passe-faibles-ont-permis-la-cyberattaque-contre-les-frigos-de-supermarches ↩
-
Forescout, « Cold Chain, Open Control: Exposed Refrigeration Systems Reveal Global Risk », 22 octobre 2026, https://www.forescout.com/blog/cold-chain-open-control-exposed-refrigeration-systems-reveal-global-risk/ ↩ ↩2
-
Cyberattaque.org, « Cyberattaque contre l'EFS : des hackers s'attaquent aux réserves de plasma sanguin », 3 novembre 2026, reprenant les révélations du Canard enchaîné, https://www.cyberattaque.org/cyberattaque-contre-lefs-des-hackers-sattaquent-aux-reserves-de-plasma-sanguin/ ↩ ↩2
-
CERT-FR, alerte CERTFR-2026-ALE-012, publiée le 12 octobre 2026, mise à jour les 13 et 16 octobre 2026, https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/ ↩
-
Red Tiger Security, « CERT-FR Warns of Active Campaign Against Internet-Exposed Refrigeration Controllers », https://www.redtigersecurity.com/advisory/certfr-refrigeration-controllers-campaign ↩ ↩2
-
The Hack Academy, « What CERT-FR's refrigeration alert does and does not confirm », 13 octobre 2026, https://www.thehackacademy.com/cert-fr-refrigeration-controller-compromises.htm ↩
-
Euronews, « Italy holds emergency talks as supermarket fridge attacks spread across Europe », 3 novembre 2026, https://www.euronews.com/2026/11/03/italy-holds-emergency-talks-as-supermarket-fridge-attacks-spread-across-europe ↩ ↩2 ↩3
-
The Hacker News, « New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food », 3 novembre 2026, https://thehackernews.com/2026/11/second-wave-of-cyberattacks-hits.html ↩
-
Décision du 3 juin 2025 fixant la liste et les caractéristiques des produits sanguins labiles, Légifrance, https://www.legifrance.gouv.fr/jorf/id/JORFTEXT000051724997 ↩
Commentaires (0)
Les commentaires sont réservés aux membres connectés.
Aucun commentaire pour le moment. Lancez la discussion !
À lire ensuite
Crédit Mutuel Arkéa : ce qui est établi, et ce qui ne l’est pas
La banque confirme une cyberattaque d'environ 100 millions d'euros. L'analyse de la chaîne trace les fonds, mais le point d'entrée reste à ce jour inconnu.
5 novembre 2026 · Brahim Lamjarad
Contrôle technique : trois incidents en deux semaines, et dix-huit ans d'historique
Trois incidents en deux semaines chez des prestataires du contrôle technique, dix-huit ans d'historique, et aucun moyen simple de savoir si vous êtes concerné.
5 novembre 2026 · Brahim Lamjarad