En brefAccueil / Menaces & cyberattaques / Incidents marquants
Crédit Mutuel Arkéa : ce qui est établi, et ce qui ne l’est pas
La banque confirme une cyberattaque d'environ 100 millions d'euros. L'analyse de la chaîne trace les fonds, mais le point d'entrée reste à ce jour inconnu.
Ce que confirme la banque
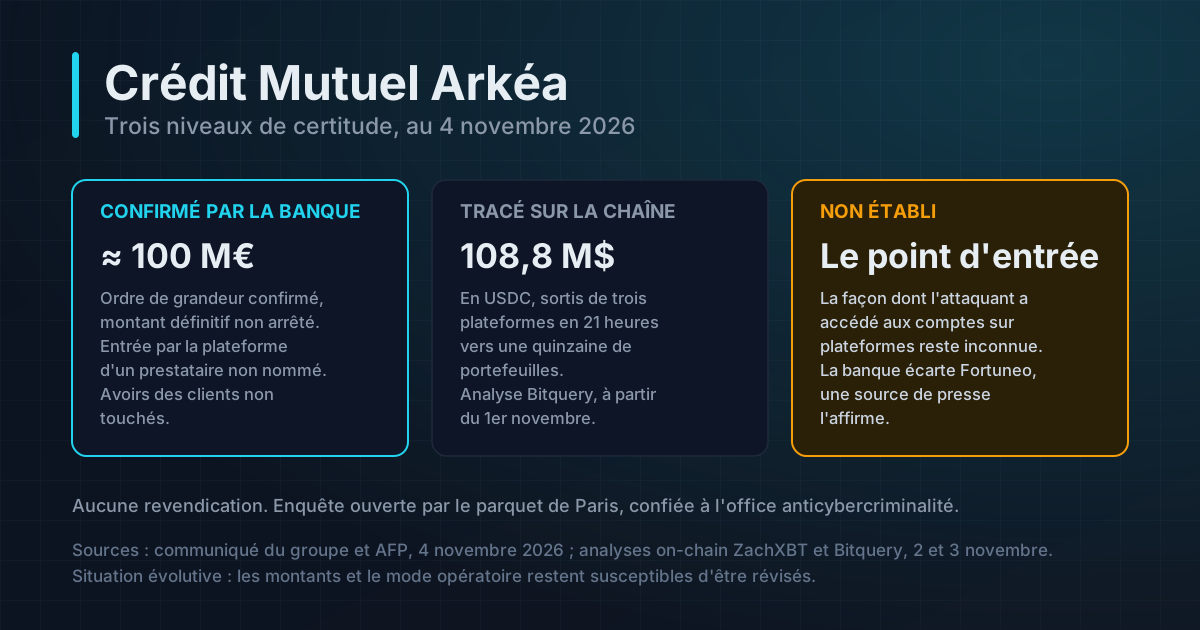
Le Crédit Mutuel Arkéa a reconnu le 4 novembre avoir été la cible d'une cyberattaque ayant permis des opérations frauduleuses. Le groupe valide l'ordre de grandeur de 100 millions d'euros évoqué dans la presse, sans arrêter de montant définitif1.
Les attaquants ont utilisé un compte appartenant au groupe lui-même pour effectuer des virements vers d'autres établissements. Les comptes de clients n'ont pas servi à transférer les fonds, aucun solde client n'a été débité, et les avoirs ne subissent pas de conséquence financière. Certains virements ont été différés, la quasi-totalité des opérations ayant repris le matin même2.
La banque situe le point d'entrée sur la plateforme d'un prestataire qu'elle ne nomme pas, écarte une intrusion par Fortuneo et exclut l'erreur humaine. Une partie des fonds a été bloquée. Le parquet de Paris a ouvert une enquête pour atteinte à un système de traitement automatisé de données en bande organisée, confiée à l'office anticybercriminalité, et la Banque de France a été informée1.
Ce que montre l'analyse de la chaîne
L'affaire est sortie avant le communiqué. L'enquêteur on-chain ZachXBT a signalé les mouvements dès le 2 novembre, avant de désigner publiquement la banque le 4. Il évoque plus de 133 millions de dollars, après un premier chiffrage à 106 millions auquel se sont ajoutés 27 millions de retraits supplémentaires, et indique que le total pourrait monter si des échanges de gré à gré sont inclus3.
La société d'analyse Bitquery a tracé 108,8 millions de dollars en USDC sortis de Kraken, Crypto.com et OKX sur vingt et une heures, les 1er et 2 novembre, vers une quinzaine de portefeuilles. L'essentiel a été converti en ethers, dont près de 63 millions de dollars en une seule nuit3.
Deux plateformes ont réagi publiquement : Crypto.com dit avoir bloqué des fonds liés à l'incident, OKX avoir gelé un compte client institutionnel rattaché à l'attaque. Kraken n'a pas répondu aux sollicitations. ZachXBT indique par ailleurs écarter le groupe nord-coréen Lazarus avec un haut degré de confiance, les mouvements de fonds ne correspondant pas à ses habitudes3.
Ce qui n'est pas établi
Il serait tentant d'opposer les deux récits. Ils décrivent en réalité deux étapes distinctes de la même chaîne, et le raccord entre les deux manque.
La banque explique comment l'argent est sorti de chez elle. L'analyse de la chaîne observe des retraits depuis des comptes détenus sur des plateformes d'échange, et ZachXBT précise que les enquêteurs n'ont pas déterminé comment l'attaquant a accédé à ces comptes3. Rien de public ne relie encore précisément les virements bancaires aux portefeuilles tracés.
Le seul désaccord frontal porte sur Fortuneo : des informations de presse la désignent comme cible, la banque le dément. Aucun élément public ne permet de trancher.
Une précision utile sur les gels, enfin. Les émetteurs de stablecoins peuvent bloquer leurs propres jetons, et les plateformes peuvent geler des avoirs qui arrivent sur des comptes qu'elles contrôlent. L'ether n'offre pas ce mécanisme, et le passage par un actif de confidentialité rend le suivi public nettement plus difficile, sans le rendre impossible. La fenêtre d'intervention se compte en heures : il s'est écoulé moins de deux jours entre le premier retrait et la conversion de l'essentiel des fonds.
Trois éléments permettront de juger : l'identité du prestataire et le vecteur employé, le montant définitif une fois les récupérations arrêtées, et la part des fonds effectivement gelés. Aucun n'est disponible à ce stade.
Point d'étape arrêté au 4 novembre 2026.
Sources et notes
-
AFP, via Boursorama, « Crédit Mutuel Arkéa : cyberattaque pour près de 100 millions d'euros, enquête ouverte », 4 novembre 2026, https://www.boursorama.com/actualite-economique/actualites/credit-mutuel-arkea-victime-d-une-cyberattaque-qui-a-permis-des-operations-frauduleuses-7a25b65f08450c07e9ea616dca1bfc71 ↩ ↩2
-
MeNow, « Cyberattaque chez Arkéa : la banque précise quels comptes ont été touchés », 4 novembre 2026, https://www.menow.fr/cyberattaque-arkea-comptes-banque-fortuneo-precisions/ ↩
-
CoinDesk, « ZachXBT names French bank Crédit Mutuel Arkéa in $133M crypto exchange theft », 4 novembre 2026, https://www.coindesk.com/business/2026/11/04/zachxbt-names-french-bank-credit-mutuel-arkea-as-suspected-victim-of-usd133-million-crypto-theft ↩ ↩2 ↩3 ↩4
Commentaires (0)
Les commentaires sont réservés aux membres connectés.
Aucun commentaire pour le moment. Lancez la discussion !
À lire ensuite
Contrôle technique : trois incidents en deux semaines, et dix-huit ans d'historique
Trois incidents en deux semaines chez des prestataires du contrôle technique, dix-huit ans d'historique, et aucun moyen simple de savoir si vous êtes concerné.
5 novembre 2026 · Brahim Lamjarad
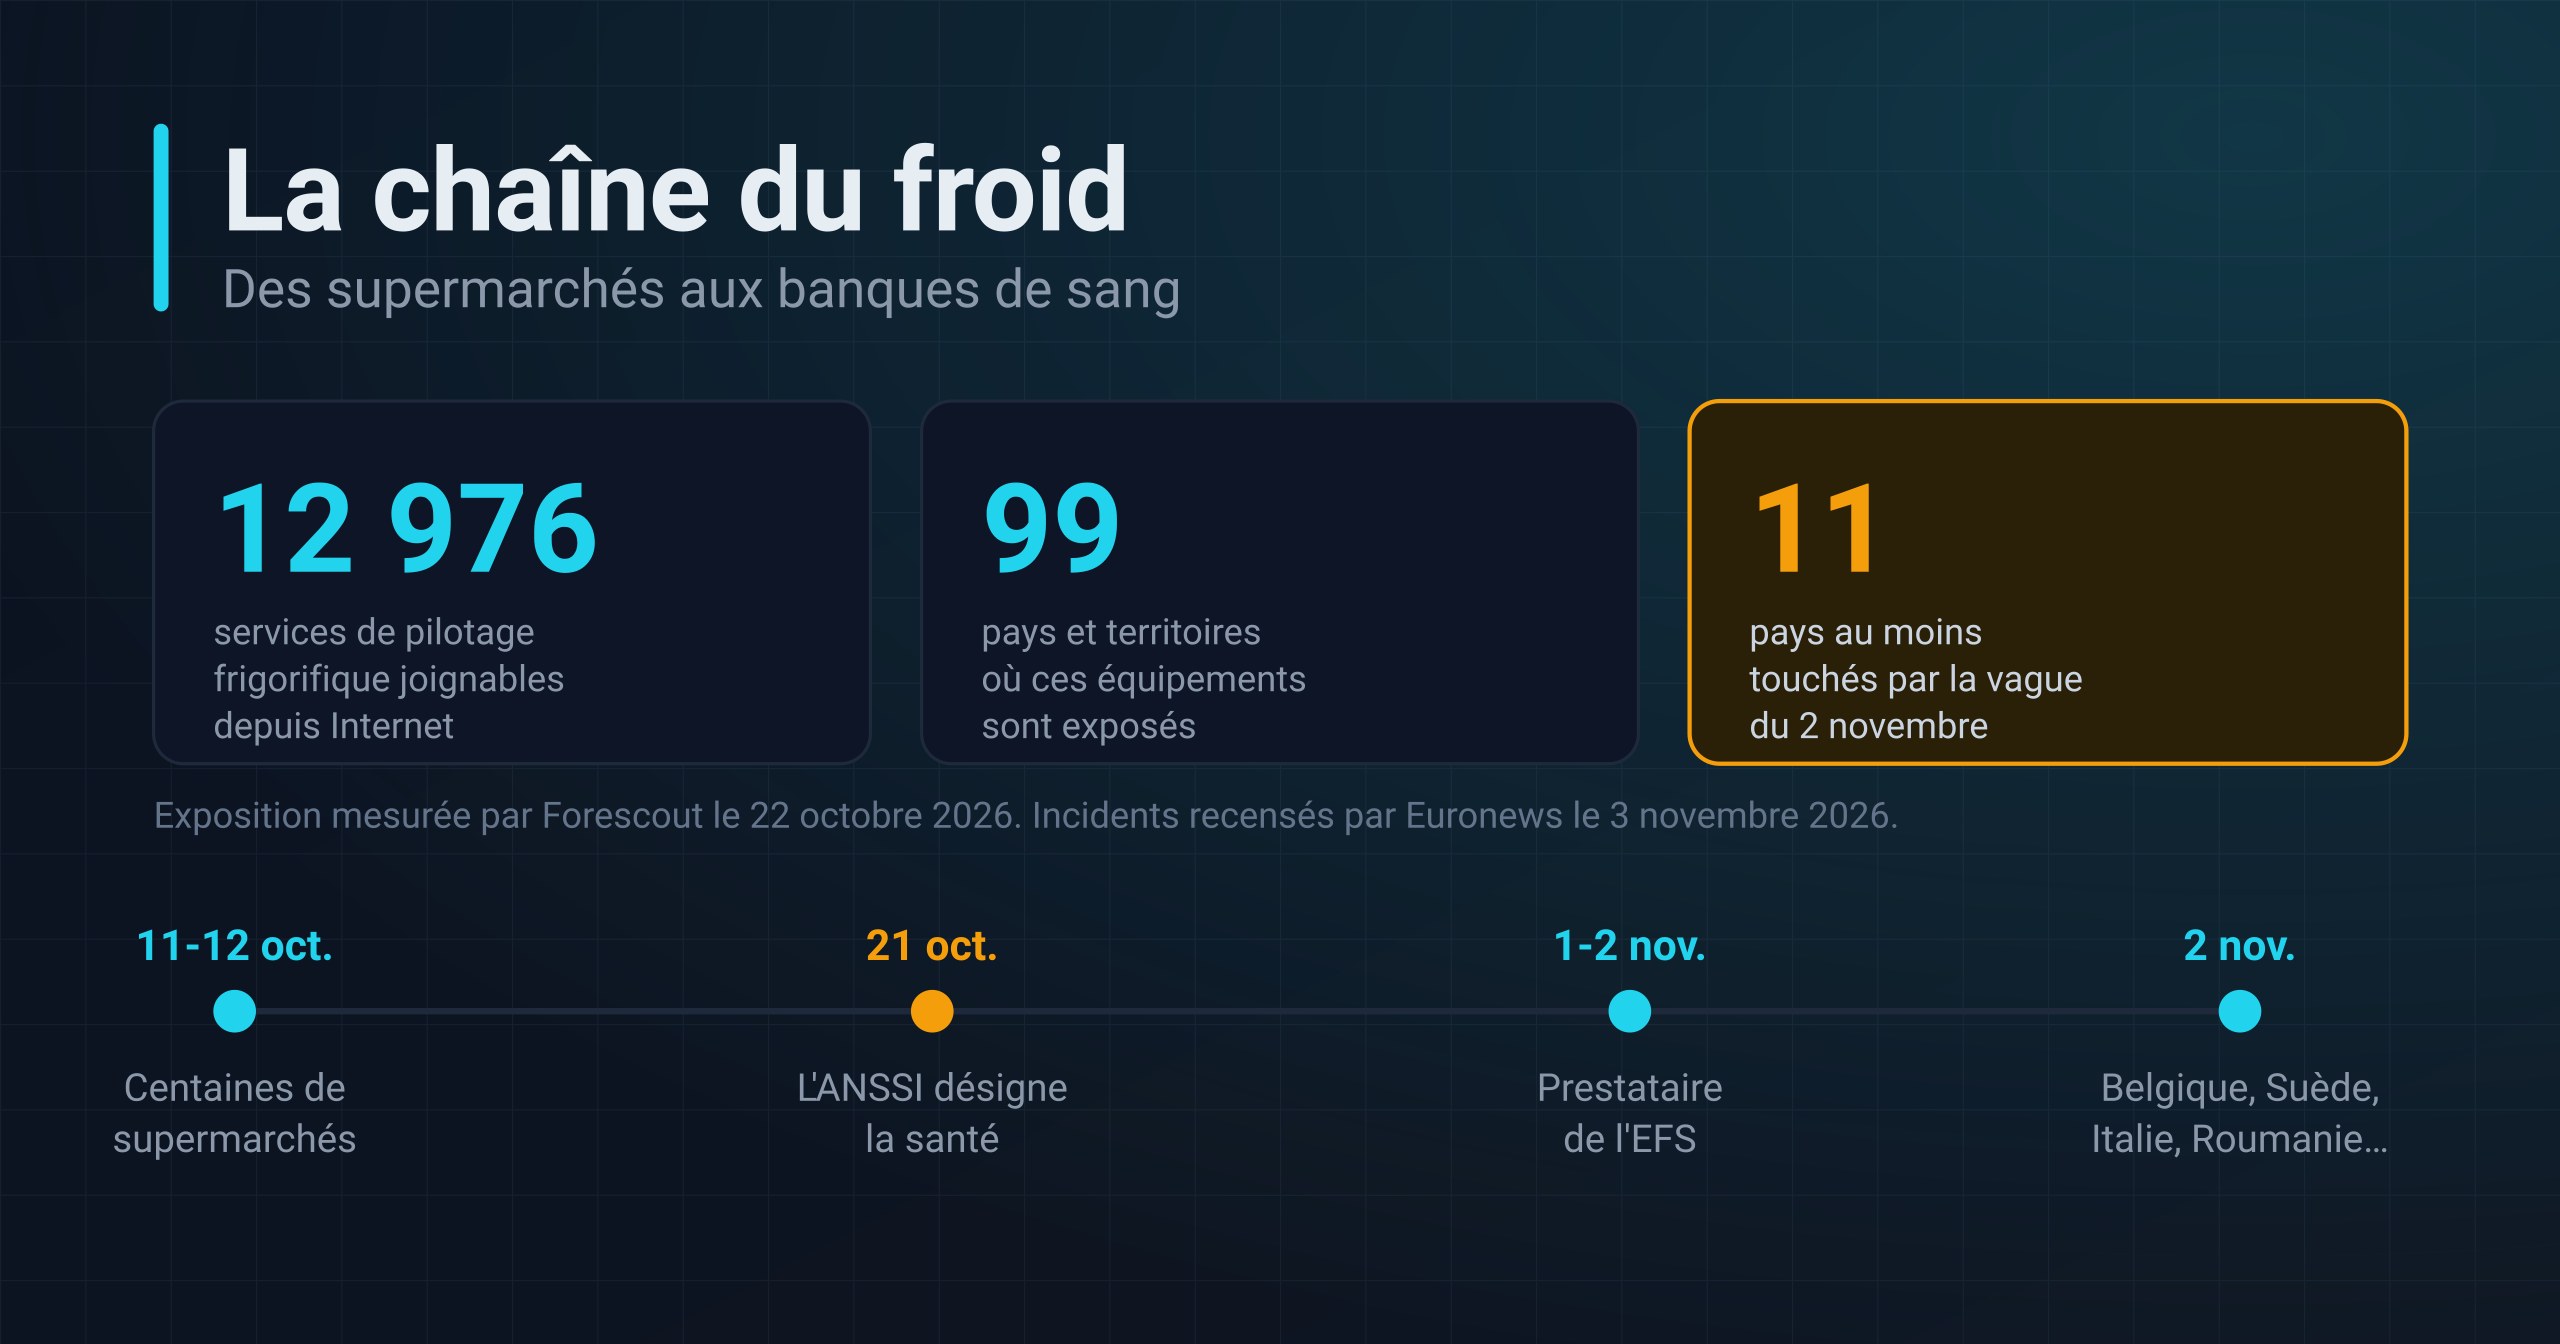
Des supermarchés aux banques de sang : la chaîne du froid comme cible
Des centaines de supermarchés en octobre, onze pays début novembre, puis les réserves de plasma de l'EFS. Ce que révèle la campagne contre le froid connecté.
4 novembre 2026 · Brahim Lamjarad