
Cybersecurity Act 2 : ce que Bruxelles réécrit pendant que Paris transpose
L'Assemblée transpose NIS2 avec deux ans de retard pendant que Bruxelles en prépare la révision. Le Sénat a contesté le paquet, la Commission n'a rien modifié.
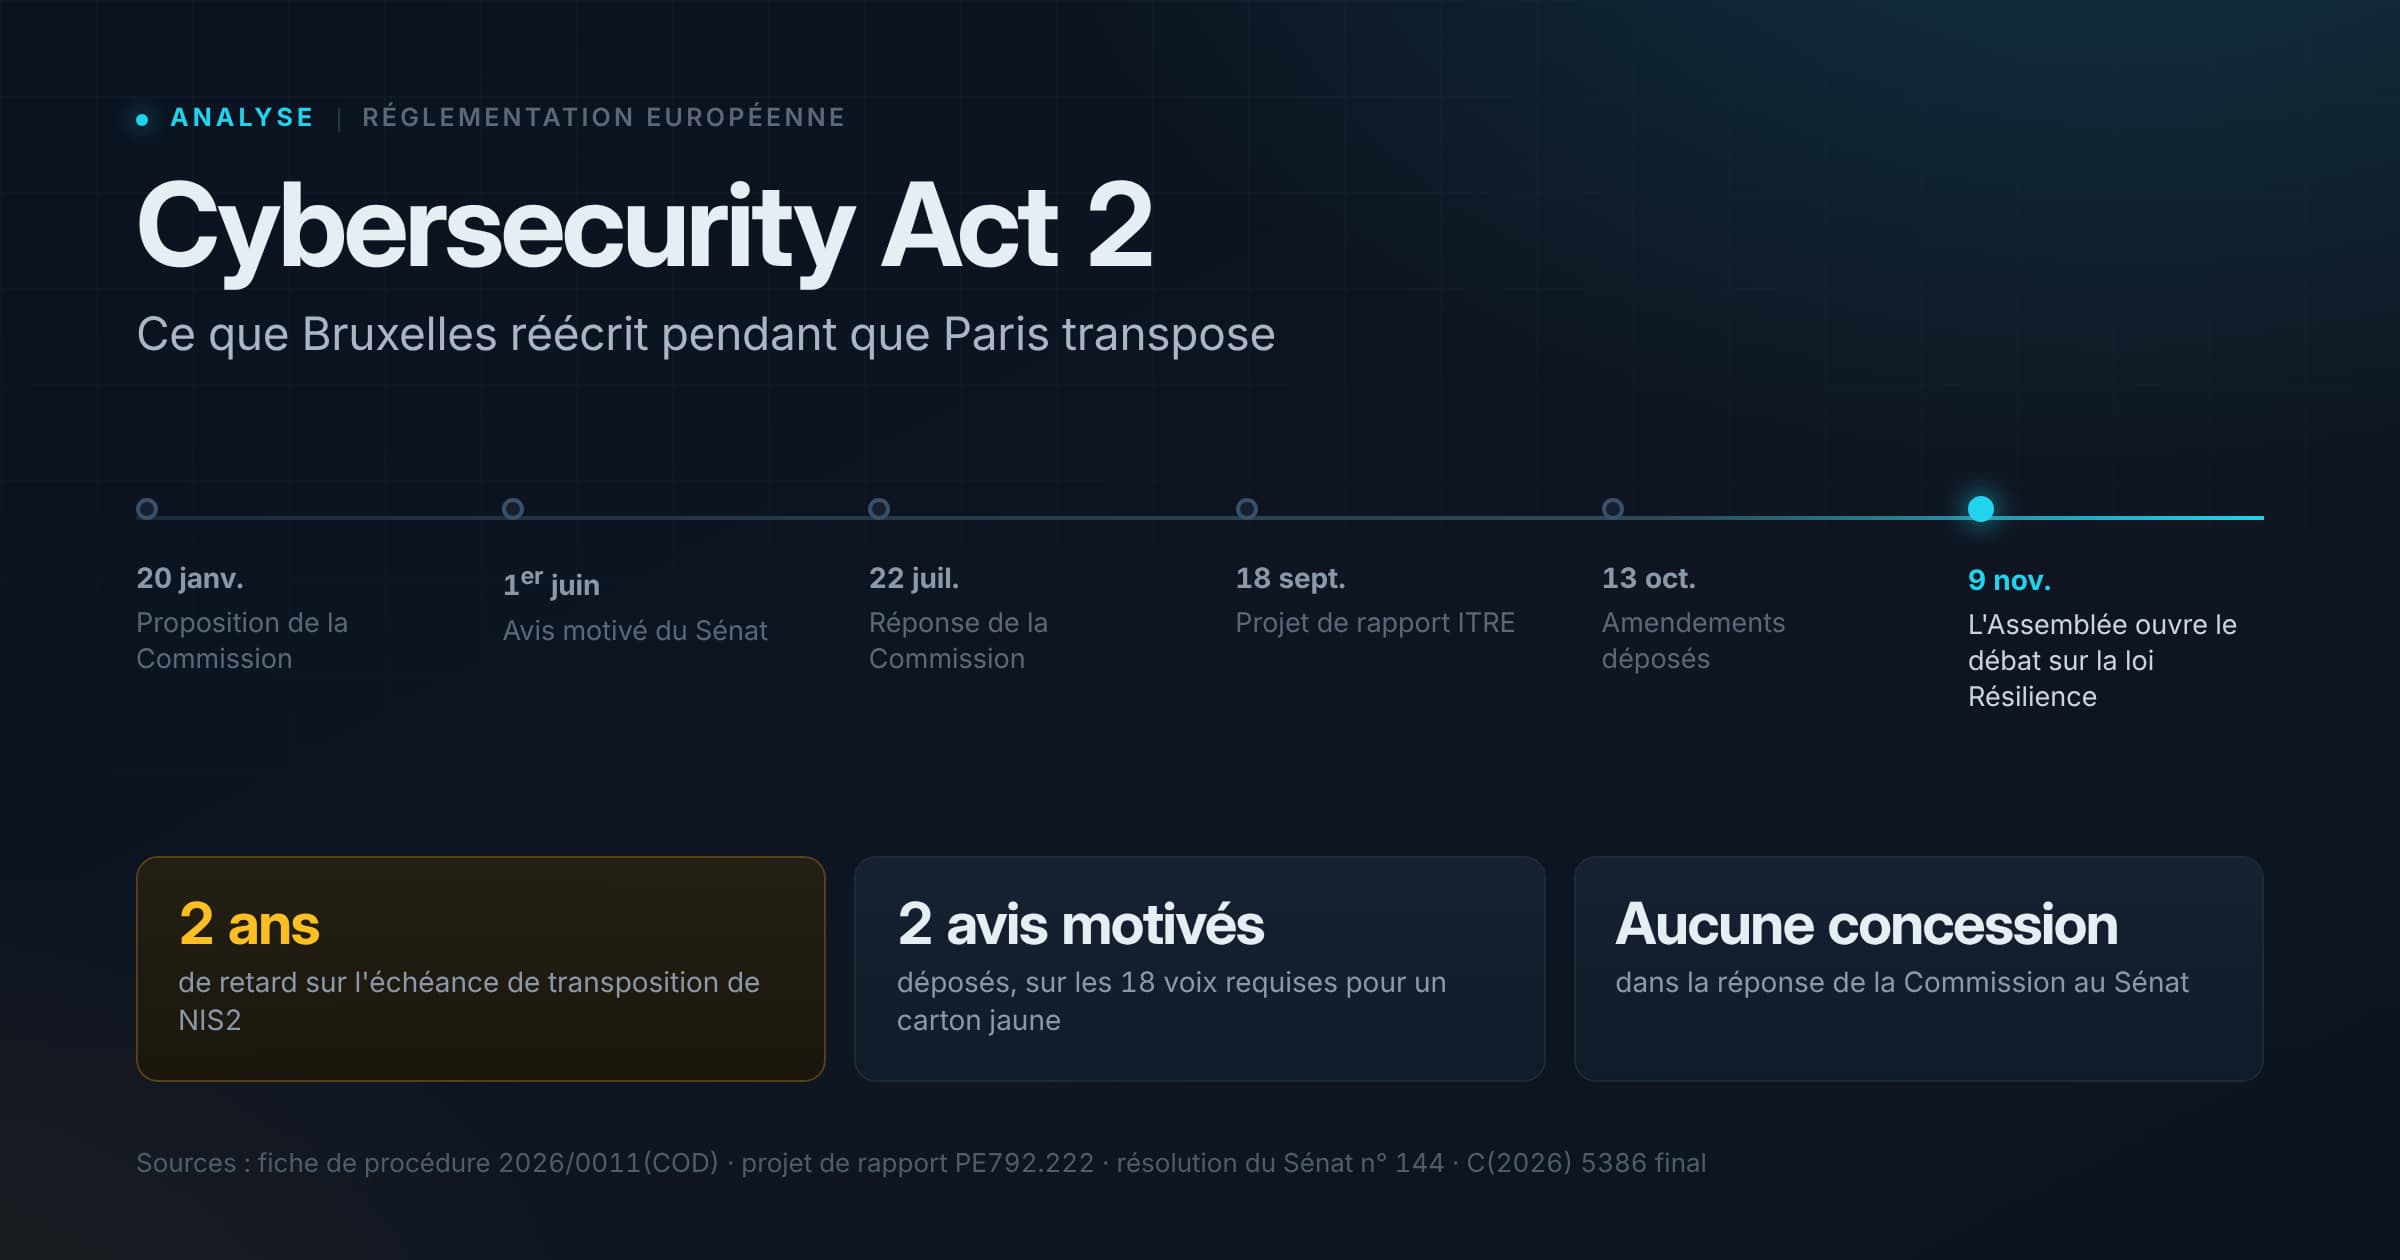
L'Assemblée nationale ouvre lundi la discussion du projet de loi Résilience, qui transpose en droit français la directive NIS 2 (Network and Information Security), sur la sécurité des réseaux et des systèmes d'information. L'échéance européenne de transposition était fixée au 17 octobre 20241.
À Bruxelles, la directive est déjà en cours de révision. Le paquet présenté le 20 janvier 2026 comporte deux textes distincts : une proposition de règlement, le Cybersecurity Act 2, qui porte sur l'ENISA, la certification et la sécurité des chaînes d'approvisionnement2, et une proposition de directive modifiant NIS2 pour en simplifier certaines dispositions et les aligner sur le premier3. Le Sénat français a contesté les deux au printemps, au nom de la subsidiarité. La Commission lui a répondu en juillet sans rien modifier.
Ce que la Commission a mis sur la table
La proposition de règlement remplace le Cybersecurity Act de 2019, élargit le mandat de l'Agence de l'Union européenne pour la cybersécurité (ENISA) et s'appuie sur l'article 114 du traité sur le fonctionnement de l'Union européenne, c'est-à-dire sur la compétence relative au marché intérieur4.
Trois dispositions ont concentré les critiques. L'article 16 prévoit une base européenne des vulnérabilités non corrigées, gérée par l'ENISA. L'article 58 impose à chaque État membre de désigner au moins deux officiers de liaison auprès de l'agence. Le titre III réorganise la gouvernance de la certification, en réduisant la place des autorités nationales dans la conception des schémas.
Le texte prévoit par ailleurs un mécanisme de désignation des fournisseurs à haut risque, construit à partir de l'identification préalable de pays tiers jugés risqués, ainsi qu'un point d'entrée de signalement limité à une catégorie de menaces.
Ce que « certification » veut dire ici
Le mot revient assez souvent dans ce dossier pour mériter d'être précisé.
Le cadre créé par le Cybersecurity Act de 2019 ne certifie pas des entreprises, mais des produits, des services et des processus informatiques. Il fonctionne par schémas : pour chaque catégorie, un référentiel distinct fixe ce qui est évalué et selon quelle méthode. Un schéma est préparé par l'ENISA à la demande de la Commission, puis adopté par cette dernière.
Un seul est aujourd'hui en service. Le schéma européen de certification de cybersécurité fondé sur les Critères communs (EUCC), qui repose sur la norme ISO/IEC 15408, couvre les produits informatiques : puces, cartes à puce, matériels, logiciels. Les premiers certificats ont pu être délivrés en février 2025. Il comporte deux niveaux d'assurance. Au niveau « substantiel », l'organisme certificateur et le laboratoire d'évaluation doivent être accrédités. Au niveau « élevé », ils doivent en outre être autorisés par l'autorité nationale de certification, qui est l'ANSSI en France5.
C'est ce vocabulaire que reprend l'amendement 63. Rendre la certification obligatoire par défaut signifierait qu'un produit ou un service relevant d'un schéma existant devrait être certifié pour être mis sur le marché européen, au lieu de l'être au choix du fournisseur.
Le schéma qui intéresse le plus la France, lui, n'existe pas. Le schéma européen de certification pour les services en nuage (EUCS) est en préparation depuis 2020. Le projet de novembre 2023 prévoyait un niveau supérieur imposant au fournisseur d'être établi dans l'Union, de plafonner les participations extra-européennes et d'être à l'abri des lois extraterritoriales. Ces exigences ont été retirées ou nettement atténuées dans la version de mars 2024 : la France, l'Italie et l'Espagne y étaient favorables, l'Allemagne et les Pays-Bas s'y opposaient6.
Le blocage tient à une raison de texte. Dans sa version de 2019, le Cybersecurity Act ne permet de construire un schéma que sur des critères techniques, et l'immunité à une loi étrangère n'en est pas un. La révision en cours est présentée par la Commission comme la voie de déblocage, en ouvrant les schémas à des facteurs de risque non techniques7. Rendre la certification obligatoire alors que le schéma cloud n'existe pas, et que son critère de souveraineté a été retiré, n'est donc pas une question de procédure.
Ce que la rapporteure propose d'en faire
La commission de l'industrie, de la recherche et de l'énergie du Parlement européen (ITRE) a désigné Markéta Gregorová (Verts/ALE) comme rapporteure en février. Son projet de rapport, déposé le 18 septembre, ne corrige pas la proposition à la marge8.
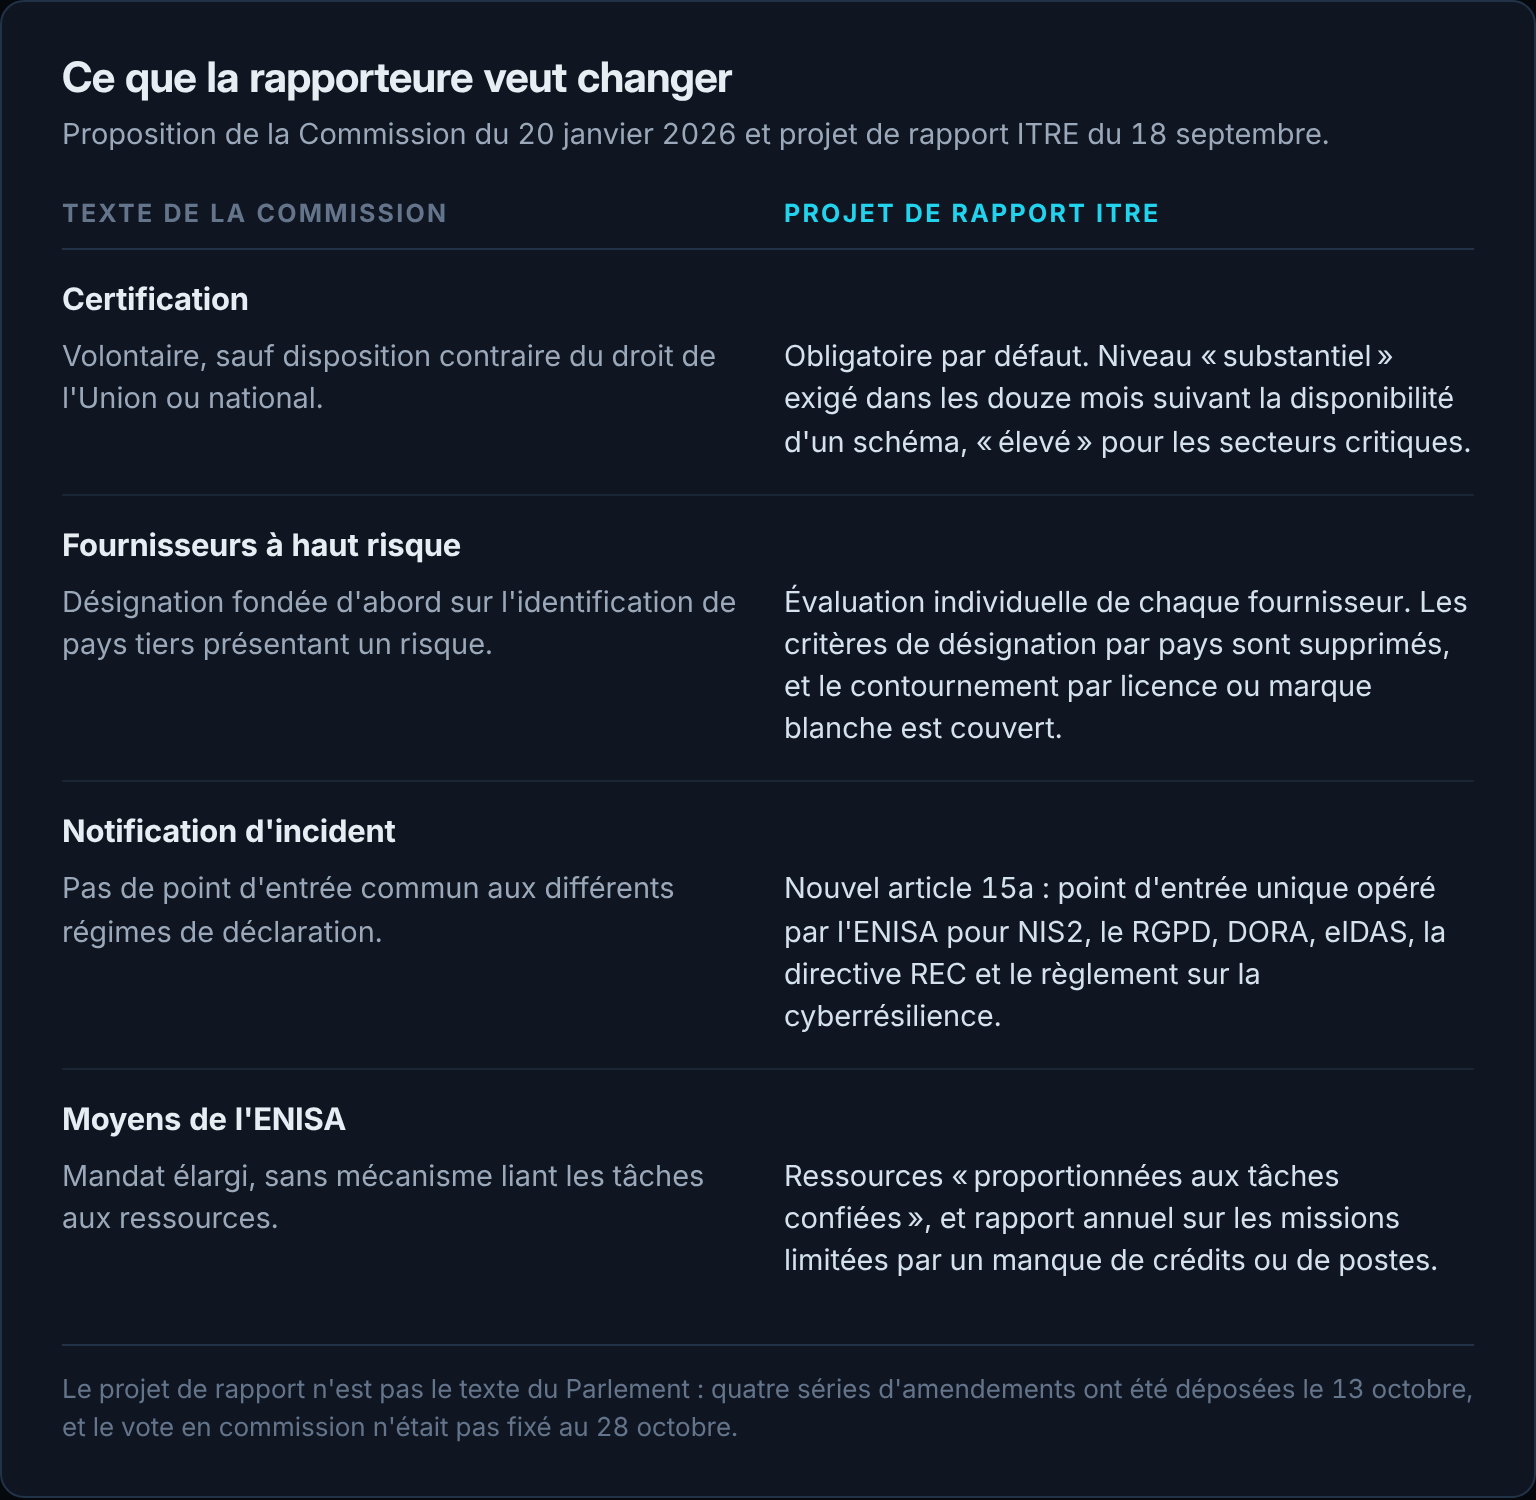
Le changement le plus net porte sur la certification. Là où la Commission écrit qu'elle est volontaire sauf disposition contraire, l'amendement 63 inverse le principe : la certification européenne « est obligatoire, sauf disposition expresse contraire du droit de l'Union ». L'amendement 64 imposerait aux entités de l'annexe I d'obtenir un certificat de niveau « substantiel » dans les douze mois suivant la disponibilité d'un schéma, et « élevé » pour les secteurs identifiés comme critiques.
Le deuxième changement est plus discret et sans doute plus lourd de conséquences. Les amendements 99 à 103 supprimeraient les critères permettant de désigner des pays tiers à risque, et l'amendement 28 redéfinit le fournisseur à haut risque à partir d'une évaluation individuelle. Le mécanisme cesserait d'être une liste de pays pour devenir une procédure contradictoire par fournisseur, avec un délai de réponse plafonné à trente jours ouvrables. L'amendement 110 étend les mesures quel que soit le montage : licence, marque blanche, assemblage local ou participation minoritaire.
L'amendement 43 crée enfin un article 15a confiant à l'ENISA un point d'entrée unique de notification, beaucoup plus large que celui de la Commission : il couvrirait NIS 2, le règlement général sur la protection des données, DORA (Digital Operational Resilience Act) sur la résilience opérationnelle numérique du secteur financier, eIDAS sur l'identification électronique et les services de confiance, la directive sur la résilience des entités critiques (REC) et le règlement sur la cyberrésilience. Les autorités nationales et les centres de réponse aux incidents continueraient de recevoir les notifications.
Rien de tout cela n'est acquis. Un projet de rapport est le texte d'une rapporteure, pas celui du Parlement. Quatre séries d'amendements ont été déposées le 13 octobre, et la procédure restait au stade de l'attente d'une décision en commission début novembre4.
Ce que le Sénat a opposé
Le 13 mai, le Sénat a adopté une résolution portant avis motivé sur les deux propositions, déposée par Catherine Morin-Desailly et Audrey Linkenheld au nom de la commission des affaires européennes9. Le Parlement européen l'a enregistrée le 1er juin4.
L'exposé des motifs reconnaît que la justification transfrontalière avancée par la Commission « se comprend en première lecture », avant de poser que la cybersécurité « relève par plusieurs aspects de la souveraineté nationale »9. L'argument central est tiré de l'article 4 du traité sur l'Union européenne : la sécurité nationale reste de la seule responsabilité de chaque État membre. Les rapporteures ne contestent pas directement le recours à l'article 114 comme base juridique, mais la portée des mesures, qu'elles estiment empiéter sur un domaine réservé.
Sur l'article 16, l'opposition est frontale : centraliser dans une base européenne des vulnérabilités non corrigées affaiblirait la capacité des États à gérer les failles de leurs infrastructures critiques. Sur l'article 58, les deux officiers de liaison par État sont jugés contre-productifs, et l'augmentation des effectifs de l'agence est présentée comme un prélèvement sur une ressource humaine déjà rare au niveau national.
Sur la certification, le Sénat relaie un avertissement de l'ANSSI selon lequel l'expertise des États membres se trouverait reléguée au second plan. L'enjeu derrière cette formule est le sort de SecNumCloud, la qualification française qui impose aujourd'hui l'immunité aux lois extraterritoriales et que Paris voulait voir reprise au niveau le plus élevé de l'EUCS. Si la gouvernance des schémas se déplace vers l'échelon européen sans que ce critère y soit rétabli, la qualification nationale perd son débouché naturel.
Le guichet unique de la Commission est critiqué pour une raison plus pratique : couvrant un seul axe de menace, il ferait hésiter les entités sur l'interlocuteur à saisir.
Le texte prend soin de préciser que le retard français de transposition de NIS2 ne modifie pas la question de compétence. La remarque est honnête, et elle situe l'argument sur le terrain du droit plutôt que sur celui du bilan.
La réponse de la Commission
Elle est datée du 22 juillet, signée par Henna Virkkunen et Maroš Šefčovič, adressée au président du Sénat10.
Sur le rôle opérationnel de l'agence, la formule est catégorique : l'ENISA « n'est pas, et ne deviendra pas, un centre de réponse aux incidents », et ses activités « n'interféreront pas avec le rôle premier des autorités nationales ». Sur l'ensemble, la Commission écrit que la proposition « prévoit uniquement de renforcer le rôle de soutien de l'ENISA sans empiéter sur les compétences nationales ».
Sur les officiers de liaison, elle prend note des préoccupations et maintient sa position : la désignation de deux officiers a été « jugée nécessaire » pour renforcer à la fois l'expertise nationale et les capacités collectives.
La lettre se conclut sur l'espoir que ces clarifications apaiseront les craintes du Sénat, et sur le constat que les propositions restent en négociation entre le Parlement et le Conseil. Aucune modification n'y est annoncée.
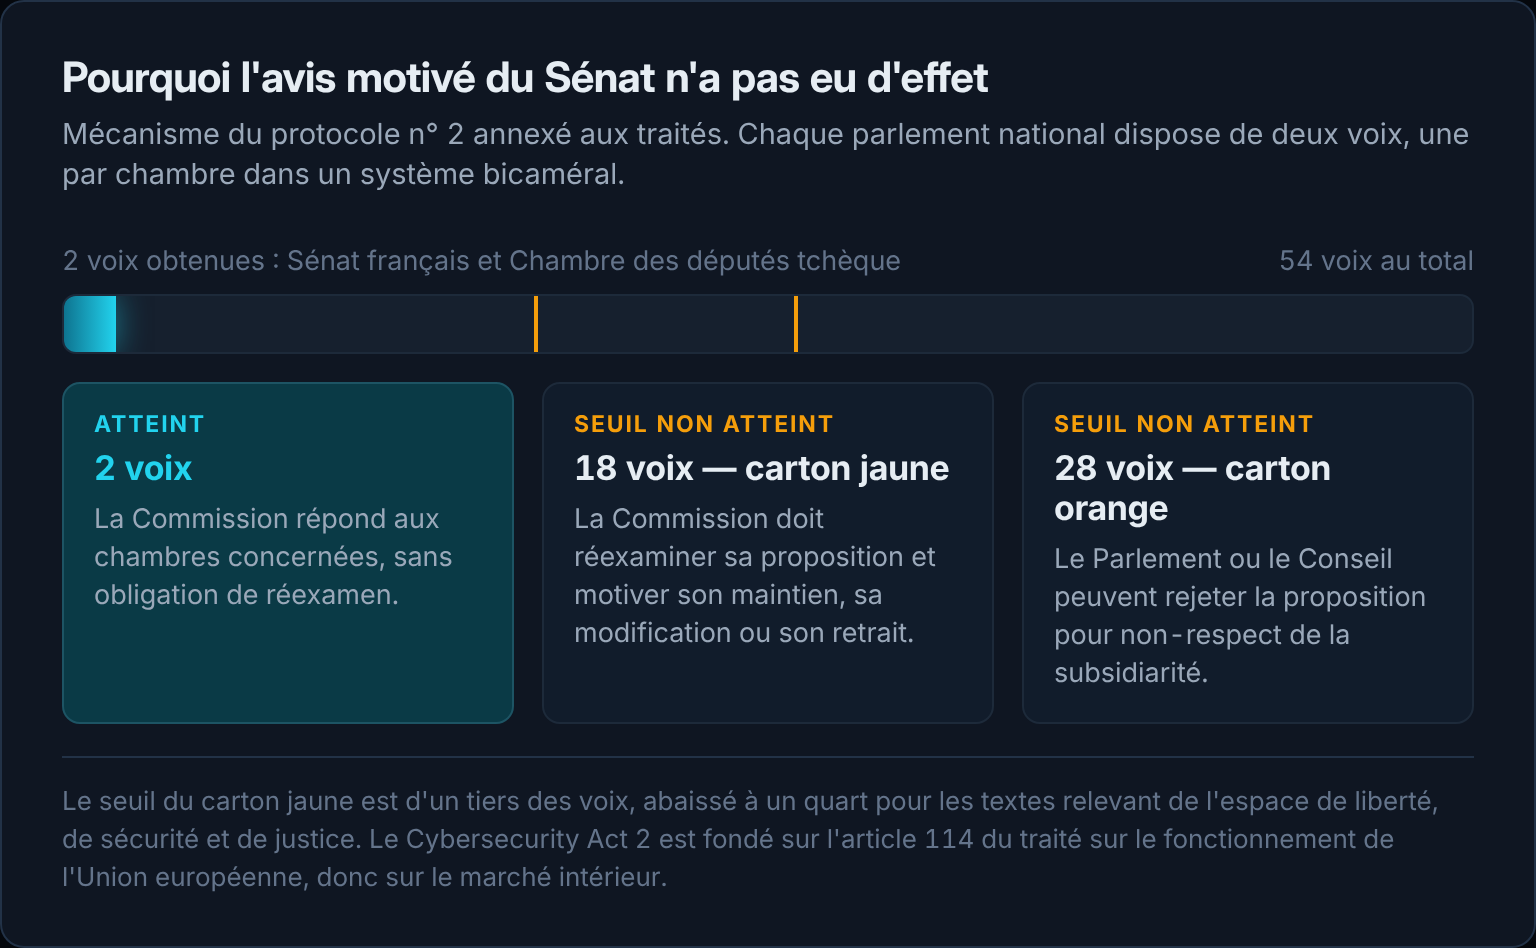
Ce n'était pas exigé. Deux chambres seulement ont déposé un avis motivé sur ce texte, le Sénat français et la Chambre des députés tchèque, soit deux voix sur les cinquante-quatre réparties entre les parlements nationaux4. Le seuil déclenchant un réexamen obligatoire est de dix-huit.
Une objection de compétence, une réponse d'architecture
Entre l'objection du Sénat et le projet de rapport, il y a un décalage qui mérite d'être relevé. Les deux documents ne se répondent pas : la résolution date de mai, le projet de rapport de septembre, et rien n'indique que la rapporteure ait écrit en considération de l'avis motivé. Ce sont deux approches d'un même problème, formulées à quatre mois d'intervalle.
Le Sénat pose une question de répartition des compétences : qui décide, qui détient, qui répond. Le projet de rapport, lui, répond largement par de l'ingénierie. Le point d'entrée unique est assorti de garanties techniques précises : une architecture fédérée dans laquelle aucun composant ne détient les données de plus d'un État membre, un chiffrement de bout en bout, une suppression du contenu sous soixante-douze heures, un audit de sécurité indépendant avant chaque activation8.
Ces garanties ne sont pas sans portée juridique. Le maintien de la réception des notifications par les autorités nationales et les centres de réponse répond à une partie de l'inquiétude sur la dépossession, et la séparation des données par État membre limite la concentration. Reste que l'objection du Sénat est tirée des traités, pas de l'architecture : elle porte sur la subsidiarité et la proportionnalité. Je doute qu'une garantie technique, aussi solide soit-elle, suffise à la solder, et le débat en commission dira si d'autres groupes partagent ce doute.
L'ironie du dossier est ailleurs. Sur plusieurs des points qui inquiètent le Sénat, la rapporteure va plus loin que la Commission : elle propose de rendre la certification obligatoire par défaut et de confier à l'ENISA l'exploitation d'un système supplémentaire. Elle y ajoute des garde-fous budgétaires — ressources « proportionnées aux tâches confiées », rapport annuel sur les missions empêchées faute de crédits ou de postes — qui répondent en partie à l'inquiétude française sur les effectifs, mais par le haut, en consolidant l'agence plutôt qu'en la contenant.
Ce qui se joue à Paris cette semaine
Le projet de loi Résilience transpose trois textes de 2022 : la directive sur la résilience des entités critiques (REC), NIS2, et la directive associée au règlement DORA. Le Sénat l'a adopté en mars 2025. Il devait venir en session extraordinaire en juillet, a été reporté au 7 octobre, puis retiré de l'ordre du jour faute de place dans le calendrier parlementaire. La discussion publique est prévue du lundi 9 au vendredi 13 novembre, le 11 excepté1.
L'Assemblée va donc transposer une directive dont la modification ciblée est déjà en lecture au Parlement européen, dans un paquet que le Sénat de la même République a jugé contraire à la subsidiarité.
Pour une organisation qui doit se mettre en conformité, la conséquence pratique est moins vertigineuse qu'il n'y paraît, à condition de hiérarchiser. Les mesures de gestion du risque prévues par NIS2 — gouvernance, analyse de risque, traitement des incidents, sécurité de la chaîne d'approvisionnement, continuité — constituent le socle, et la directive de modification porte sur la simplification et l'alignement, pas sur leur suppression. Ce qui reste incertain est ailleurs : les futures exigences de certification, qui dépendront du sort de l'amendement 63, et certaines modalités de supervision. Engager le socle maintenant est sans risque ; dimensionner dès aujourd'hui un programme de certification l'est beaucoup moins.
Ce qui reste à surveiller
Aucune date de vote en commission n'était fixée fin octobre. Les discussions au Parlement sont censées aboutir avant la fin de l'année, mais le texte doit ensuite être négocié avec le Conseil, et les amendements déposés le 13 octobre n'ont pas encore été arbitrés.
Le point à suivre de près est la suppression des critères de désignation par pays. Elle déplacerait la décision vers une évaluation individuelle des fournisseurs, ce qui rendrait les désignations moins directement diplomatiques sans pour autant les dépolitiser : instruire un dossier fournisseur par fournisseur peut se révéler tout aussi sensible, pour les mêmes entreprises. Le coût réel dépendra des critères retenus et du nombre de dossiers ouverts. La question à poser à la Commission, si cet amendement survit au trilogue, est celle des moyens d'instruction qu'elle compte y consacrer.
Sources et notes
-
Silicon.fr, « NIS 2, le projet de loi de retour le 9 novembre », 5 novembre 2026, https://www.silicon.fr/cybersecurite-1371/nis-2-le-projet-de-loi-de-retour-le-9-novembre-230126 ↩ ↩2
-
Commission européenne, proposition de règlement COM(2026) 11 final, procédure 2026/0011(COD), 20 janvier 2026, https://eur-lex.europa.eu/procedure/EN/2026_11 ↩
-
Commission européenne, proposition de directive modifiant la directive NIS 2, COM(2026) 13 final, procédure 2026/0012(COD), 20 janvier 2026, https://eur-lex.europa.eu/legal-content/EN/TXT/HTML/?uri=COM:2026:13:FIN ↩
-
Parlement européen, fiche de procédure 2026/0011(COD), consultée le 7 novembre 2026, https://oeil.europarl.europa.eu/oeil/en/procedure-file?reference=2026%2F0011%28COD%29 ↩ ↩2 ↩3 ↩4
-
ENISA, « EUCC — European Union Cybersecurity Certification », consulté le 9 novembre 2026, https://certification.enisa.europa.eu/browse-topic/eucc_en ↩
-
IT Social, « EUCS et CADA : l'Europe abandonne la souveraineté dans son label cloud et la réintroduit dans la commande publique », 8 juin 2026, https://itsocial.fr/cybersecurite/cybersecurite-articles/eucs-et-cada-leurope-abandonne-la-souverainete-dans-son-label-cloud-et-la-reintroduit-dans-la-commande-publique/ ↩
-
Journal du Net, « EUCS : vers un déblocage (enfin) ? », 20 juin 2025, https://www.journaldunet.com/cybersecurite/1542509-eucs-vers-un-deblocage-enfin/ ↩
-
Parlement européen, commission ITRE, projet de rapport PE792.222, 18 septembre 2026, https://redmapl3.europarl.europa.eu/RedmapFront/media/reds_iCmRp-Dft/ITRE-PR-792222/ITRE-PR-792222_en.pdf ↩ ↩2
-
Sénat, proposition de résolution européenne n° 624 portant avis motivé, devenue résolution n° 110 le 13 mai 2026, https://www.senat.fr/dossier-legislatif/ppr25-624.html ↩ ↩2
-
Commission européenne, réponse à l'avis motivé du Sénat, C(2026) 5386 final, 22 juillet 2026, https://www.senat.fr/europe/avis_motives/C_2026_5386_FR_ACTE_f.pdf ↩
Commentaires (0)
Laisser un commentaire
Vous avez un compte ? Connectez-vous pour commenter avec votre compte
Aucun commentaire pour le moment. Lancez la discussion !
À lire ensuite
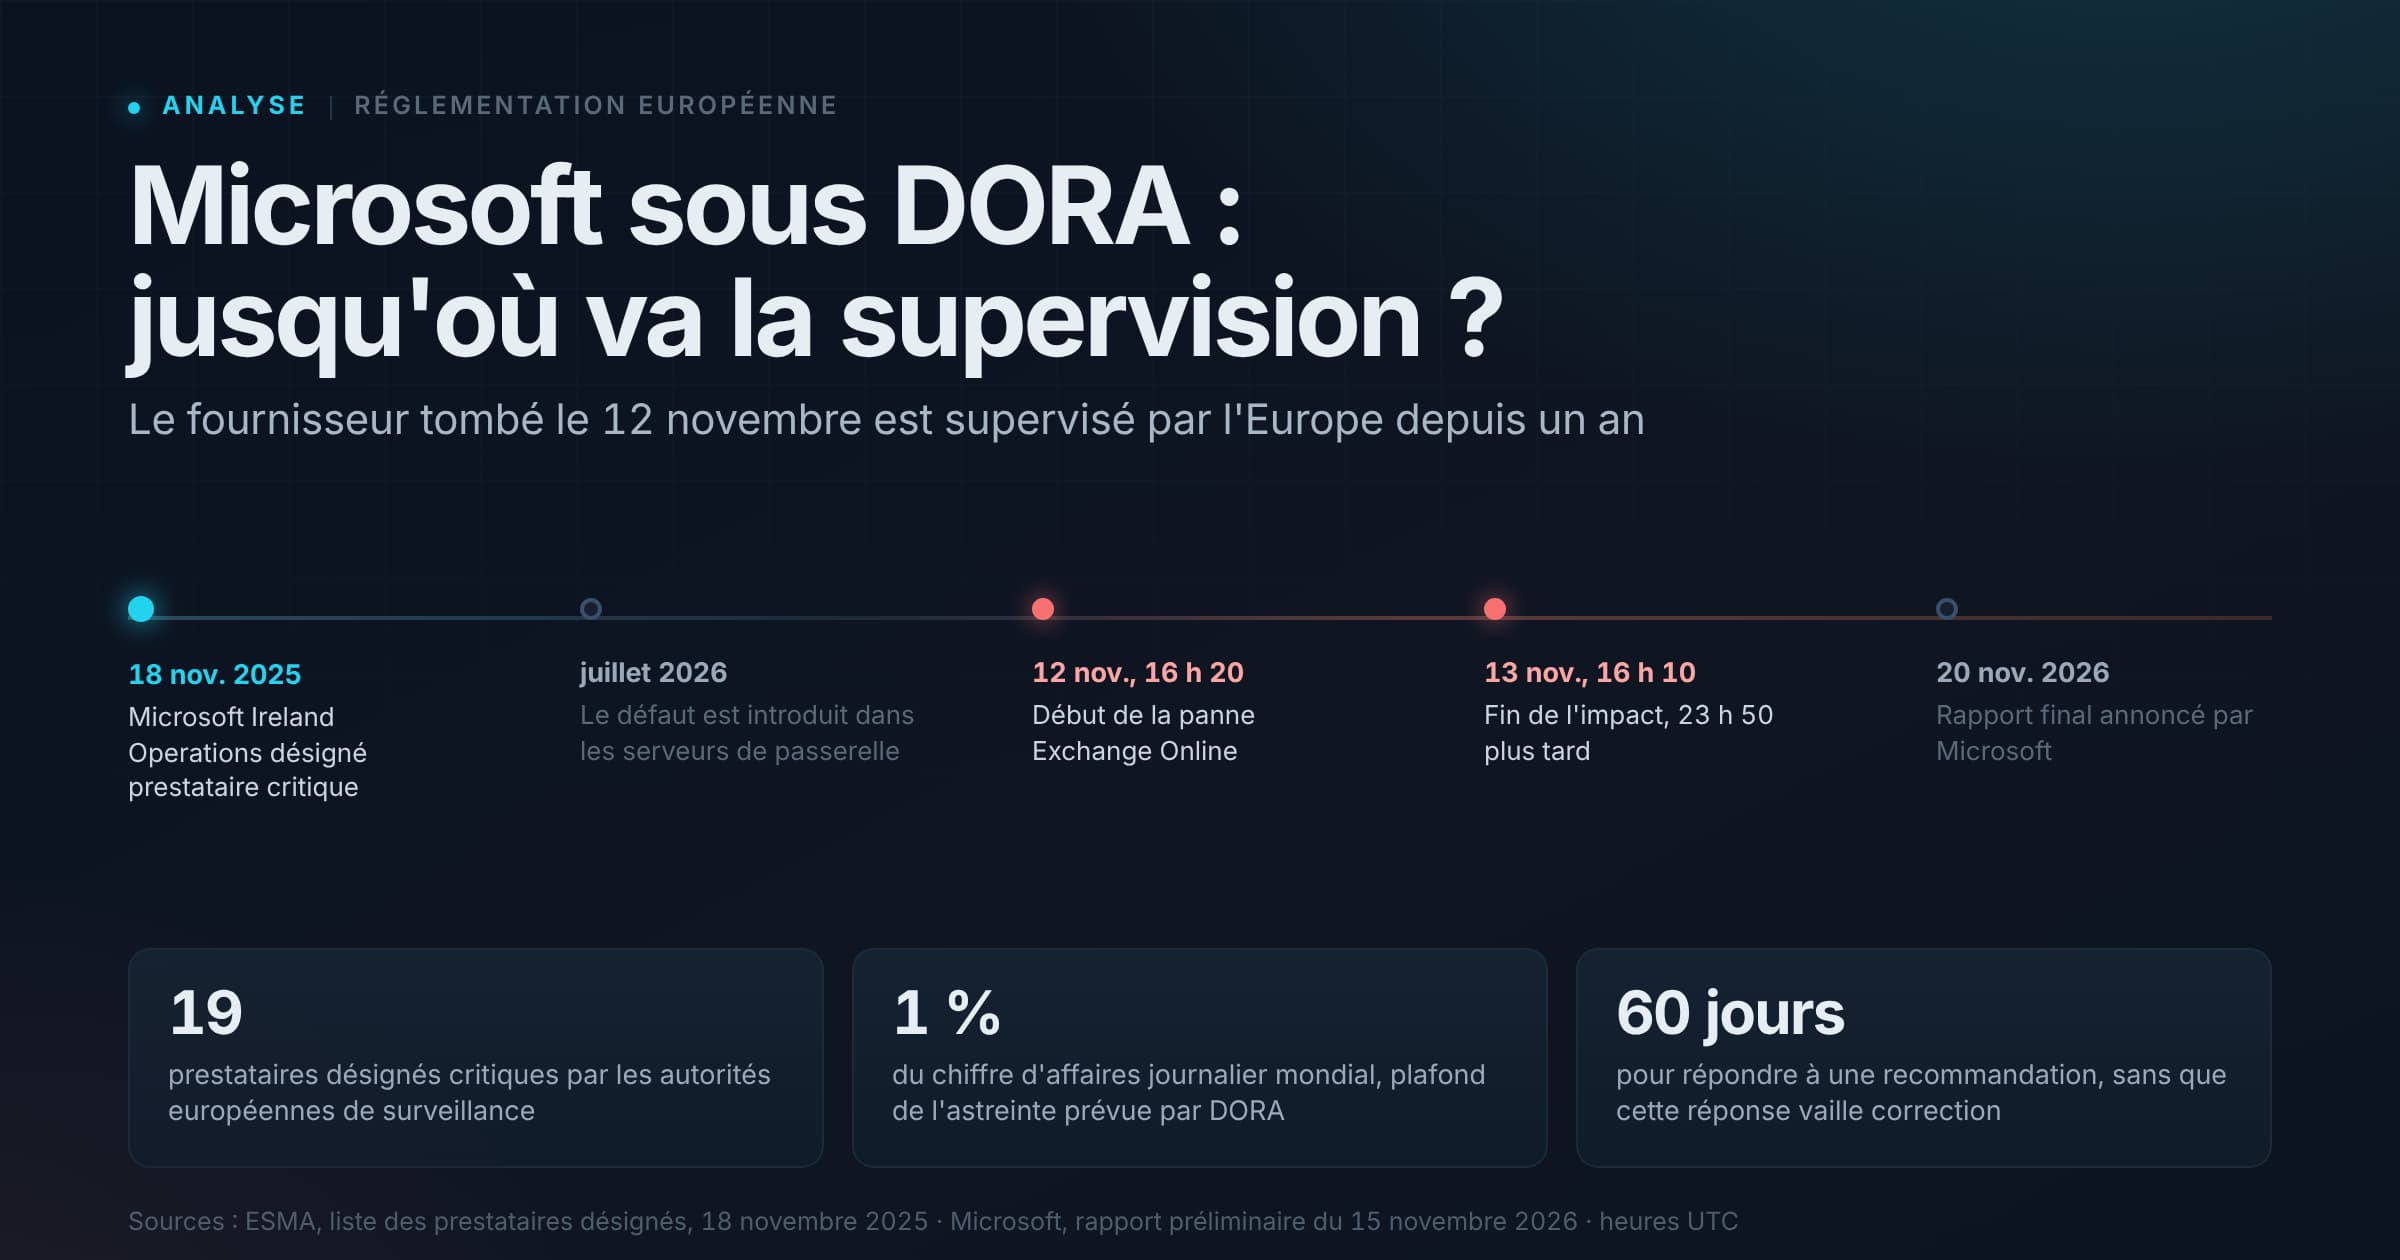
Microsoft sous DORA : jusqu’où va la supervision européenne ?
Microsoft Ireland Operations est sous supervision européenne directe depuis le 18 novembre 2025. La panne du 12 novembre montre jusqu'où va ce pouvoir.
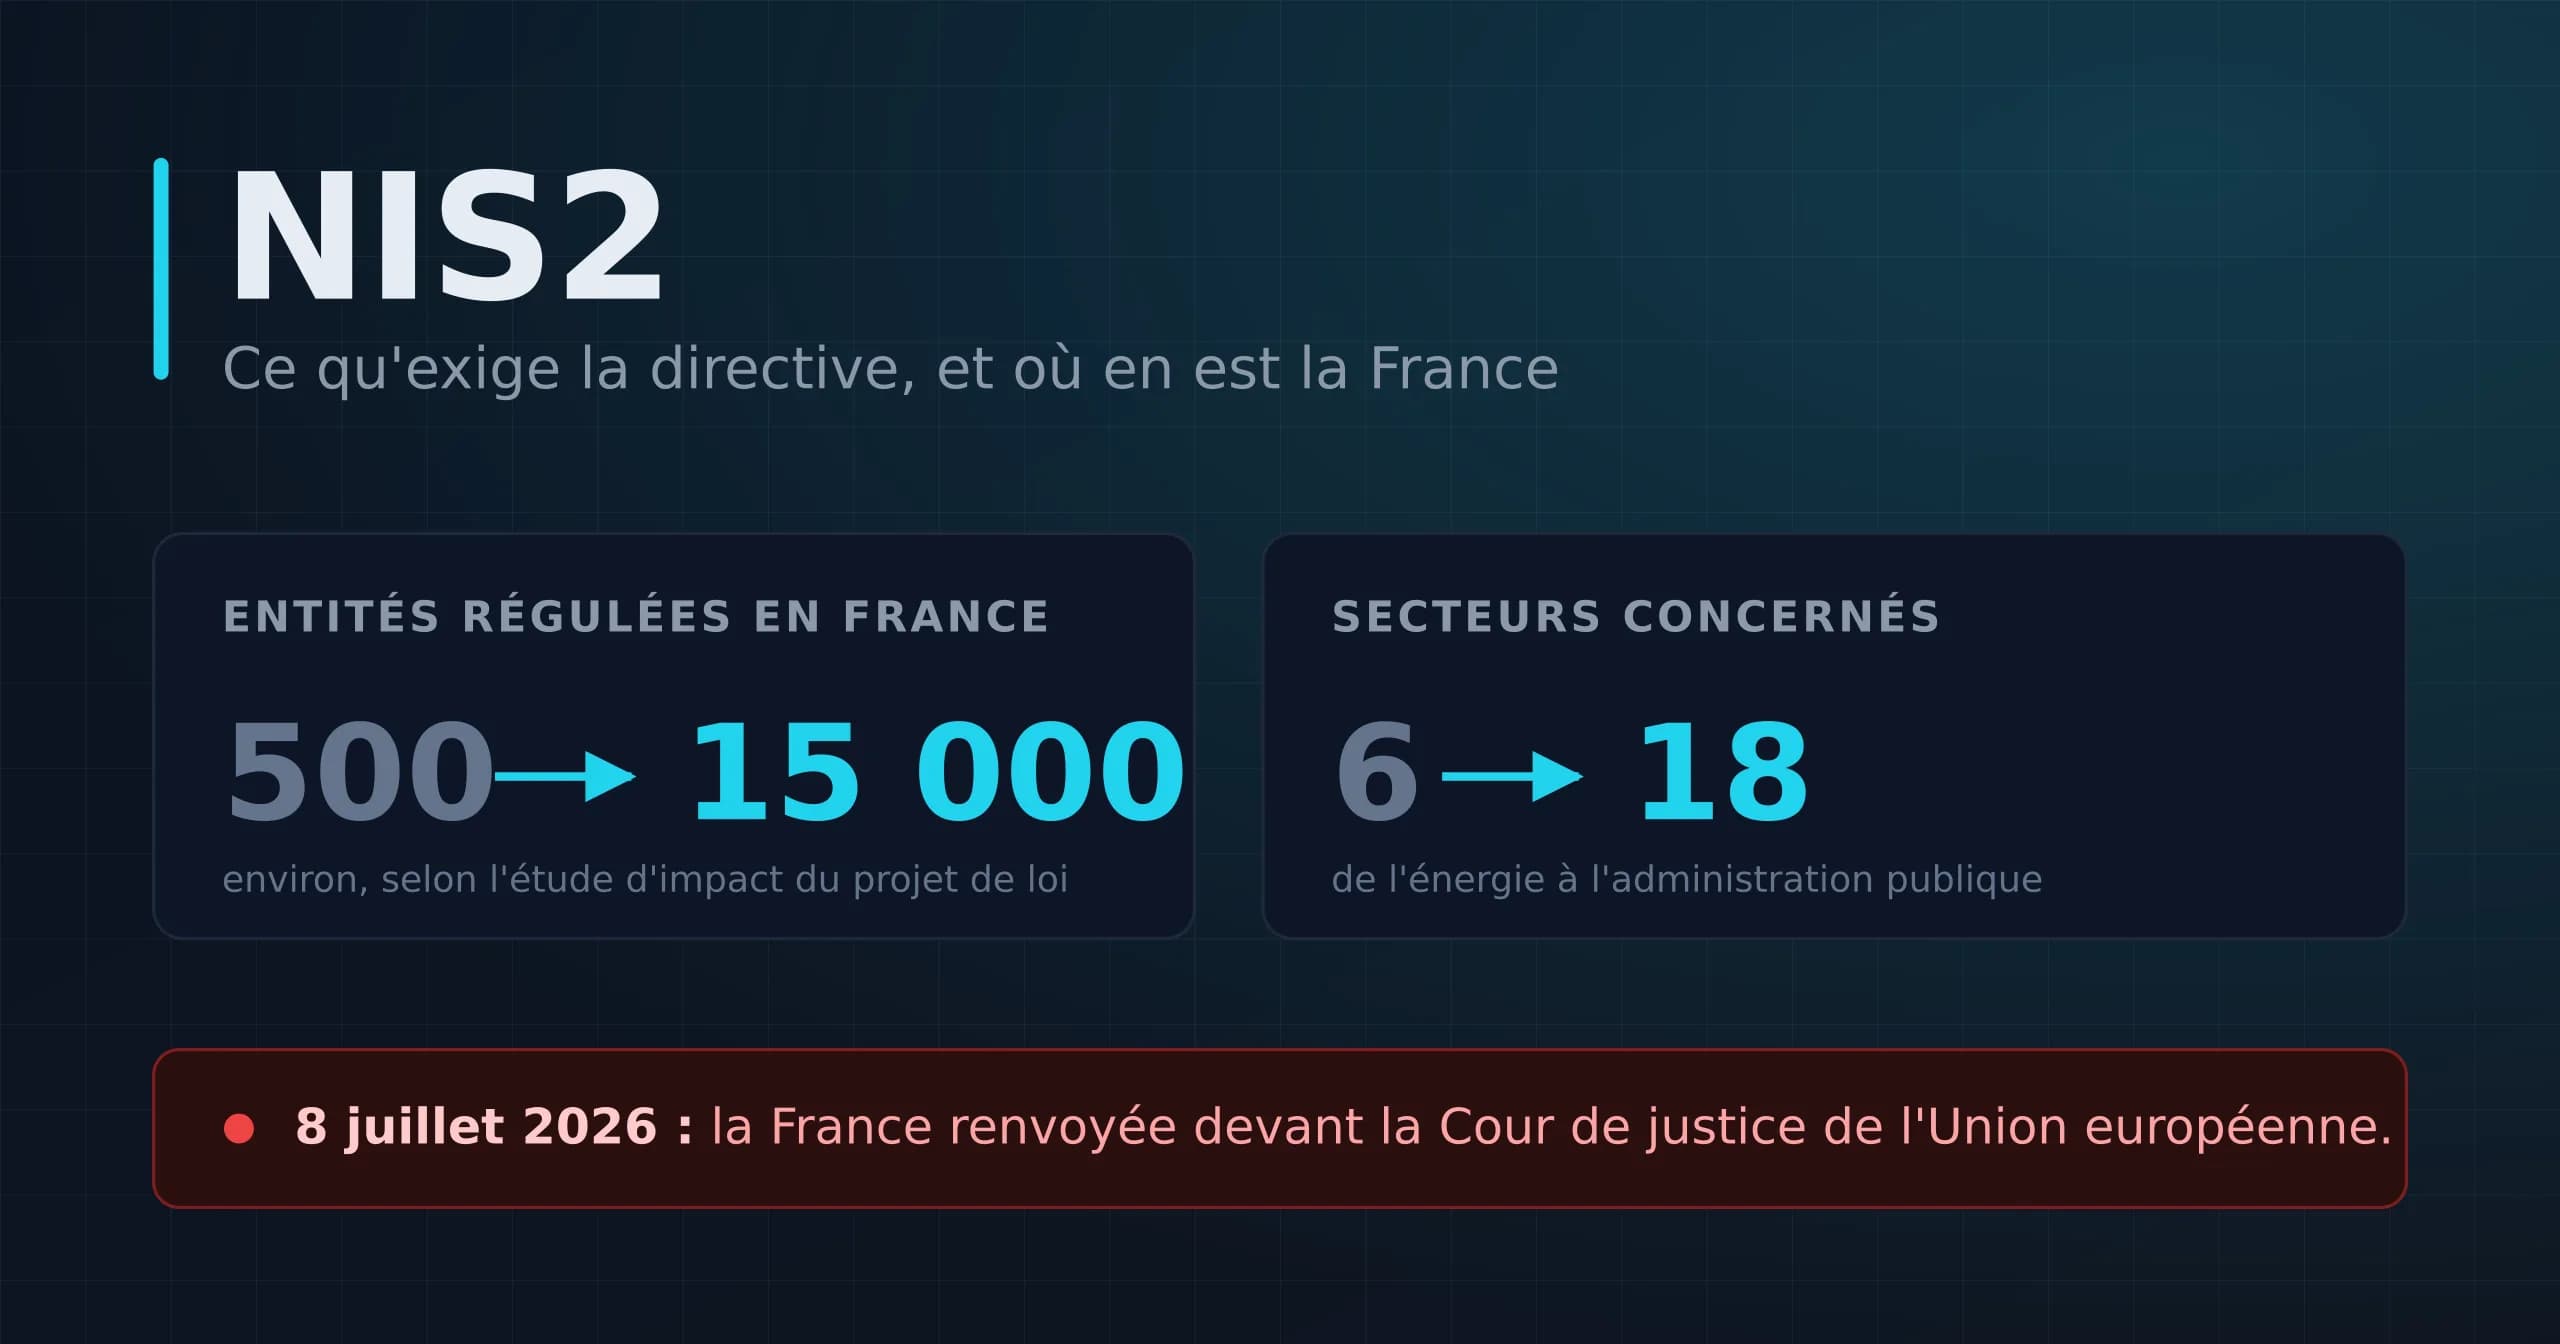
NIS2 : ce qu’exige vraiment la directive, et où en est la France
Périmètre élargi, dirigeants responsables, signalement en 24 heures : ce que NIS2 impose réellement, et pourquoi le retard français ne dispense pas de préparer.