
Microsoft sous DORA : jusqu’où va la supervision européenne ?
Microsoft Ireland Operations est sous supervision européenne directe depuis le 18 novembre 2025. La panne du 12 novembre montre jusqu'où va ce pouvoir.
Pendant les vingt-quatre heures où la messagerie de Microsoft est restée inaccessible, la question posée un peu partout en Europe a été de savoir s'il fallait construire un cloud à soi. Elle est légitime. Elle se pose comme si rien n'existait.
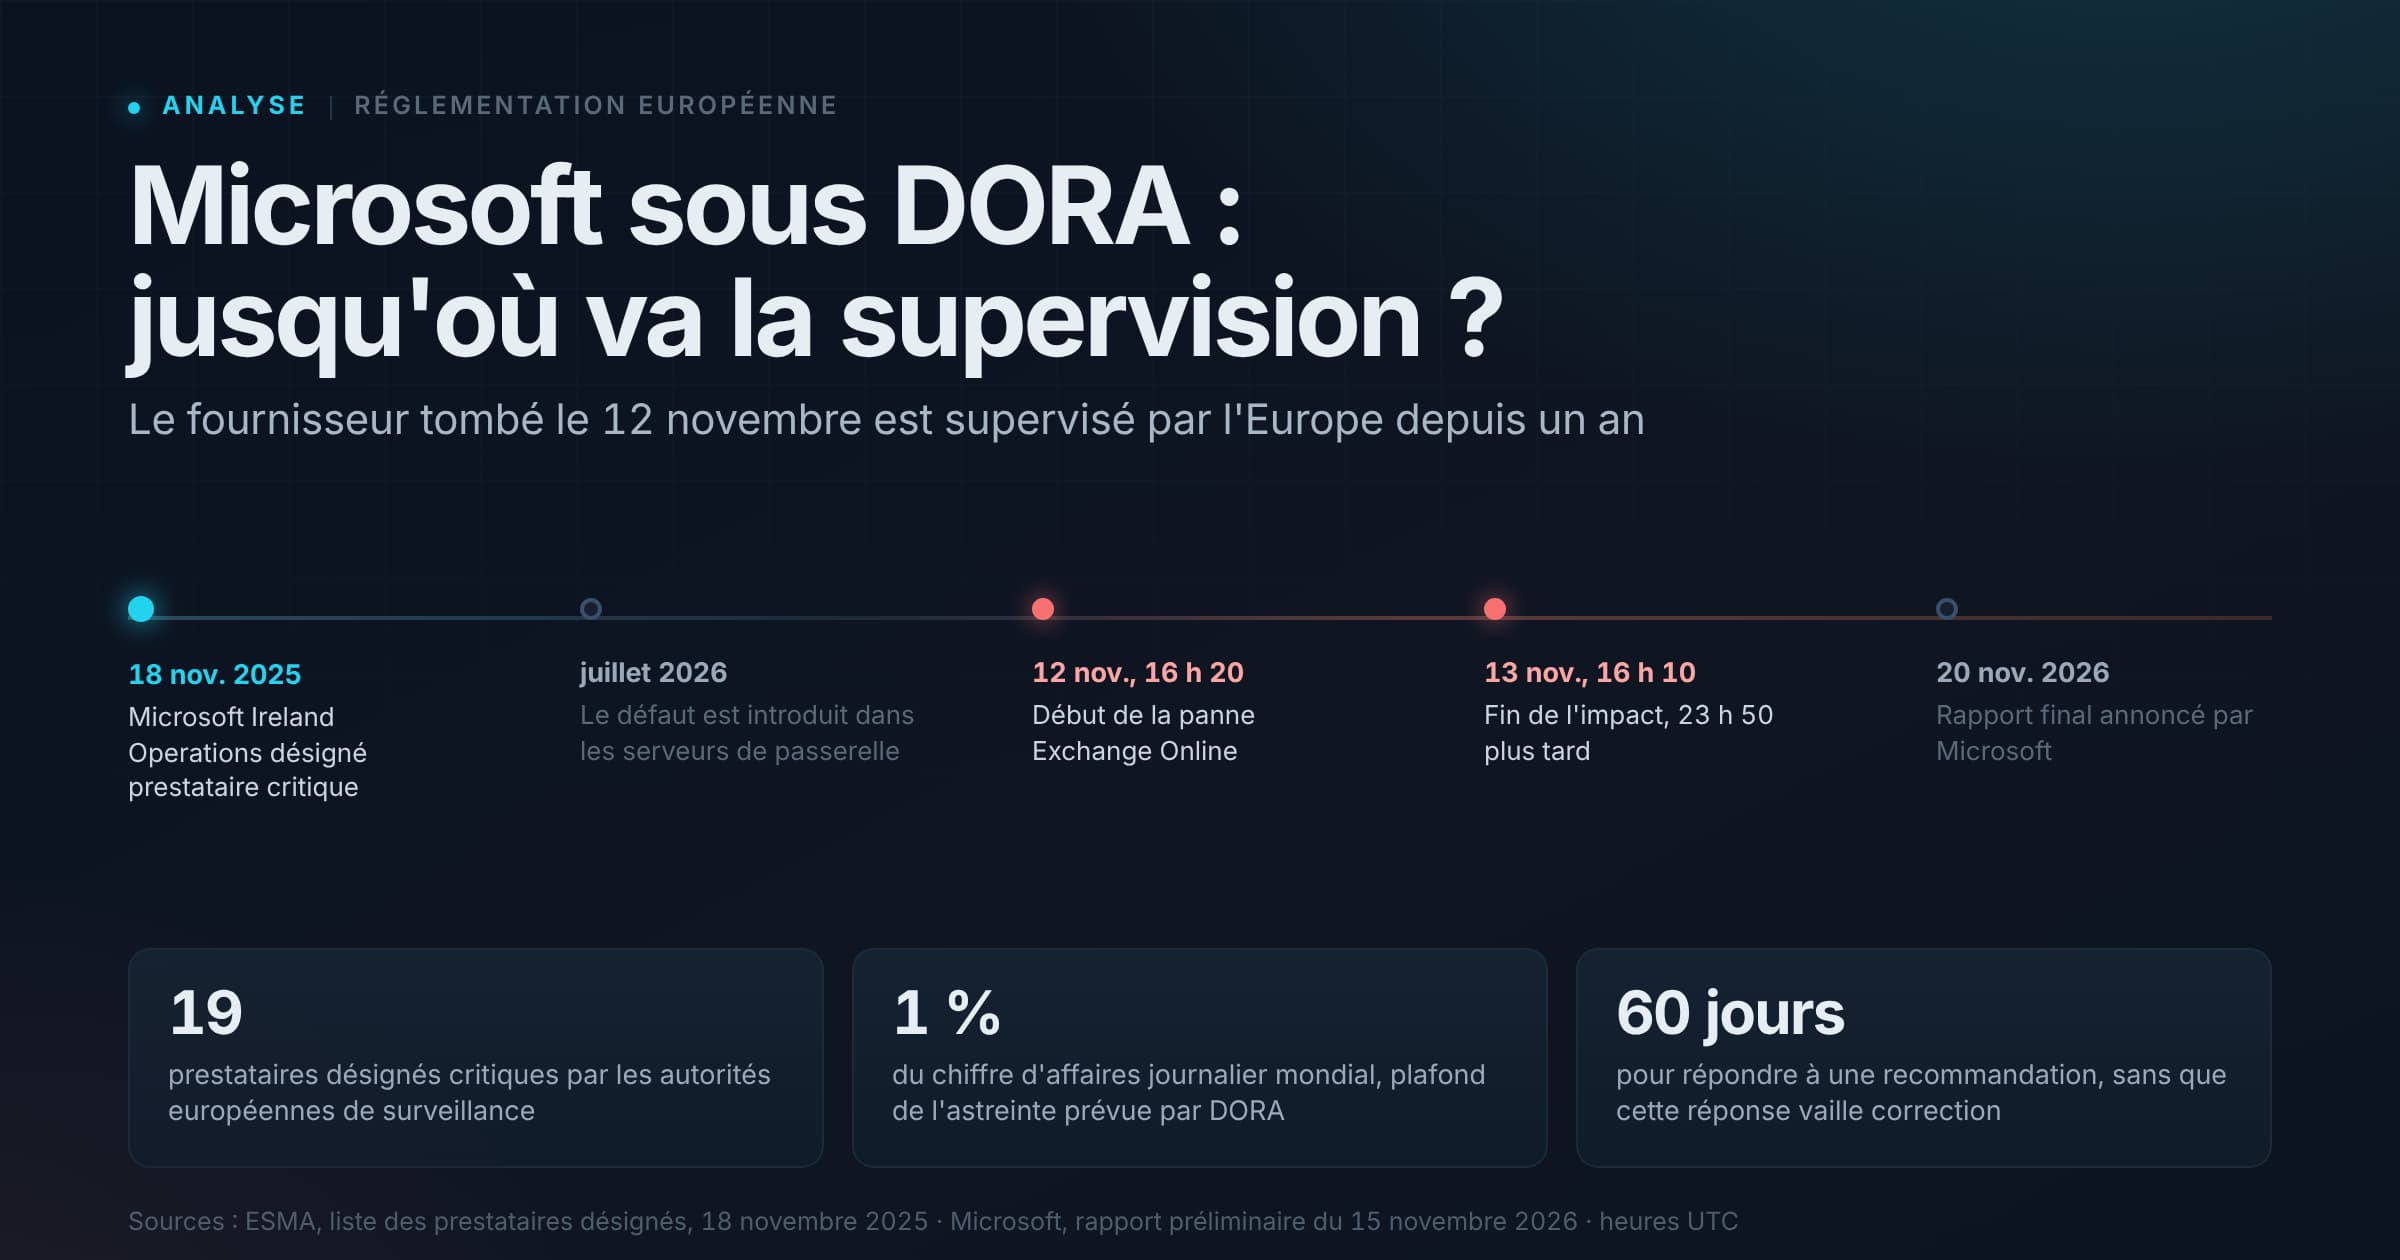
Quelque chose existe, et c'est nominatif. Microsoft Ireland Operations Limited figure depuis le 18 novembre 2025 sur une liste publique de dix-neuf entreprises placées sous la surveillance directe des autorités européennes de surveillance, au titre du règlement (UE) 2022/2554 sur la résilience opérationnelle numérique du secteur financier, dit DORA1. Un superviseur principal lui est attribué, qui peut exiger des documents, mener des enquêtes, l'inspecter sur place et lui infliger une astreinte journalière.
Reste à savoir jusqu'où va ce pouvoir. DORA n'a jamais promis l'absence de pannes, et aucun élément public ne permet de relier l'action du superviseur au défaut qui a provoqué celle-ci. Mais le règlement se lit, et sa lecture dit assez précisément ce que l'Europe peut exiger d'un fournisseur de cette taille, ce qu'elle ne peut pas lui imposer, et qui elle laisse en dehors du dispositif.
Un défaut logiciel, pas une attaque
L'incident Exchange Online porte la référence EX1550543, l'avis élargi MO1550821. Il commence le jeudi 12 novembre 2026 à 16 h 20 UTC et l'impact cesse le vendredi 13 à 16 h 10, soit vingt-trois heures et cinquante minutes. Ce sont les bornes de l'incident, pas la durée vécue par chaque utilisateur, qui a varié selon la région et le mode de connexion2.
Le rapport préliminaire publié par Microsoft le 15 novembre décrit trois facteurs combinés : un défaut latent, une montée en charge et environ 14 % de la capacité de passerelle hors service. Le défaut est un problème de contention de verrou introduit dans les serveurs de passerelle réseau par une mise à jour de juillet 2026, elle-même destinée à corriger ces mêmes passerelles. Sous charge, les machines concernées saturent processeur et mémoire, puis cessent de répondre. L'élément déclencheur est un basculement automatique de Teams vers la passerelle partagée avec Exchange Online, une quinzaine d'heures plus tôt ; le cloisonnement entre partitions n'a pas contenu la défaillance23. Microsoft indique n'avoir relevé aucune activité malveillante, et le rapport final accompagné de la liste des correctifs est annoncé pour le 20 novembre2.
Rien dans cette chaîne ne relève de la nationalité d'un fournisseur ni du droit auquel il est soumis. C'est un défaut de code, aggravé par un partage de capacité entre services. Le risque qui s'est réalisé est celui de la concentration : beaucoup d'organisations dépendent du même composant, et ce composant a cédé. Il ressemble davantage à un éditeur qui coupe lui-même la plateforme de ses clients qu'à une question de juridiction.
Dix-neuf noms, dont celui de Microsoft
La désignation ne vient pas de la Commission mais des trois autorités européennes de surveillance : l'Autorité bancaire européenne, l'Autorité européenne des assurances et des pensions professionnelles et l'Autorité européenne des marchés financiers. Elles ont procédé en trois temps : collecte des registres d'information que les entités financières tiennent sur leurs accords de services informatiques, évaluation de la criticité menée avec les autorités nationales compétentes, puis notification formelle aux prestataires retenus, qui ont disposé de six semaines pour faire valoir leur droit d'être entendus avant les décisions finales45.
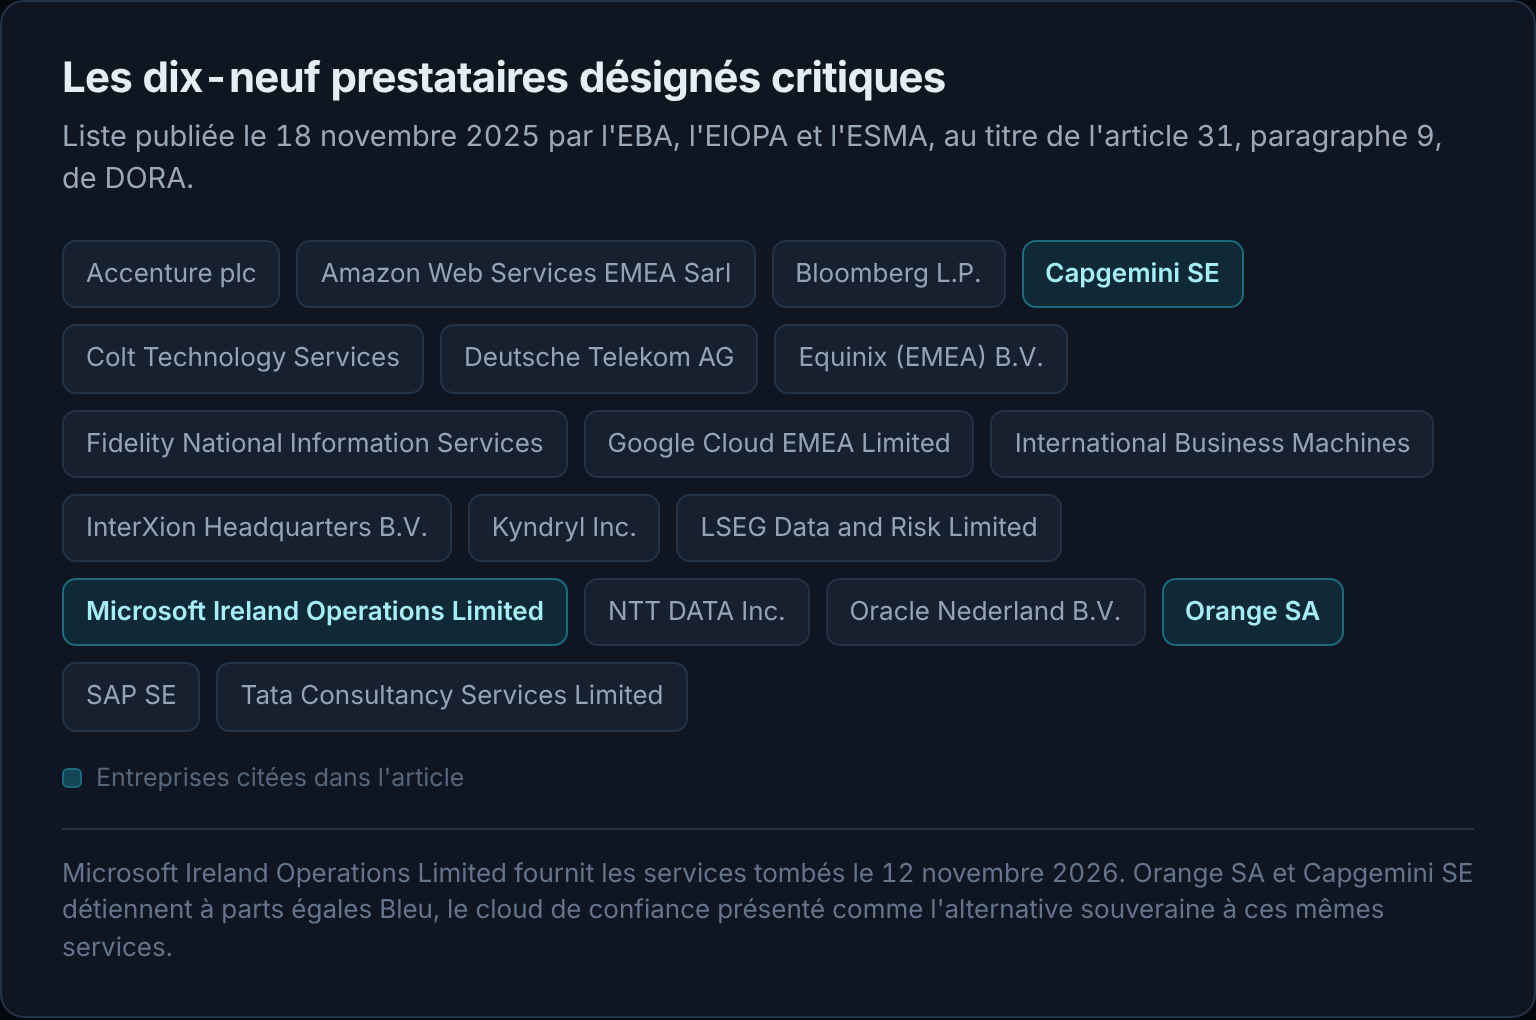
La liste mêle quatre familles : les fournisseurs de cloud, les éditeurs, les intégrateurs et infogérants, les opérateurs de centres de données et de réseaux, auxquels s'ajoutent deux fournisseurs de données financières. Elle est révisée chaque année1.
Deux noms y méritent un arrêt. Orange SA et Capgemini SE détiennent à parts égales Bleu, la coentreprise créée pour offrir aux organisations françaises une alternative de confiance aux services de Microsoft. Leur présence sur la liste tient à leurs propres prestations auprès du secteur financier, et non à cette participation : Bleu n'est pas désigné. Elle n'en dit pas moins quelque chose de la structure du marché européen, où les actionnaires de l'alternative souveraine sont eux-mêmes des entreprises dont l'Europe estime que la défaillance ferait courir un risque au système financier.
Un pouvoir d'enquête contraignant, des recommandations qui ne le sont pas
L'article 35 de DORA énumère ce que le superviseur principal peut faire. Il demande toute information utile, mène des enquêtes générales et des inspections, réclame après coup des rapports sur les mesures correctives, et émet des recommandations. Ces recommandations peuvent porter sur la sécurité, sur les conditions contractuelles propres à éviter un point de défaillance unique ou à limiter le risque de concentration, et sur la sous-traitance envisagée6.
L'astreinte existe bien, et elle contraint réellement. Elle est plafonnée à 1 % du chiffre d'affaires journalier mondial moyen de l'exercice précédent, court par jour pendant six mois au maximum, et ne peut être décidée qu'au moins trente jours après la notification des mesures concernées6. Un détail en délimite la portée : elle sanctionne le refus de fournir des informations, de se soumettre à une enquête ou de remettre un rapport. Le refus motivé de suivre une recommandation ne déclenche pas à lui seul cette astreinte.
Ce que devient une recommandation non suivie est réglé par l'article 42.
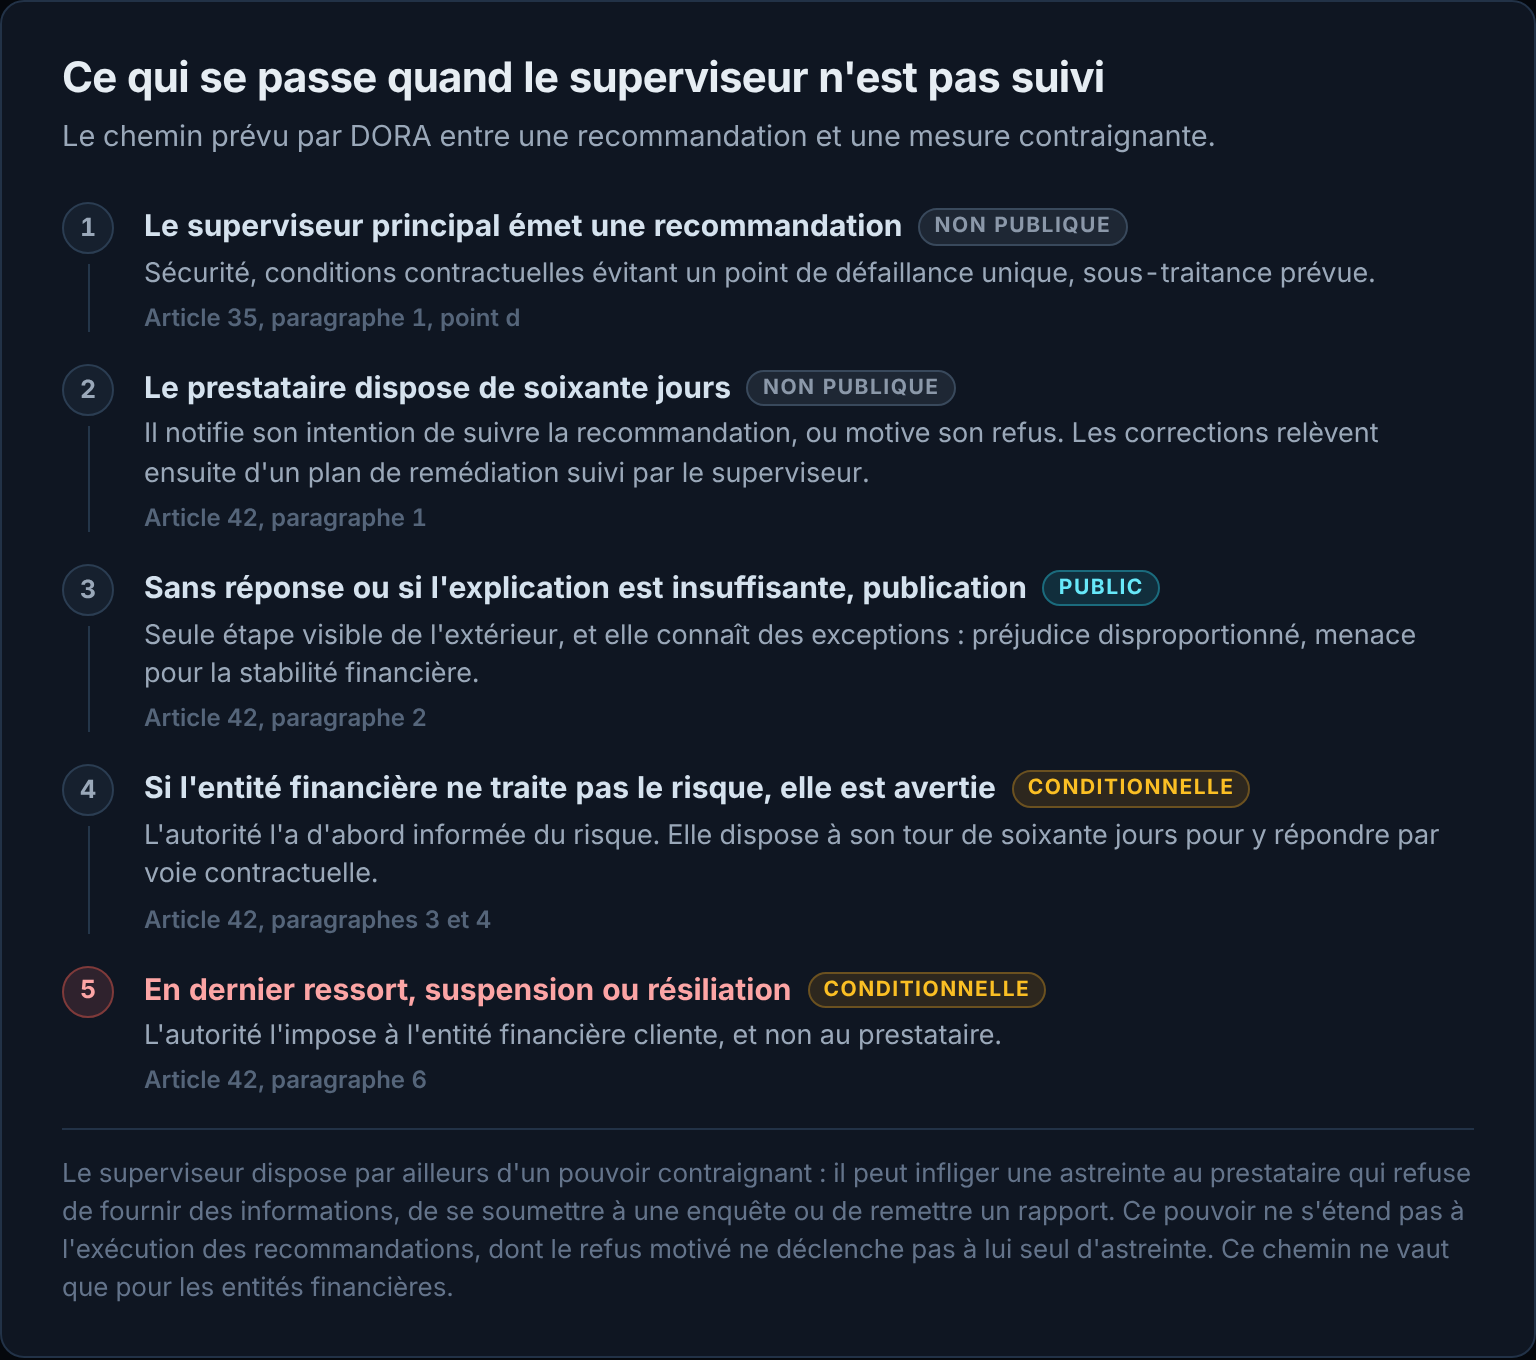
Le prestataire dispose de soixante jours pour notifier son intention de suivre la recommandation ou pour motiver son refus. Ce délai est un délai de réponse : s'il accepte, les corrections relèvent ensuite d'un plan de remédiation et de rapports d'avancement suivis par le superviseur5. En l'absence de réponse, ou si l'explication est jugée insuffisante, le manquement est rendu public, sauf lorsque la publication causerait un préjudice disproportionné ou menacerait la stabilité des marchés. L'autorité compétente informe alors les entités financières du risque identifié, et celles-ci doivent en tenir compte. Si l'une d'elles ne le fait pas suffisamment, l'autorité l'avertit qu'une décision peut suivre, lui laisse à son tour soixante jours pour traiter le risque par voie contractuelle, et peut en dernier ressort lui imposer de suspendre tout ou partie du recours au service, voire de résilier le contrat6.
Les deux dernières étapes sont conditionnelles, et elles visent le client. Une banque peut se voir ordonner de cesser d'utiliser Exchange Online. Le superviseur peut contraindre Microsoft à coopérer à ses investigations ; il ne dispose pas du pouvoir équivalent pour lui imposer l'exécution d'une recommandation technique.
Ce n'est pas une faiblesse de rédaction, c'est la logique d'un régime construit sur la supervision d'entités financières. L'Union s'est donné les moyens de voir, de documenter et de priver un fournisseur de ses clients régulés, pas celui d'adresser une injonction de service à une entreprise qu'elle ne régule pas directement.
Ce que la supervision produit n'est pas public
Un observateur extérieur ne peut pas dire ce que le superviseur a fait depuis novembre 2025 : si un plan de surveillance a couvert l'infrastructure de passerelle, si une inspection a eu lieu, si une recommandation a été adressée. Cette ignorance n'est pas une lacune documentaire.
Le guide de surveillance publié par les trois autorités le 15 juillet 2025 décrit un cycle en quatre temps : désignation annuelle ; évaluation du profil de risque de chaque prestataire et préparation d'un plan annuel individuel, inscrit dans un plan pluriannuel de trois ans ; examens, qui recouvrent la surveillance continue, les demandes d'information, les enquêtes générales et les inspections ; enfin recommandations et suivi des plans de remédiation. Le document fixe des délais précis, dont trois mois pour adopter une recommandation après la clôture d'une enquête ou d'une inspection, et trente jours pour que le prestataire commente l'effet d'un projet de recommandation sur ses clients5.
Une phrase du guide règle la question : ces recommandations sont non publiques5. Les prestataires les reçoivent, les autorités compétentes en sont informées, les entités financières sont averties des risques associés. Ne deviennent publics que l'identité d'un prestataire qui ne suit pas une recommandation et le type de son manquement. Les avis que le superviseur peut rendre aux autorités compétentes ne sont pas publics non plus.
Aucun manquement n'a été publié concernant Microsoft. Cette absence ne permet pas de savoir si des recommandations lui ont été adressées, si elles ont été suivies, si un refus a été jugé suffisamment motivé, ou si la procédure n'a pas atteint ce stade. Elle n'exclut pas davantage les exceptions à la publicité que prévoit le règlement. Le régime est construit pour que cette question n'ait pas de réponse publique.
Le superviseur français décrit d'ailleurs ce dispositif en des termes mesurés. Le 9 septembre 2026, devant l'Association des avocats en droit boursier, Denis Beau, premier sous-gouverneur de la Banque de France et président désigné de l'Autorité de contrôle prudentiel et de résolution, qui supervise les banques et les assureurs français, a consacré un discours aux risques de dépendance du secteur financier. Il y affirme que « les risques cyber et de souveraineté sont les deux faces d'une même problématique », cite une étude commandée par le Cigref, l'association des grandes entreprises et administrations publiques françaises sur les sujets numériques, qui chiffre à 264 milliards d'euros par an la dépense européenne en services cloud et logiciels américains, et rappelle que l'hypothèse d'un interrupteur actionné depuis les États-Unis est désormais examinée par le gouvernement. Sur DORA, sa formulation mérite d'être lue de près : en plaçant les prestataires critiques sous un cadre commun, le règlement permet aux superviseurs d'apprécier « les risques de concentration, de dépendance et de verrouillage technologique »7. Apprécier. Le verbe est exact, et il est plus modeste que corriger.
Hors de la finance, une autre autorité, dans un autre pays
La panne n'a pas distingué les secteurs. Les hôpitaux, les administrations, les écoles et les entreprises qui ont perdu leur messagerie l'ont perdue pour la même raison que les banques. Il serait faux d'en conclure qu'aucune règle ne concerne leur fournisseur.
Un fournisseur de cloud relève du régime issu de la directive (UE) 2016/1148, dite NIS, transposée en France par la loi du 26 février 2018. Il y est un fournisseur de service numérique dès cinquante salariés ou dix millions d'euros de chiffre d'affaires annuel, sans qu'aucune autorité ait à le désigner, et doit déclarer sans délai tout incident ayant un impact significatif. La notion a une définition chiffrée : l'un de ses quatre critères alternatifs est atteint lorsque l'indisponibilité dépasse cinq millions d'heures-utilisateur dans l'Union, soit, sur vingt-quatre heures, environ 208 000 utilisateurs touchés en continu8.
Reste à savoir à qui cette déclaration serait due. L'article 11 de la loi française n'applique ce régime qu'aux fournisseurs dont le siège social ou l'établissement principal se trouve en France, ou qui y ont désigné un représentant9. La directive de 2016 pose la règle à son article 18 : l'établissement principal est celui de l'État membre où le fournisseur a son siège10. L'entité que l'Europe a désignée comme prestataire critique a le sien en Irlande.
NIS2 conserve le principe d'une compétence attachée à l'établissement principal, mais en change le critère. Son article 26 fait prévaloir l'État où sont principalement prises les décisions relatives aux mesures de gestion des risques de cybersécurité, avec des critères de repli lorsque ce lieu ne peut être déterminé ; la seule localisation d'un siège social ne suffira donc plus à désigner l'autorité compétente. Le même article permet par ailleurs à un État membre saisi d'une demande d'assistance mutuelle de prendre, dans les limites de cette demande, des mesures de supervision et d'exécution à l'égard du fournisseur sur son territoire11. La transposition française, adoptée en première lecture le 17 novembre 2026, ne modifie pas cette architecture, et toutes les organisations touchées n'entreront pas automatiquement dans le périmètre de la directive, dont l'application dépend du secteur, de la taille, du statut de l'entité et des options retenues par chaque État.
Deux choses se distinguent donc. La surveillance du fournisseur ne dépend pas du lieu où se trouvent ses clients : elle s'exerce principalement depuis l'État de son établissement, et la refonte en cours déplacera peut-être cet État sans rapprocher cette surveillance des organisations françaises. Celles-ci, en revanche, restent tenues de leurs propres obligations, y compris sur la gestion de leurs prestataires. Dépendre d'un fournisseur supervisé ailleurs ne les dispense de rien.
Bleu a tenu, et pourquoi
Reste le cas qui intéressera le plus les lecteurs français. Selon Alloforfait, le directeur général de Bleu Jean Coumaros a indiqué que les services collaboratifs de la plateforme, Teams et Outlook compris, n'avaient pas été affectés, la raison invoquée étant que Bleu exploite une infrastructure physiquement distincte de celle de Microsoft12.
L'explication est cohérente avec ce que Coumaros décrivait en août 2024 : dix mille serveurs déployés par Bleu, deux centres de données en France, et une obligation faite à Microsoft de porter Azure et Microsoft 365 sur une pile qui n'est pas la sienne, les équipes de Bleu exploitant ensuite ces services. La qualification SecNumCloud suppose d'ailleurs une séparation complète, les équipes de Microsoft ayant quitté les sites13.
Cet épisode fournit donc un exemple concret de la manière dont une infrastructure séparée limite la propagation d'une défaillance commune. Il ne démontre pas que Bleu serait à l'abri de toute panne de Microsoft, en particulier de celles qui tiendraient à des composants logiciels partagés, puisque le logiciel, lui, reste celui de Microsoft. La dépendance ne disparaît pas en changeant d'opérateur : elle se déplace, comme du code tiers qui s'exécute avec les droits du site qui l'héberge ne devient pas inoffensif parce qu'il arrive d'un domaine de confiance.
L'échelle doit être rappelée. Bleu n'a pas encore obtenu la qualification SecNumCloud ; son palier J1 a été accepté en novembre 2025 et la qualification est visée pour décembre 2026, le volet Microsoft 365 étant renvoyé à une seconde étape14. Son catalogue comptait fin octobre 2026 une centaine de services, dont soixante en disponibilité générale, pour une soixantaine de clients, dont on ne sait pas combien utilisaient précisément Outlook ou Teams sur la plateforme15. Une architecture séparée fonctionne ; elle n'est pas encore disponible à l'échelle du problème.
Le périmètre, pas l'instrument
L'Europe n'est pas démunie face au risque de concentration. Elle dispose d'un instrument qui nomme les entreprises concernées, leur attribue un superviseur, et lui donne des pouvoirs d'enquête et d'inspection assortis d'une astreinte qui contraint réellement. Ce que cet instrument ne fait pas, c'est obliger un fournisseur à corriger un service. Ce qu'il ne fait pas davantage, c'est rendre son propre travail visible.
Et il ne couvre qu'un secteur. Pour les autres clients du même fournisseur, les obligations existent, mais la surveillance qui les garantit s'exerce depuis l'État où ce fournisseur est établi, et la refonte en cours change le critère de rattachement sans rapprocher l'autorité.
Ce qui reste à l'organisation non financière, c'est donc son propre travail, et il n'attend aucun texte : savoir quels services s'arrêtent quand ce fournisseur s'arrête, combien de temps l'activité le supporte, et ce qui est prévu pour la messagerie, l'authentification et le partage de fichiers pendant ces heures-là.
Situation arrêtée au 18 novembre 2026. Le rapport final de Microsoft est annoncé pour le 20 novembre, et la liste des prestataires critiques est révisée chaque année.
Sources et notes
-
ESMA, EBA et EIOPA, « List of designated critical ICT third-party service providers », au titre de l'article 31, paragraphe 9, du règlement (UE) 2022/2554, 18 novembre 2025, https://www.esma.europa.eu/sites/default/files/2025-11/List_of_designated_CTPPs.pdf ↩ ↩2
-
Microsoft, rapport préliminaire post-incident du 15 novembre 2026, incidents EX1550543 et MO1550821, accessible aux administrateurs dans le centre d'administration Microsoft 365 ; synthèse publiée par 365Fanatic, https://www.365fanatic.com/m365-outage-12-november-2026/ ↩ ↩2 ↩3
-
WindowsForum, « Exchange Online Outage: Microsoft Traces November 2026 Disruption to Gateway Bug », 2026, https://windowsforum.com/news/exchange-online-outage-microsoft-traces-november-2026-disruption-to-gateway-bug.452636/ ↩
-
Autorités européennes de surveillance, « European Supervisory Authorities designate critical ICT third-party providers under the Digital Operational Resilience Act », 18 novembre 2025, https://www.esma.europa.eu/press-news/esma-news/european-supervisory-authorities-designate-critical-ict-third-party-providers ↩
-
Autorités européennes de surveillance, « DORA: Oversight of critical third-party providers — Guide on oversight activities », JC 2025 29, 15 juillet 2025, https://eba.europa.eu/sites/default/files/2025-07/32044d65-455e-4fff-82d0-aa0d8ac2799f/JC%202025%2029%20%20DORA%20Oversight%20Guide.pdf ↩ ↩2 ↩3 ↩4
-
Union européenne, « Règlement (UE) 2022/2554 sur la résilience opérationnelle numérique du secteur financier (DORA) », articles 31, 35 et 42, 14 décembre 2022, https://eur-lex.europa.eu/eli/reg/2022/2554/oj ↩ ↩2 ↩3
-
Denis Beau, « Cybersécurité : le secteur financier face aux risques de dépendance », discours devant l'Association des avocats en droit boursier, Banque de France, 9 septembre 2026, https://www.banque-france.fr/system/files/2026-09/discours-D-Beau_2026_09_09_ADB-Conference-CyberSouverainete.pdf ↩
-
ANSSI, « FAQ — Fournisseurs de services numériques (FSN) », https://cyber.gouv.fr/reglementation/cybersecurite-systemes-dinformation/directives-nis-nis2-et-dispositif-saiv/directive-nis/faq-fournisseurs-de-services-numeriques/ ↩
-
Loi n° 2018-133 du 26 février 2018 portant diverses dispositions d'adaptation au droit de l'Union européenne dans le domaine de la sécurité, chapitre III, articles 10 à 15, https://www.legifrance.gouv.fr/loda/id/JORFTEXT000036644772/ ↩
-
Union européenne, « Directive (UE) 2016/1148 (NIS) », article 18, 6 juillet 2016, https://eur-lex.europa.eu/eli/dir/2016/1148/oj ↩
-
Union européenne, « Directive (UE) 2022/2555 (NIS2) », article 26, 14 décembre 2022, https://eur-lex.europa.eu/eli/dir/2022/2555/oj ↩
-
Alloforfait, « Bleu rassure : le cloud souverain qui utilise des logiciels Microsoft n'a pas été impacté par la panne », 16 novembre 2026, https://alloforfait.fr/actualites/155642-bleu-rassure-le-cloud-souverain-qui-utilise-des-logiciels-microsoft-na-pas-ete-impacte-par-la-panne.html ↩
-
Journal du Net, « Jean Coumaros (Bleu) : "Bleu a déployé 10 000 serveurs pour accueillir les services Azure et Microsoft 365" », 23 août 2024, https://www.journaldunet.com/cloud/1531827-jean-coumaros-bleu/ ↩
-
Next, « SecNumCloud : Bleu vise désormais une qualification pour la fin d'année », 9 octobre 2026, https://next.ink/260765/secnumcloud-bleu-vise-desormais-une-qualification-pour-la-fin-dannee/ ↩
-
Solutions Magazine, « Bleu, 100 services Azure et Microsoft 365, dont 60 en GA », 23 octobre 2026, https://www.solutions-magazine.com/be/bleu-azure-microsoft-365-ga/ ↩
Commentaires (0)
Laisser un commentaire
Vous avez un compte ? Connectez-vous pour commenter avec votre compte
Aucun commentaire pour le moment. Lancez la discussion !
À lire ensuite
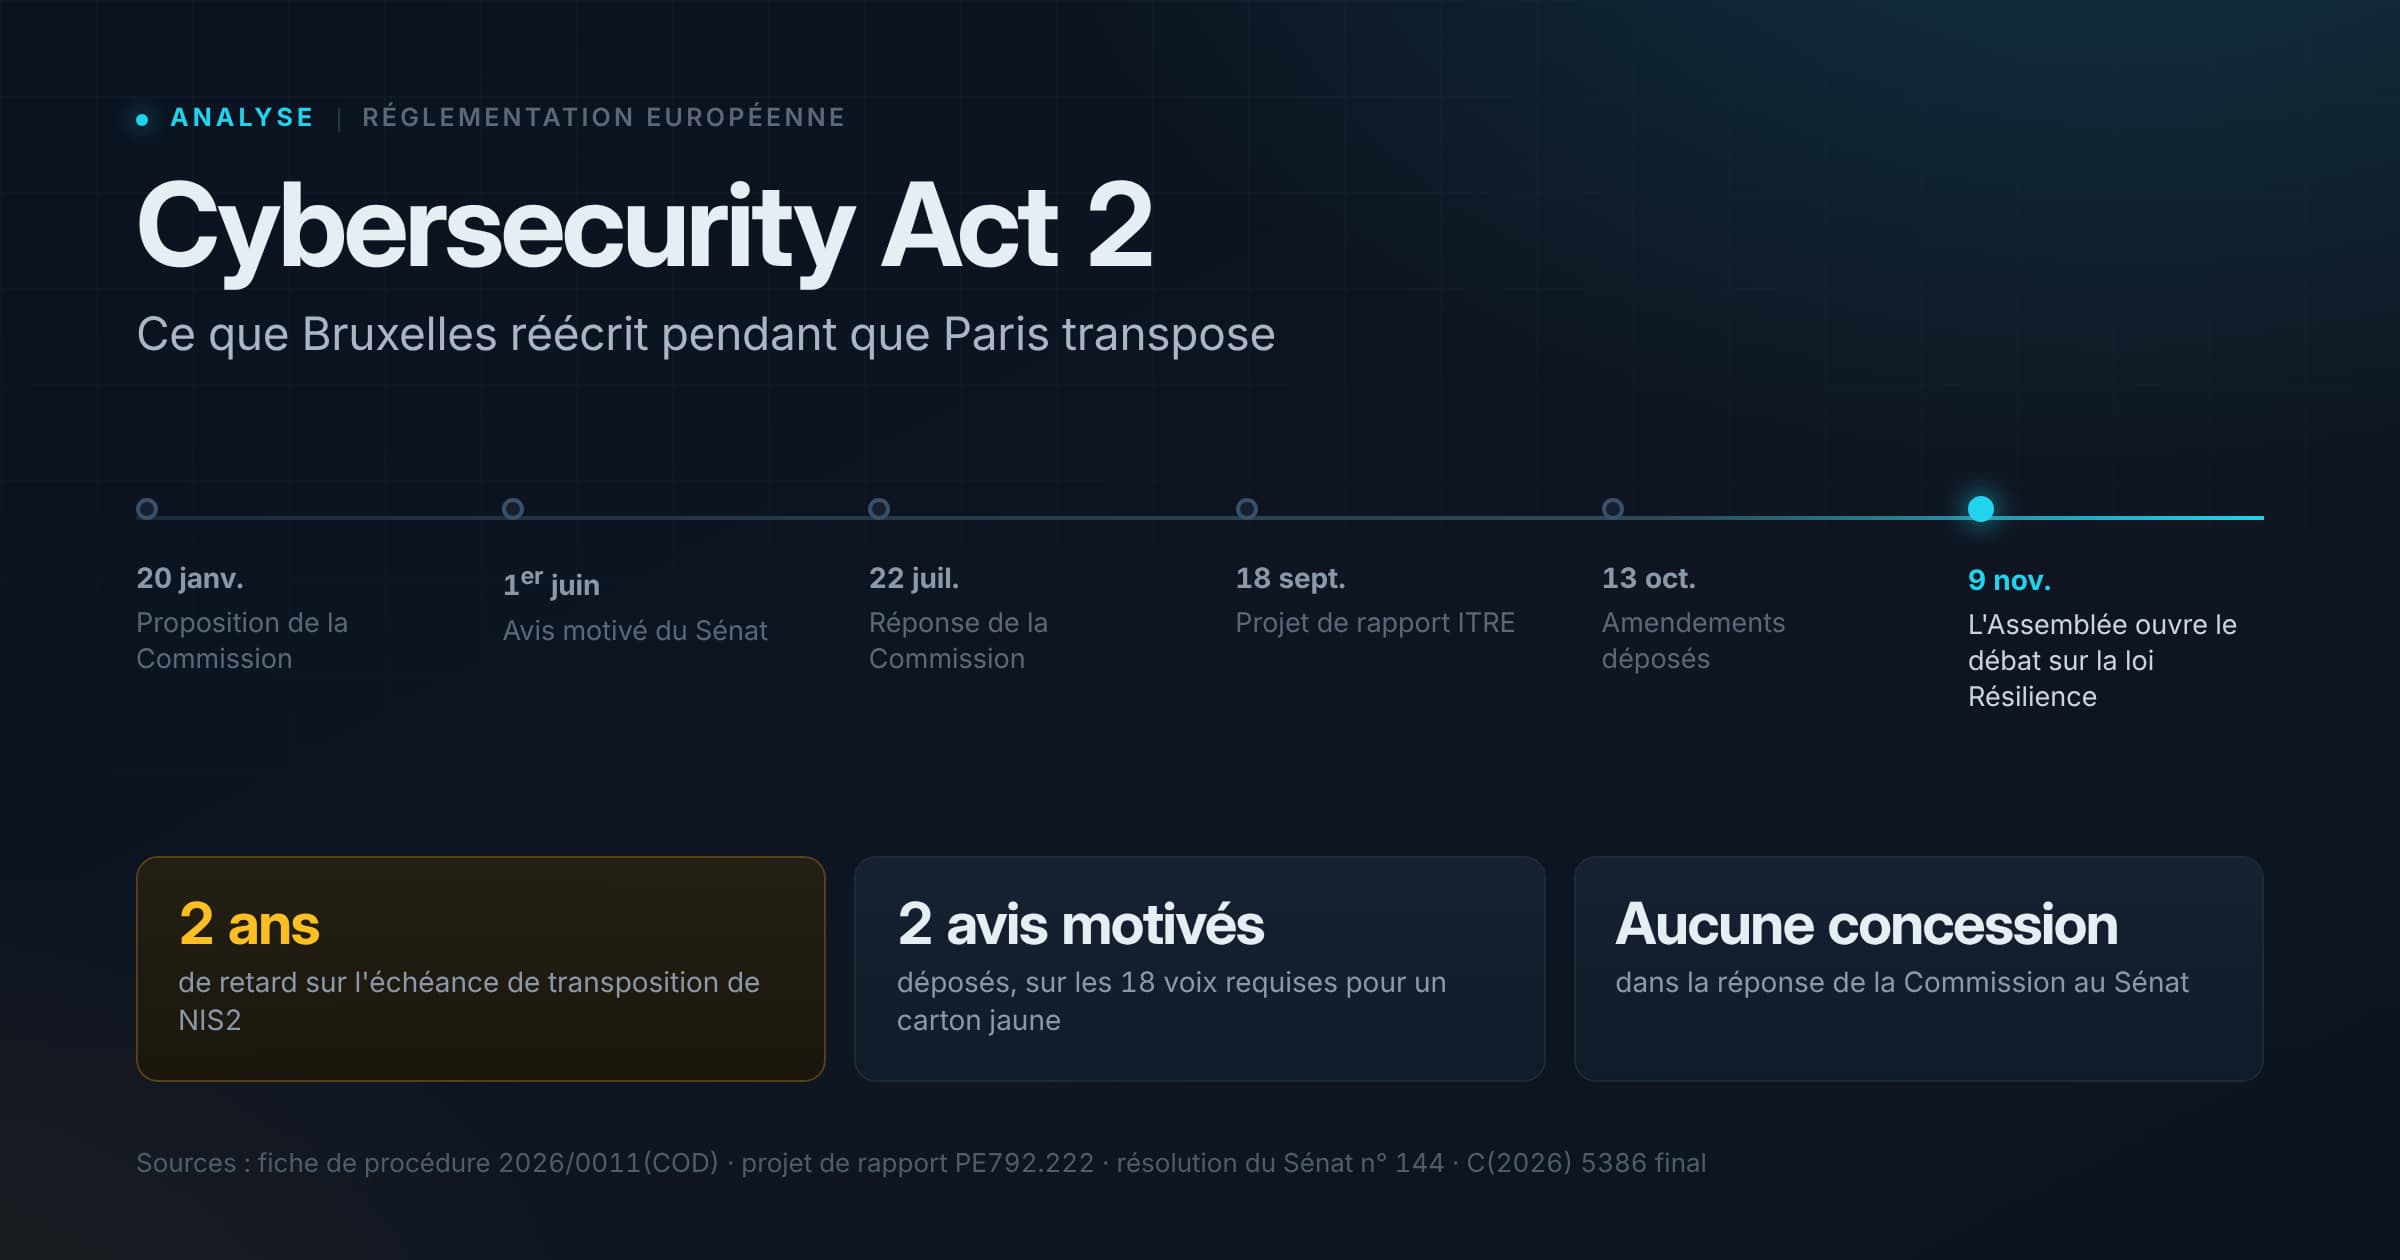
Cybersecurity Act 2 : ce que Bruxelles réécrit pendant que Paris transpose
L'Assemblée transpose NIS2 avec deux ans de retard pendant que Bruxelles en prépare la révision. Le Sénat a contesté le paquet, la Commission n'a rien modifié.
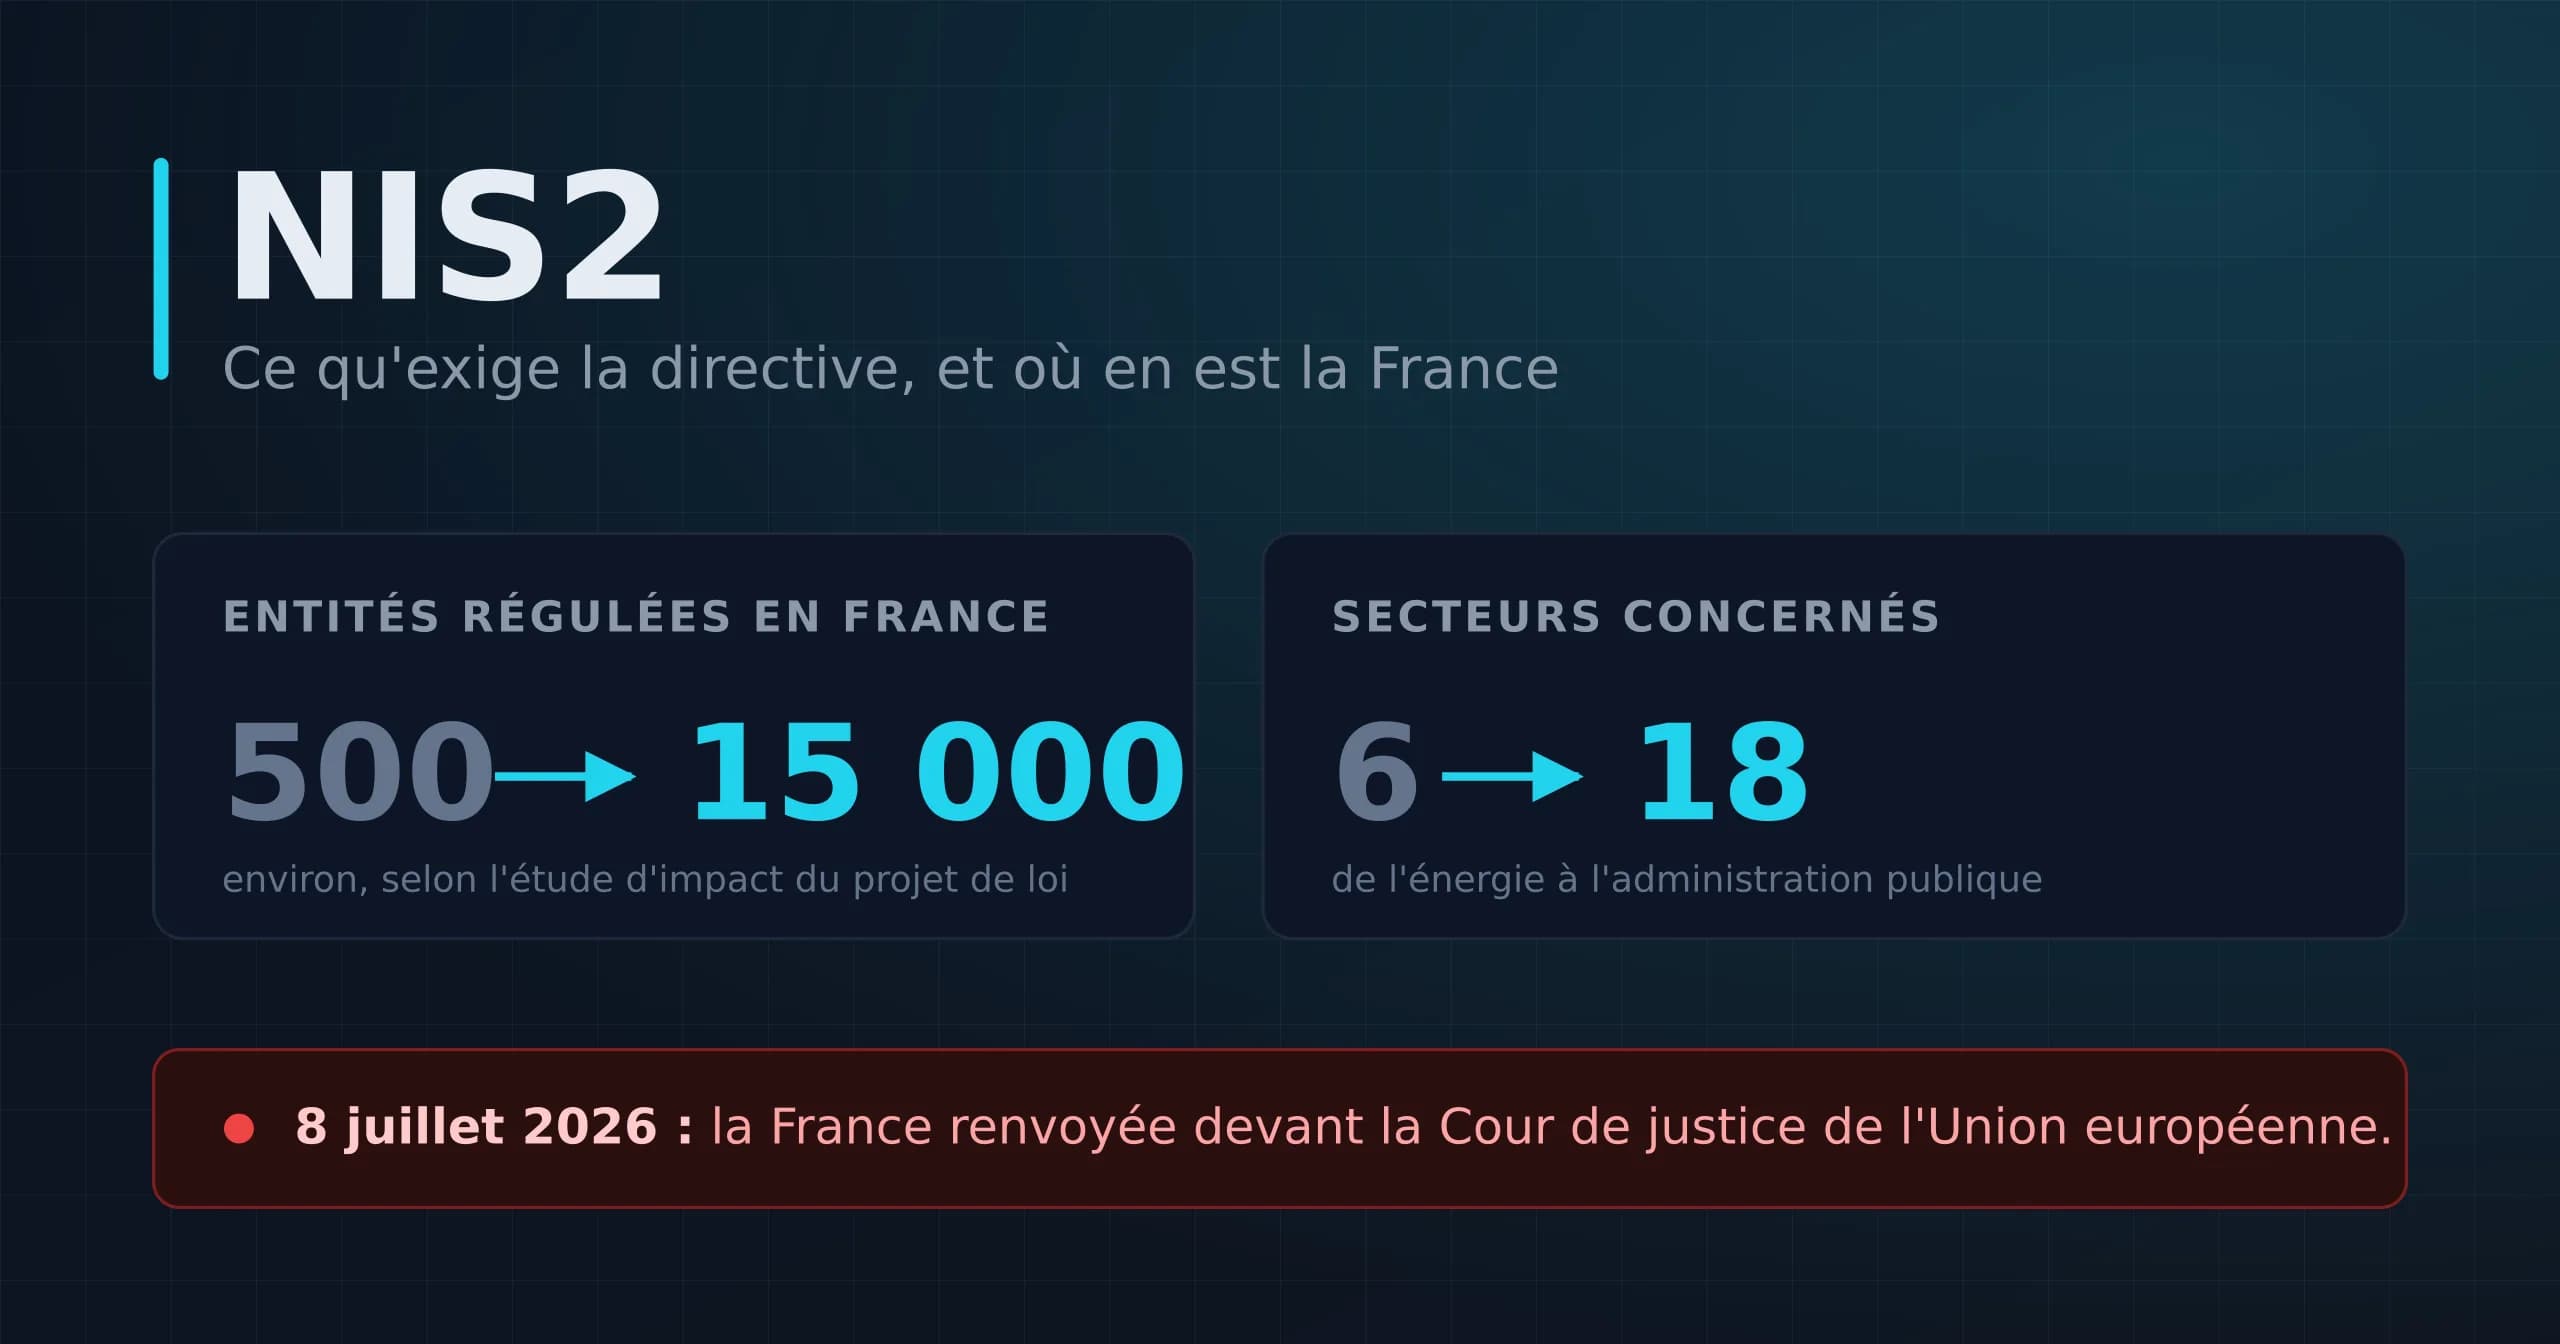
NIS2 : ce qu’exige vraiment la directive, et où en est la France
Périmètre élargi, dirigeants responsables, signalement en 24 heures : ce que NIS2 impose réellement, et pourquoi le retard français ne dispense pas de préparer.