
Optimizely : le code qu’on paie pour injecter chez soi
178 organisations ont servi un écrémeur de cartes via Optimizely. L'attaquant n'a pas détourné le produit, il a utilisé la fonction même qu'il est censé rendre.
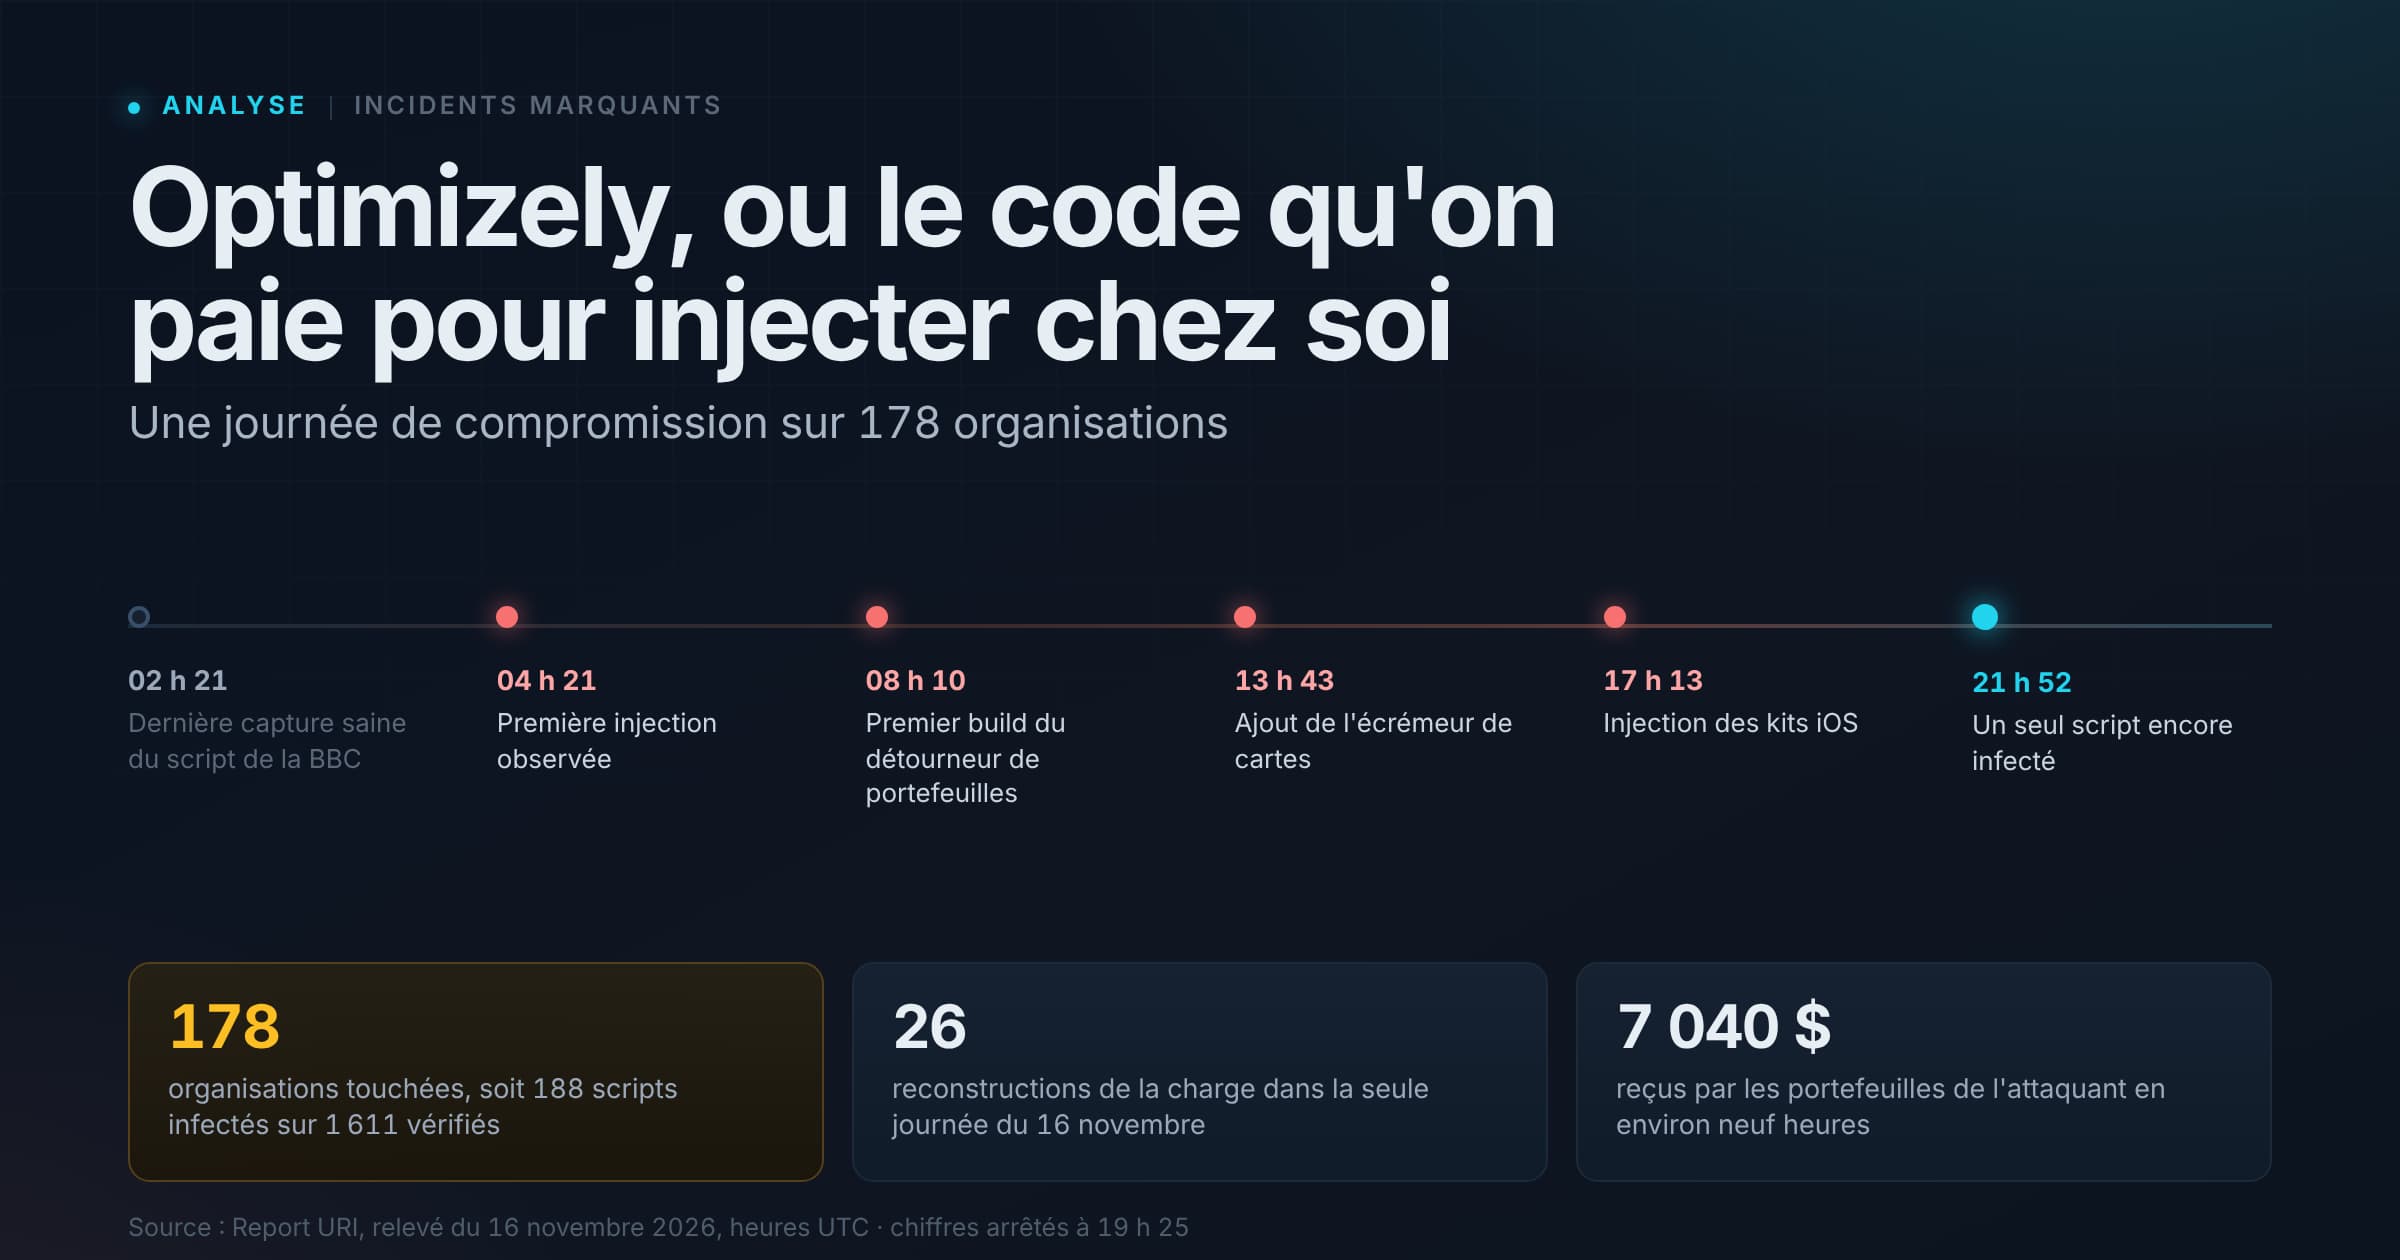
Le champ s'appelle « Project JavaScript ». C'est un emplacement facultatif, prévu par Optimizely pour que ses clients y placent leur propre code, qui sera ensuite servi à tous les visiteurs de leur site. C'est là que l'attaquant a écrit son chargeur, le 16 novembre 2026, dans les projets d'au moins 178 organisations1.
Le reste du mécanisme découle de cette seule ligne. Le code est parti de cdn.optimizely.com en HTTPS, sous un certificat TLS valide : pour un navigateur, il arrivait du même domaine de confiance que les scripts légitimes d'Optimizely. Un certificat atteste l'identité du serveur, pas l'intégrité de ce qu'il sert. Les pages de la BBC, de CNN, de Zoom, de Salesforce, de GitLab, d'IKEA, de HSBC, d'Equifax, d'Air France-KLM et de Ledger l'ont chargé. Les sites qui hébergent eux-mêmes le script plutôt que de le charger depuis le réseau de distribution étaient concernés de la même manière. Les pages www.optimizely.com et login.optimizely.com servaient le code, elles aussi1.
Ce que l'attaquant a utilisé
Optimizely a communiqué en deux temps. Un avis de statut publié à 01 h 02 UTC le 17 novembre reconnaît l'exploitation d'une vulnérabilité dans Experimentation et l'ajout de code JavaScript malveillant dans les projets de certains clients2. « Nous avons corrigé la vulnérabilité et retiré le code injecté des projets concernés », y écrit l'éditeur3. L'avis ne dit ni comment la faille fonctionnait, ni combien de projets ont été touchés, ni quand le correctif a été déployé2. La société a ensuite indiqué à BleepingComputer que la vulnérabilité se situait dans le processus de création de compte du service, et détaillé ses mesures : révocation de jetons, interruption de sessions actives, réinitialisation des accès, blocage de la livraison du code malveillant via Cloudflare, notification des clients touchés4.
Reste la question que personne n'a encore traitée. Comment une faille dans la création de compte a-t-elle donné un droit d'écriture sur les projets de centaines de clients sans lien entre eux ? Report URI, qui surveille les scripts tiers et a détecté la campagne, écrivait la veille n'en avoir aucune idée : « That's for Optimizely to explain »1. La société précise par ailleurs que le réseau de distribution n'a pas été empoisonné, et qu'il a servi exactement ce qu'on lui avait donné.
Ce n'est pas la première intrusion que l'éditeur signale cette année. Le 25 février 2026, Optimizely confirmait un accès non autorisé à des systèmes internes — Zendesk, des enregistrements de son CRM Salesforce, un ensemble limité de documents administratifs — obtenu par hameçonnage vocal, en affirmant que l'attaquant n'avait pu ni élever ses privilèges, ni installer de logiciel, ni créer de porte dérobée5. Aucun élément public ne relie les deux épisodes, et les systèmes concernés ne sont pas les mêmes.
Ce qui vaut pour l'un et pour l'autre, en revanche, tient à la nature du produit. Une plateforme d'expérimentation web existe pour injecter du code arbitraire dans les pages d'autres entreprises, depuis une console centrale, sous le nom de domaine du fournisseur. C'est sa raison d'être commerciale : tester une variante de page sans passer par un déploiement. L'attaquant n'a donc pas détourné le produit de son usage, il s'est servi de l'usage. Le problème ressemble à celui que pose un outil dont la fonction est d'agir avec des privilèges chez autrui, un étage plus bas dans la pile.
Une campagne qui avance de fournisseur en fournisseur
Le point le moins commenté de l'affaire est qu'Optimizely n'en est pas le début.
L'injecteur, hébergé sur un domaine nommé webshell.lol, a été repéré pour la première fois le 17 septembre 2026 sur des sites turcs, diffusé par le script d'un panneau de création de liens destiné au référencement. Entre le 13 et le 16 novembre, le même injecteur circulait par les scripts de Kissmetrics, de StorifyMe et de Minute Media, touchant notamment securitybank.com, faz.net, smh.com.au et foxsports.com. Optimizely vient après1.
Quatre fournisseurs de scripts tiers en deux mois, pour un même injecteur. Les éléments publics établissent une réutilisation d'infrastructure, pas une stratégie de ciblage démontrée ; mais le motif est net, et il porte sur une même catégorie de fournisseurs, ceux dont le produit consiste à faire exécuter leur JavaScript par les pages de leurs clients. Report URI ne va pas jusqu'à nommer un acteur, ce qui est la bonne retenue : un indice technique partagé établit une continuité d'outillage, pas une identité.
Quatre fonctions malveillantes, des protections inégales
La charge a été reconstruite vingt-six fois dans la seule journée du 16 novembre, l'attaquant ajoutant des portefeuilles sans jamais en retirer1.
Le premier composant, assemblé à 8 h 10 UTC, est un détourneur d'adresses de portefeuilles. Il remplace les adresses valides dans le texte de la page, les formulaires, le presse-papiers, les requêtes sortantes et la feuille de partage iOS. Quiconque copie une adresse depuis un onglet affecté peut coller celle de l'attaquant. L'écrémeur de données bancaires est arrivé à 13 h 43, et les kits d'exploitation iOS à 17 h 13.
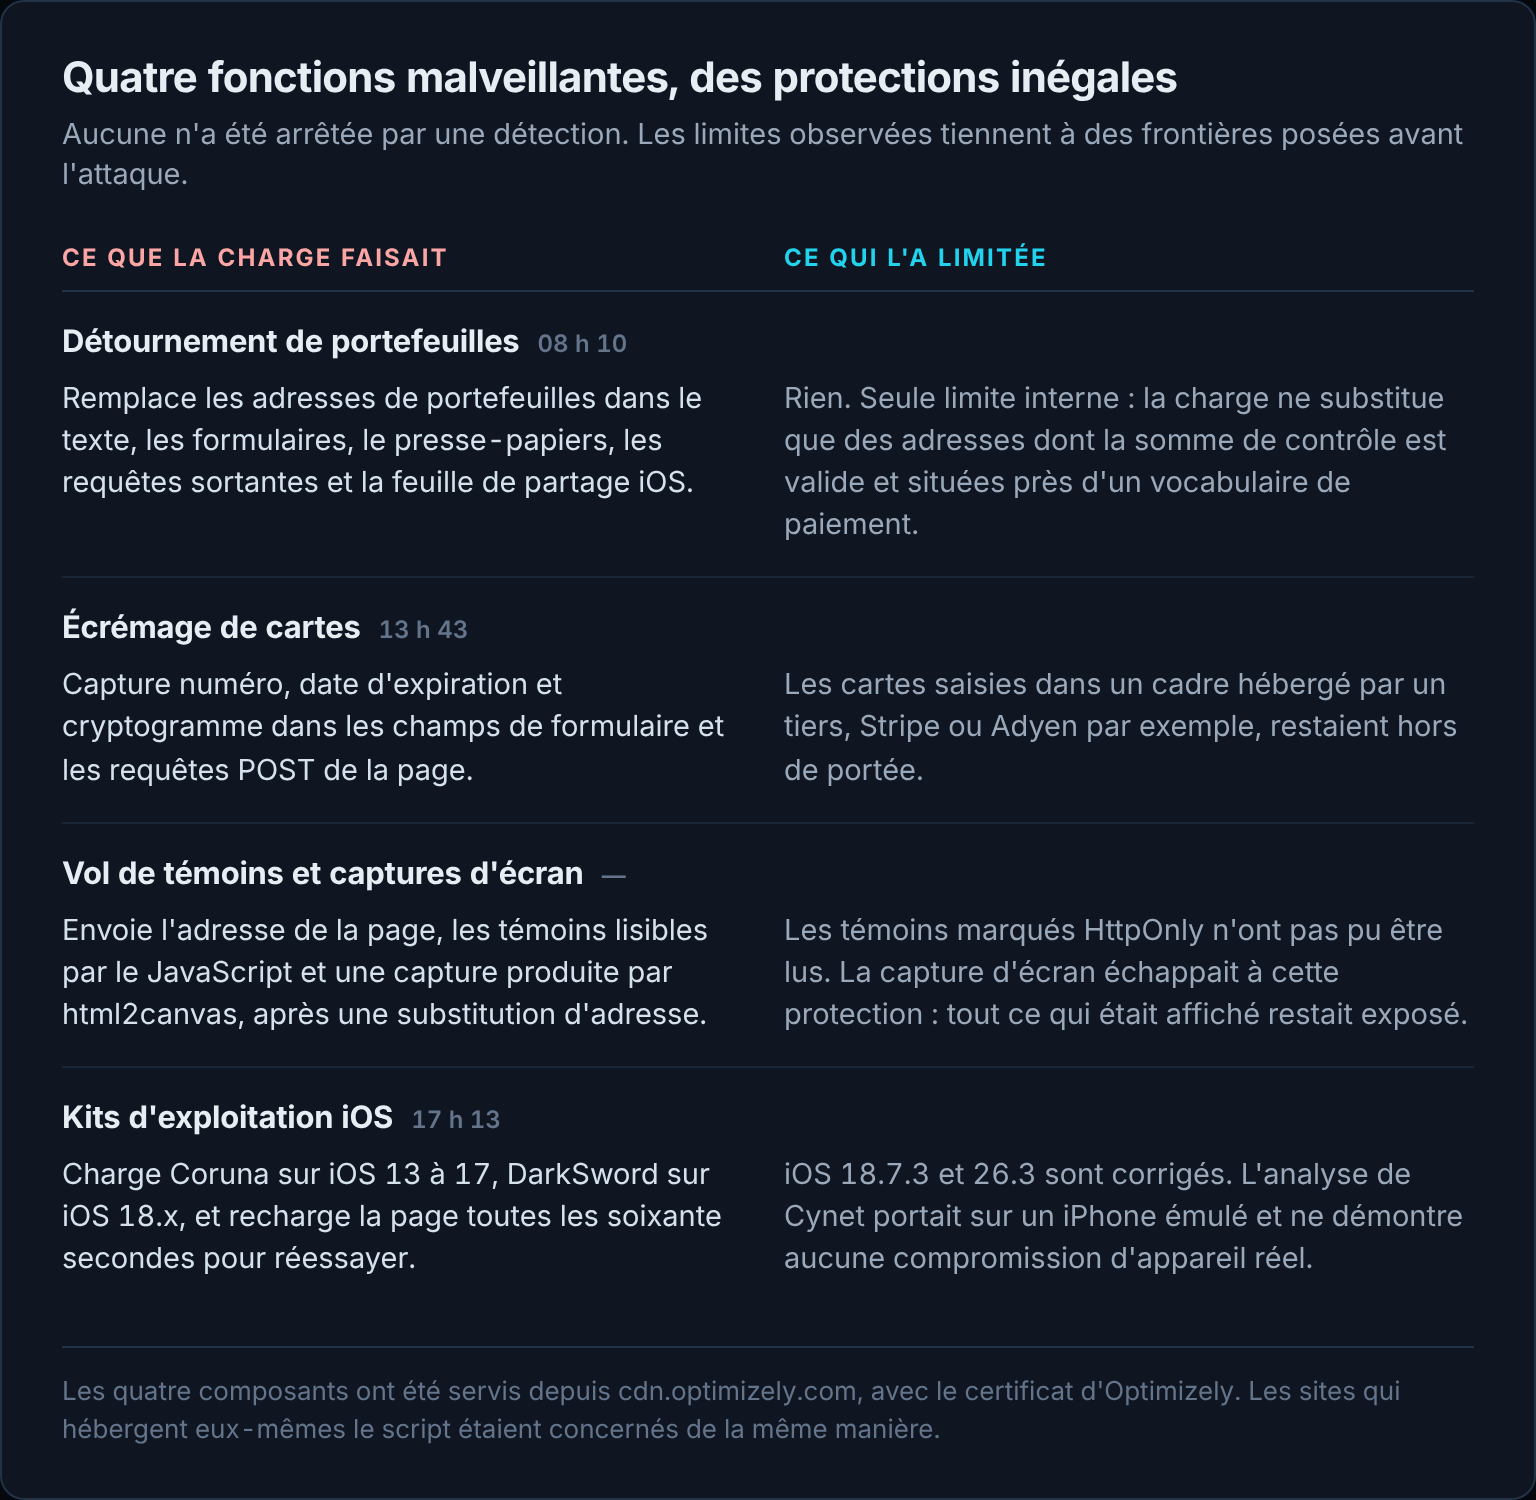
Les limites observées méritent d'être regardées de près, parce qu'aucune ne vient d'une détection. L'écrémeur lisait les champs de formulaire de la page ; les cartes saisies dans un cadre hébergé par Stripe ou Adyen restaient hors de sa portée. Le vol de témoins de connexion, qui ne se déclenchait qu'après une substitution d'adresse à proximité d'un vocabulaire de paiement et ne concernait donc pas chaque visiteur, butait sur l'attribut HttpOnly : la charge transmettait le contenu de document.cookie, c'est-à-dire les seuls témoins lisibles par le JavaScript de la page. La même requête emportait en revanche une capture d'écran produite par la bibliothèque html2canvas, que HttpOnly ne protège en rien. Tout ce que la page affichait à cet instant restait exposé1.
Quant aux kits iOS, l'analyse de Cynet portait sur un iPhone émulé, et la société précise qu'elle ne démontre aucune compromission d'un appareil réel ; les chercheurs relèvent, à partir des commentaires du code analysé, que les versions 18.7.3 et 26.3 d'iOS ne sont pas visées2.
Ce qui a contenu une partie des dégâts, ce sont donc des frontières posées des années plus tôt pour d'autres raisons. Elles ont fonctionné exactement comme prévu, chacune dans son périmètre, et aucune n'a neutralisé l'ensemble du dispositif.
Autoriser le domaine du fournisseur ne protégeait de rien
Report URI a parcouru les hôtes de 256 organisations concernées. Les résultats publiés détaillent quatre catégories, qui totalisent 159 hôtes ; le sort des 97 autres n'est pas précisé1.
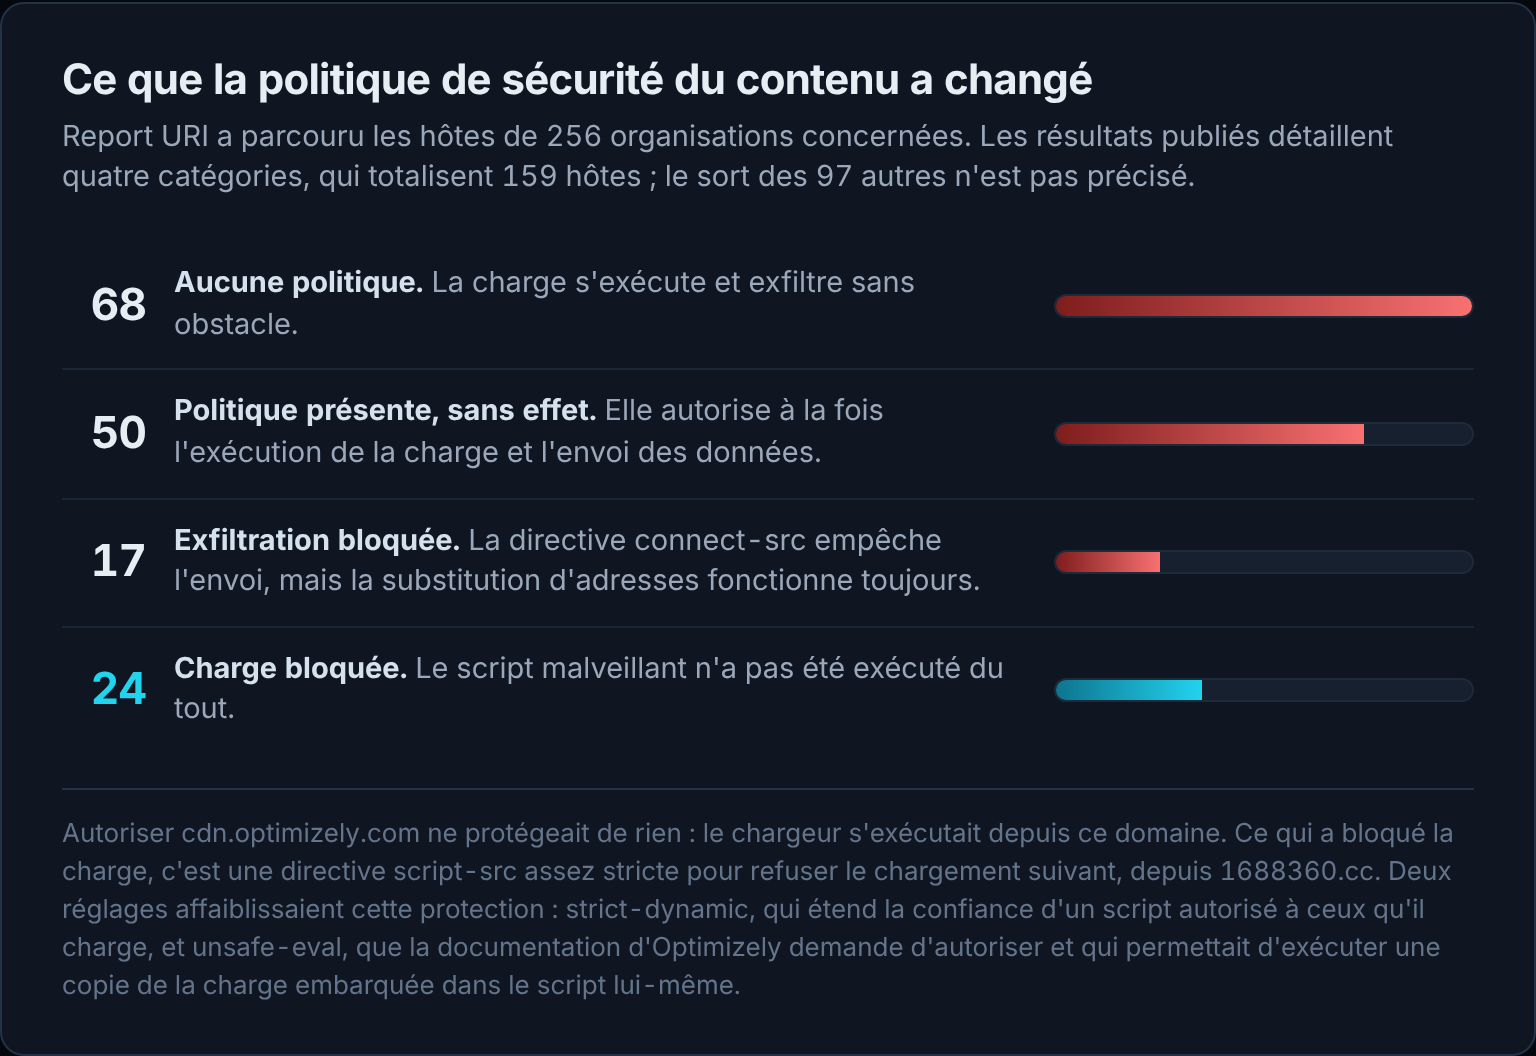
Soixante-huit hôtes n'avaient aucune politique de sécurité du contenu (Content Security Policy, ou CSP), ce mécanisme par lequel un site déclare au navigateur les origines dont il accepte de charger du code. Cinquante en avaient une qui autorisait à la fois l'exécution de la charge et l'envoi des données. Dix-sept bloquaient l'exfiltration par la directive connect-src sans empêcher l'exécution, de sorte que la substitution d'adresses continuait de fonctionner localement. Vingt-quatre, soit 15 % des cas détaillés, ont bloqué la charge1.
Comprendre pourquoi suppose de distinguer deux sauts. Le chargeur écrit dans le champ Project JavaScript s'exécutait depuis cdn.optimizely.com ; aucune politique autorisant ce domaine ne pouvait l'arrêter, puisque c'est exactement ce qu'elle déclarait de confiance. Mais ce chargeur allait ensuite chercher la charge utile sur 1688360.cc, et c'est ce second saut qu'une directive script-src suffisamment stricte a refusé.
Deux réglages courants affaiblissaient cette protection. strict-dynamic étend la confiance accordée à un script, par un nonce ou une empreinte, aux scripts que celui-ci charge à son tour : le chargeur approuvé pouvait donc introduire le sien. Et unsafe-eval ouvrait une seconde voie, que la charge emportait avec elle — une copie complète d'elle-même, en clair dans le script, passée à eval lorsque le téléchargement depuis 1688360.cc échouait. Report URI situe ce cas chez HSBC, dont la politique bloquait pourtant à la fois le script distant et l'exfiltration, et relève que la documentation d'Optimizely demande à ses clients d'autoriser unsafe-eval1.
Ce point mérite d'être isolé, parce qu'il décrit une situation ordinaire : la configuration que le fournisseur recommande pour faire fonctionner son produit ouvrait la voie que le reste de la politique s'employait à fermer. Lister cdn.optimizely.com parmi les origines de confiance « n'allait jamais aider », écrit Report URI. Ce qui aide, c'est une politique assez étroite pour refuser un domaine inconnu au second chargement, sans unsafe-eval, complétée par connect-src pour la destination des données. C'est-à-dire une politique qui s'écarte de ce que la documentation du produit recommande.
Sept mille dollars
À 19 h 25 UTC le 16 novembre, les portefeuilles de l'attaquant avaient reçu environ 7 040 dollars, accumulés en à peu près neuf heures, dont quelque 0,083 bitcoin non dépensé à cette heure. Des fonds partaient déjà vers des plateformes d'échange entre 13 h 03 et 13 h 051. SOCRadar, qui refait le calcul le lendemain, arrive à près de 7 150 dollars : les sommes sont en cryptomonnaies, et leur conversion dépend du moment où on l'effectue6.
Ces transactions donnent un aperçu partiel des mouvements financiers liés aux adresses de l'attaquant. Elles ne mesurent ni les gains de cette campagne, ni le préjudice subi. Report URI pose elle-même les deux limites : le portefeuille TRON était utilisé depuis mars 2026, de sorte que tout ce qui y transite n'appartient pas à ces vingt-quatre heures — lire un montant sur la chaîne ne dit pas d'où il vient — et personne ne sait combien de numéros de cartes et de témoins ont atteint le serveur de collecte1.
Reste le rapport qui explique le choix de la cible : compromettre un fournisseur dont le code s'exécute sur des centaines de sites demande le même effort que compromettre un seul site.
Le 17 novembre, plusieurs éléments de l'infrastructure ont été neutralisés. Le domaine de distribution et de collecte 1688360.cc a été placé en clientHold par son registre et ne résolvait plus à 00 h 37 UTC ; webshell.lol, l'injecteur des vagues précédentes, a suivi à 03 h 37. Entre 04 h 11 et 05 h 39, l'attaquant a vidé ses portefeuilles, déplaçant litecoins, USDT et bitcoins vers de nouvelles adresses. D'autres éléments restaient en place : SOCRadar relève qu'un des domaines liés au volet iOS ne résout plus, tandis qu'un autre résout encore sans répondre6.
Ce qu'un site peut faire
Les recommandations de Report URI sont courtes et vérifiables : rechercher dans les champs de code des projets Optimizely la chaîne atob( et tout script inconnu ; révoquer et renouveler les accès à la plateforme ; déployer une politique de sécurité du contenu restrictive, en commençant en mode rapport seul pour mesurer avant de bloquer1. La chaîne 1688360.cc mérite d'être cherchée également : elle ne trouvera pas les variantes encodées, mais elle trouvera les autres.
Une précaution de méthode s'ajoute à cette liste. Un script propre aujourd'hui ne prouve rien sur son état du 16 novembre : les scripts ont été nettoyés au fil de la journée, et certains réinfectés. La vérification doit porter sur les journaux et les versions historiques, dans une fenêtre que SOCRadar situe entre le 13 et le 17 novembre6.
Le reste est une question d'architecture, et elle se pose avant l'incident suivant. Les champs de saisie de carte appartiennent-ils à un cadre hébergé par le prestataire de paiement, ou à la page ? Les témoins de session portent-ils l'attribut HttpOnly ? Et combien de scripts tiers la page de paiement charge-t-elle réellement, sachant que chacun dispose des mêmes droits que le code du site lui-même ?
Un détail de la chronologie résume le problème mieux qu'un raisonnement. Le script de Smartsheet a été nettoyé, puis réinfecté avec une variante du chargeur dissimulée en base64. L'attaquant avait encore accès pendant qu'on effaçait son code.
Situation arrêtée au 17 novembre 2026. Optimizely n'a pas publié d'analyse post-incident détaillée, et le mécanisme exact d'accès aux projets clients reste inexpliqué.
Sources et notes
-
Report URI, « World's Largest Brands Infected With Malware Via Optimizely », 16 novembre 2026, https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/ ↩ ↩2 ↩3 ↩4 ↩5 ↩6 ↩7 ↩8 ↩9 ↩10 ↩11 ↩12
-
The Hacker News, « Hijacked Optimizely Scripts Served Card Skimmer and iOS Exploit Kits to CNN, BBC and Zoom Visitors », 17 novembre 2026, https://thehackernews.com/2026/11/hijacked-optimizely-scripts-served-card.html ↩ ↩2 ↩3
-
SecurityWeek, « Optimizely Vulnerability Exploited to Serve Malware on Major Websites », 17 novembre 2026, https://www.securityweek.com/optimizely-vulnerability-exploited-to-serve-malware-on-major-websites/ ↩
-
BleepingComputer, « Optimizely supply chain attack delivers malware to CNN, Fox News, BBC, Salesforce sites », 17 novembre 2026, https://www.bleepingcomputer.com/news/security/optimizely-supply-chain-attack-delivers-malware-to-cnn-fox-news-bbc-salesforce-sites/ ↩
-
SecurityWeek, « Ad Tech Company Optimizely Confirms Cyberattack », 25 février 2026, https://www.securityweek.com/ad-tech-company-optimizely-confirms-cyberattack/ ↩
-
SOCRadar, « Optimizely Attack Hits Zoom, BBC, CNN With Skimmer, iOS Kits », 17 novembre 2026, https://socradar.io/blog/optimizely-attack-hits-zoom-bbc-cnn-with-skimmer-ios-kits/ ↩ ↩2 ↩3
Commentaires (0)
Laisser un commentaire
Vous avez un compte ? Connectez-vous pour commenter avec votre compte
Aucun commentaire pour le moment. Lancez la discussion !
À lire ensuite
Attribuer une cyberattaque : la méthode, et pourquoi elle se discute
APT29, Cozy Bear, Midnight Blizzard : trois des cinq noms d'un même groupe. Ce que la technique permet d'établir, ce qu'elle ne prouve pas, et qui tranche.
N-able éteint N-central : un éditeur coupe sa propre plateforme
Able2Shell : sept CVE corrigés, puis de nouvelles chaînes revendiquées contre le correctif. Ce que l'affaire N-central dit des outils qui administrent les autres.
Crédit Mutuel Arkéa : ce que les contrôles pouvaient voir
Quatre niveaux de contrôle encadrent un virement bancaire converti en cryptoactifs. Dans le dossier Crédit Mutuel Arkéa, un seul a produit un effet documenté.