
N-able éteint N-central : un éditeur coupe sa propre plateforme
Able2Shell : sept CVE corrigés, puis de nouvelles chaînes revendiquées contre le correctif. Ce que l'affaire N-central dit des outils qui administrent les autres.
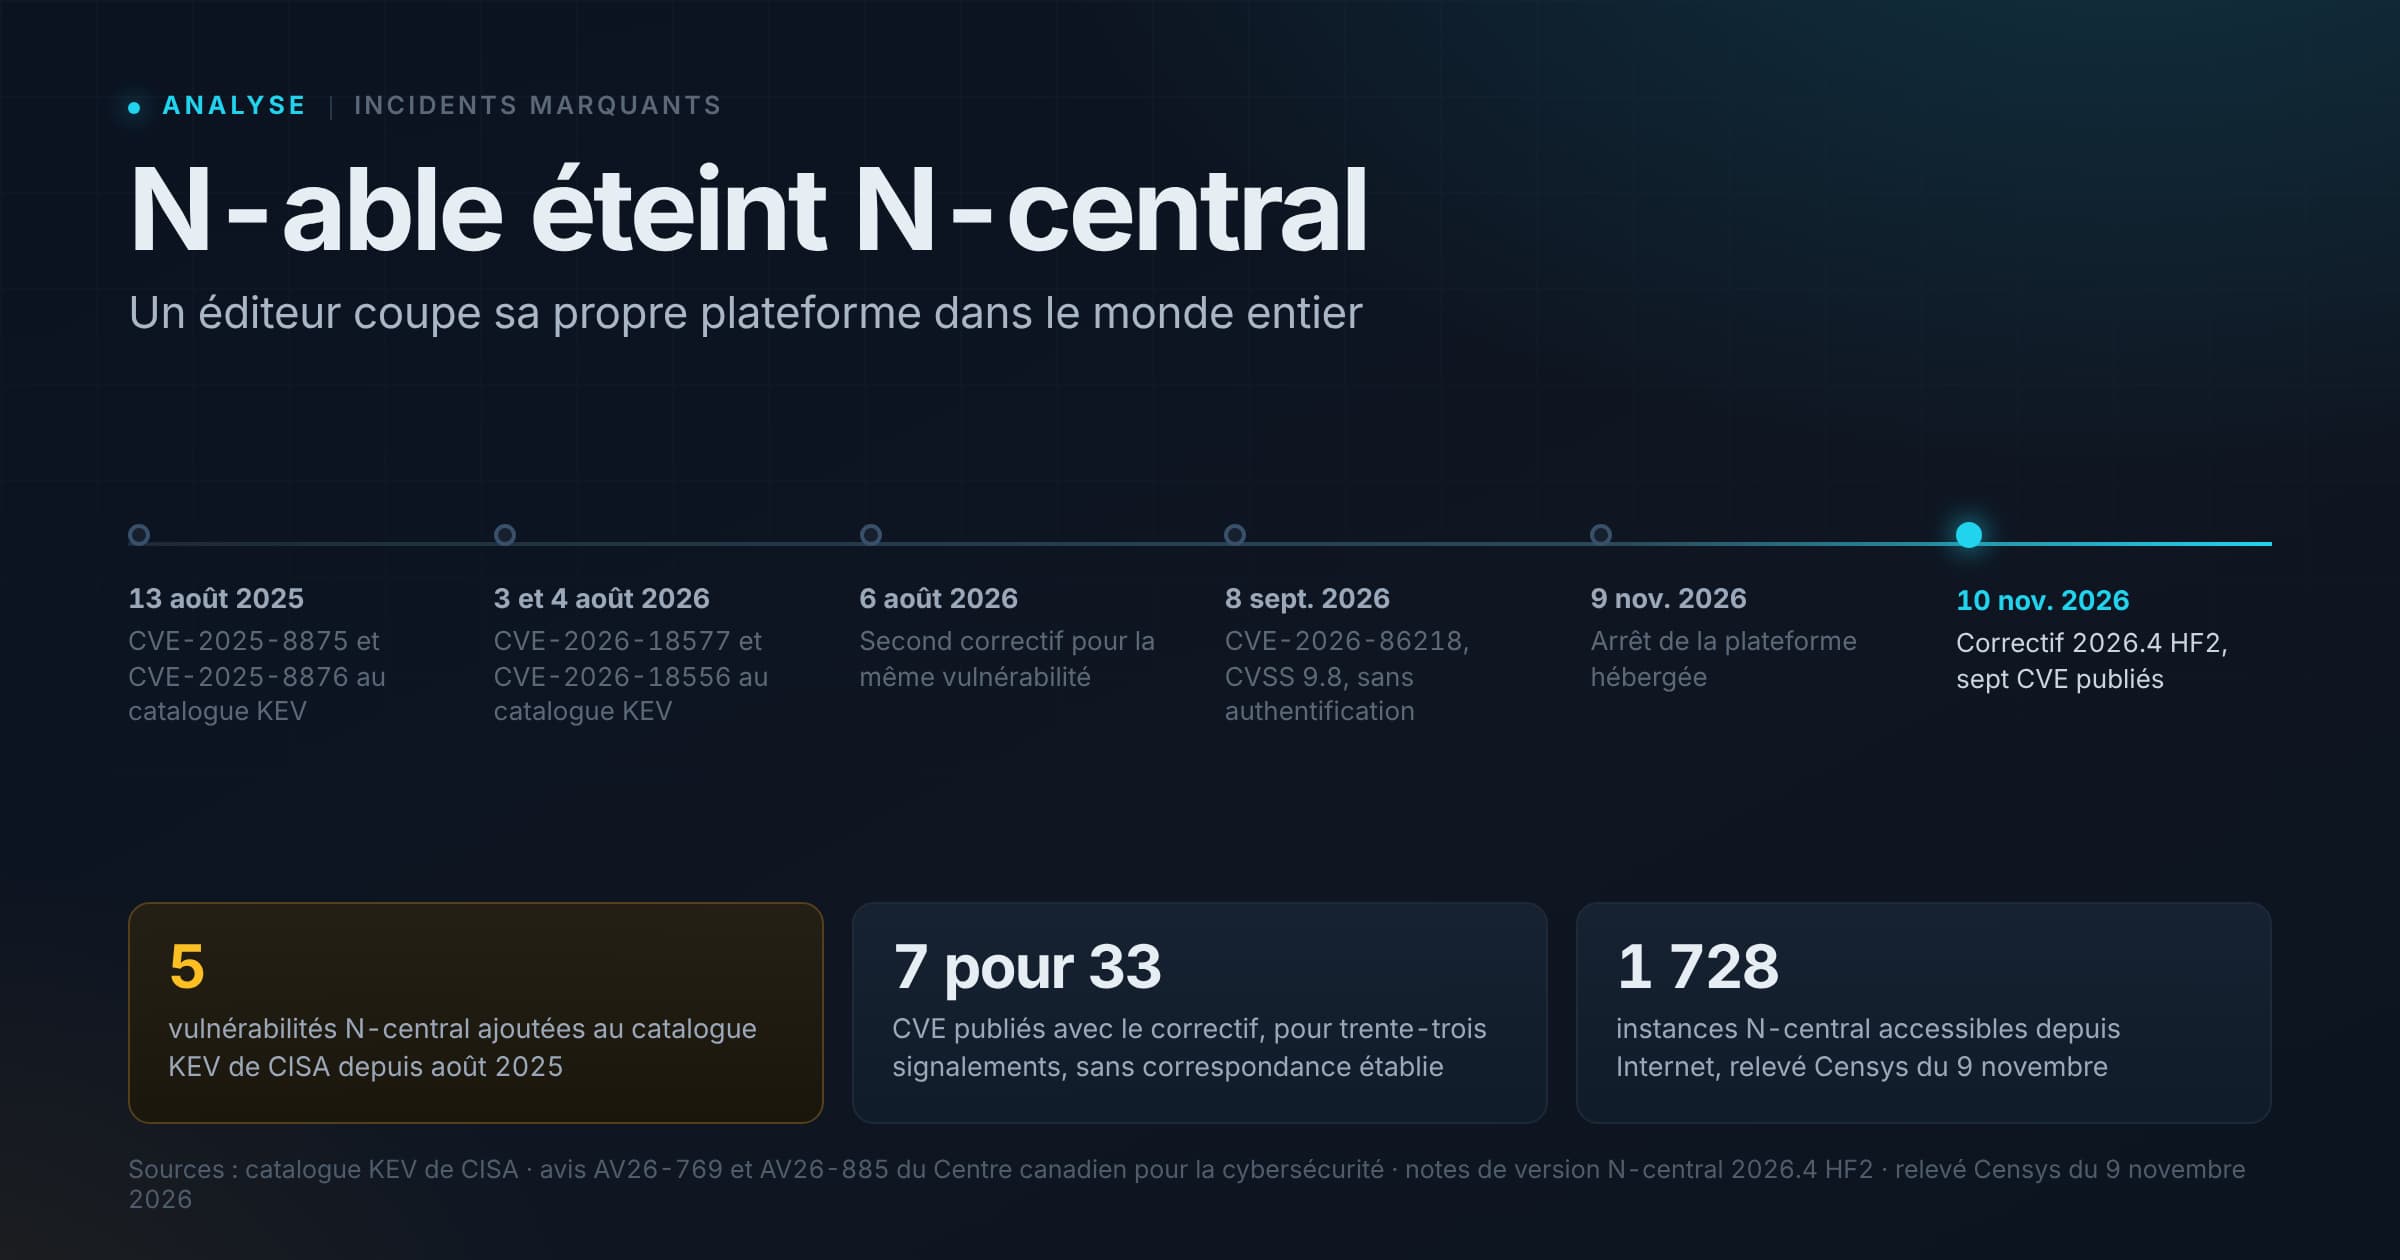
Débrancher sa propre plateforme est une décision qu'un éditeur ne prend pas deux fois par an. N-able l'a prise le 9 novembre 2026 : son environnement N-central hébergé a été mis hors ligne pour les Amériques, l'Asie-Pacifique et l'Europe, et les clients qui exploitent le produit sur leurs propres serveurs ont été invités à les arrêter jusqu'à nouvel ordre. Les autres services de l'éditeur accessibles via N-able Login sont restés en ligne1.
Aucune intrusion n'a été signalée. Ce qui a déclenché l'arrêt, c'est une publication : la veille, le chercheur indépendant Sean Bales avait mis en ligne trente-trois vulnérabilités présumées de N-central, accompagnées de démonstrations d'exploitation. L'ensemble porte le nom d'Able2Shell2.
Où en est l'affaire au 12 novembre 2026
N-able a publié le 10 novembre 2026 le correctif N-central 2026.4 HF2, build 2026.4.1.26, qu'elle qualifie de mise à jour de sécurité critique. Il couvre sept CVE dont les scores CVSS v4 vont de 8,3 à 9,3 : deux failles critiques, une entité externe XML et une falsification de requête côté serveur, et cinq failles élevées allant de l'injection OGNL à l'exécution de code par traversée de chemin3. Toutes les instances hébergées avaient achevé leur montée de version le 11 novembre à 01 h 04 UTC.
La mise à jour ne s'arrête pas au serveur. Les agents et les sondes doivent être mis à jour eux aussi, y compris chez les clients hébergés, et dans cet ordre : une sonde à jour ne communique plus avec des agents qui ne le sont pas. Le correctif retire par ailleurs l'ancienne gestion des appareils mobiles et désactive temporairement le contrôle à distance intégré de N-central ; Take Control continue de fonctionner3.
Sept CVE pour trente-trois signalements, et aucune correspondance publiée entre les deux inventaires. L'écart ne signifie pas que vingt-six failles restent ouvertes — un identifiant peut recouvrir plusieurs faiblesses — mais l'éditeur n'a indiqué ni ce que chaque CVE recouvre, ni combien des trente-trois il a pu reproduire. Un correctif complémentaire est annoncé, sans date3.
De nouvelles chaînes revendiquées malgré HF2
Le 12 novembre, Sean Bales a publié deux ensembles supplémentaires, 4EverAble2Shell et Agent2Shell, qu'il présente comme fonctionnels contre le build corrigé 2026.4.1.264.
| 4EverAble2Shell | Agent2Shell | |
|---|---|---|
| Cible | Le serveur N-central | Les agents Windows administrés |
| Revendication du chercheur | Exécution de code à distance avec les privilèges root, sans authentification | Plus de dix failles inédites permettant d'exécuter des commandes sous le compte NT AUTHORITY\SYSTEM, l'identifiant de l'appliance devant être connu |
| Position de l'éditeur | Suppose l'API héritée activée et exposée sur Internet, configuration désactivée par défaut et déconseillée. Environnements hébergés non concernés. | Aucune prise de position publique à ce jour |
| Observations | Sondages relevés par watchTowr sur des installations dont l'API héritée est activée | Aucune observation publique |
La distinction est importante pour savoir quoi faire. HF2 reste nécessaire et corrige effectivement sept vulnérabilités ; il ne répond pas au scénario décrit le 12 novembre. L'avis publié ce jour-là par N-able demande aux clients sur site de désactiver l'API héritée sans attendre4, et watchTowr formule la même recommandation après avoir observé des sondages5.
Agent2Shell déplace le problème. La suite de l’article explique comment un serveur N-central compromis permet d’atteindre les machines administrées. Ce second ensemble revendique des failles dans les agents eux-mêmes, ce qui n'est pas le même mécanisme : il ne passe plus par la prise de contrôle du serveur central. Les conditions exactes d'exploitation, les versions concernées et la portée réelle de l'exécution sous NT AUTHORITY\SYSTEM restent des revendications du chercheur, qu'aucune validation publique n'a confirmées à ce jour.
Aucun identifiant CVE n'a été attribué à ces deux ensembles.
Une bibliothèque que personne ne maintient
Un élément de la chaîne d'attaque observée mérite d'être isolé. CVE-2026-90436 affecte Apache Axis 1.x : lorsqu'un message SOAP contient un élément exceptionName, la bibliothèque charge la classe ainsi nommée et, si une donnée de type chaîne l'accompagne, l'instancie avant de vérifier qu'il s'agit bien d'une erreur. Le chargement déclenche l'initialiseur statique de la classe, et l'opération a lieu avant l'exécution des gestionnaires propres au service, de sorte qu'une authentification au niveau du service ne l'empêche pas. La faille a été publiée le 6 novembre 2026, avec Apache pour autorité de numérotation. Son score CVSS v3.1 de 9,8 n'a pas été attribué par Apache, qui ne publie qu'une gravité textuelle, mais par le programme d'enrichissement de CISA6.
Un correctif existe dans le code source, sous la forme d'un commit du dépôt axis-axis1-java. Ce qu'Apache précise, c'est qu'aucune version 1.x corrective n'est prévue : Axis 1 est en fin de vie et le projet recommande de migrer vers un autre moteur SOAP6. Une organisation qui dépend d'un produit embarquant cette bibliothèque n'a donc pas de mise à jour à installer, seulement une recompilation à espérer de son fournisseur. Des tentatives d'exploitation de cette faille ont été observées dans une chaîne visant N-central, sans qu'une compromission aboutie soit documentée4.
Ce que cette séquence démontre
Trois états se confondent facilement dans cette affaire, et les distinguer change ce qu'un administrateur doit faire. Qu'un correctif existe ne dit pas qu'il est installé. Qu'un serveur soit corrigé n'est même pas vérifiable au numéro de version, puisqu'un serveur à jour peut continuer d'afficher l'ancien : le contrôle passe par les consignes de l'éditeur3. Et qu'un environnement n'ait rien montré d'anormal ne dit pas qu'il est sain. Un correctif ne retire aucun compte créé, aucune tâche planifiée ni aucun code implanté entre la publication du 8 novembre et l'arrêt du serveur. La note de recherche publiée le 10 novembre par la Cloud Security Alliance ajoute que le code de démonstration de la faille XXE effacerait ses propres traces d'exécution, de sorte qu'une absence d'entrée dans les journaux ne vaut pas preuve qu'aucune exploitation n'a abouti7.
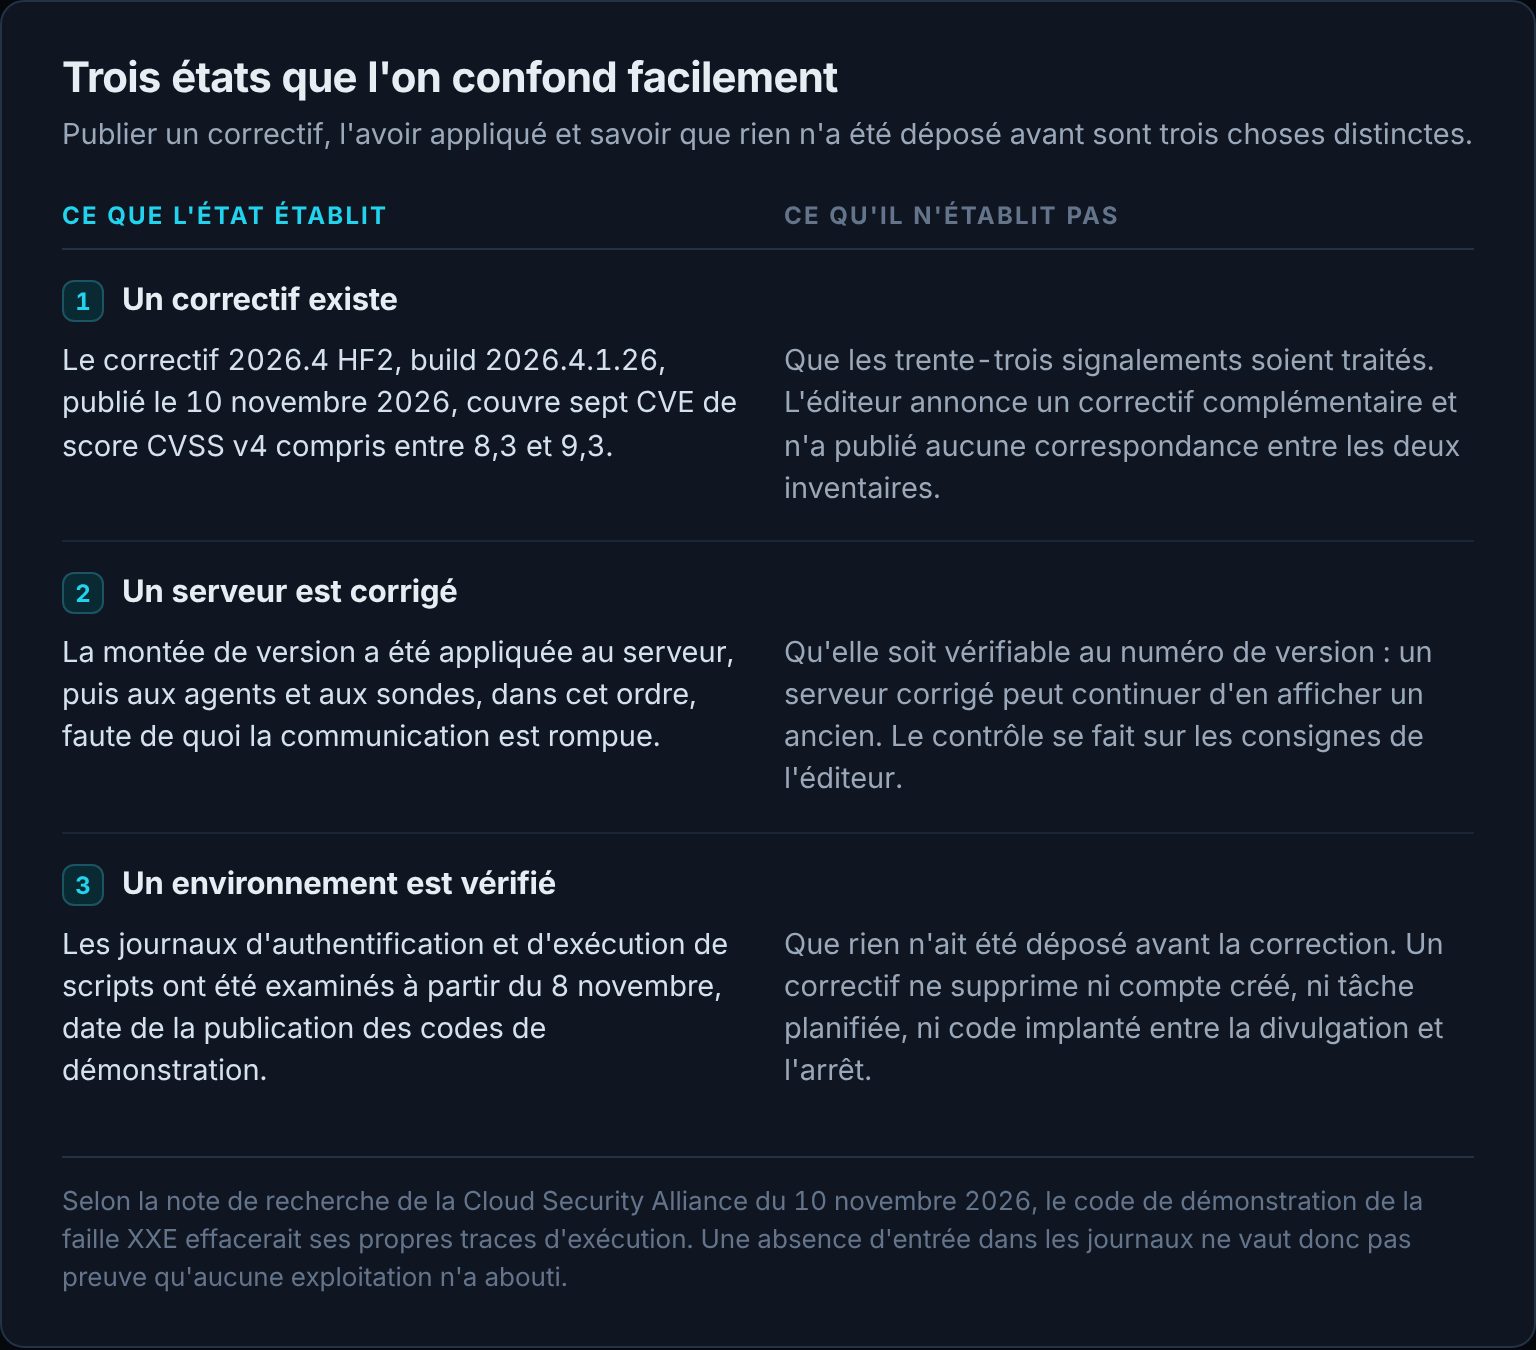
Le 12 novembre a donné à cette distinction une illustration directe : des serveurs à jour du dernier correctif restent attaquables dès lors qu'une interface ancienne est accessible.
Aucune compromission d'organisation cliente n'était confirmée publiquement au 12 novembre, et aucun des sept CVE ne figurait au catalogue des vulnérabilités exploitées de CISA. Censys relevait le 9 novembre 1 728 instances N-central accessibles depuis Internet : ce chiffre mesure l'exposition, pas le nombre de serveurs vulnérables ni celui d'organisations touchées8.
Le désaccord entre le chercheur et l'éditeur s'est durci dans l'intervalle. Bales défend une méthode qui « rend les éditeurs plus sûrs en les forçant à corriger au plus vite ». Le directeur général de N-able, John Pagliuca, répond que « publier du code d'exploitation avant que les clients aient eu la possibilité d'agir ne rend personne plus sûr »9. Deux questions se mêlent ici sans se confondre : celle de savoir si la publication non coordonnée a augmenté le risque immédiat pour les clients, et celle de savoir si la succession des correctifs révèle une difficulté plus ancienne de gestion des vulnérabilités chez l'éditeur. Répondre à la première ne règle pas la seconde.
Pourquoi éteindre plutôt que corriger
Un éditeur confronté à une divulgation dispose normalement de plusieurs semaines : il corrige, il publie, les clients déploient. Cette séquence suppose un correctif, et il n'en existait pas. Les travaux étaient en cours, sans date de publication ferme1.
Deux mois plus tôt, l'éditeur avait fait face à une situation voisine sans rien éteindre. Après l'exploitation de CVE-2026-86218 en septembre, il avait appliqué des mesures d'atténuation directement sur toutes les instances hébergées et demandé aux installations sur site d'installer le correctif 2026.3 HF410. La différence tient à ce dont il disposait : en septembre, une correction existait.
En novembre, il n'y avait rien à appliquer, et le code de démonstration était public pour chacune des failles annoncées. La distance entre une description et un exploit utilisable se compte alors en heures de travail pour un attaquant.
Un filtrage réseau reste efficace dans cette situation, et il l'est même particulièrement : une vulnérabilité exploitable sans authentification ne peut pas être exploitée par quelqu'un qui n'atteint pas le service. Ce que l'absence d'authentification disqualifie, ce sont les contrôles fondés sur les identifiants. Mais N-central est précisément un produit qui doit rester joignable par les agents qu'il administre et par les consoles d'administration, de sorte qu'un cloisonnement complet revient le plus souvent à le rendre inutilisable. À ce moment-là, l'éteindre et le cloisonner se ressemblent beaucoup.
Reste que le levier ne vaut que pour une partie du parc. Sur l'infrastructure hébergée, l'éditeur décide. Sur les installations sur site, il ne peut que recommander.
Ce qu'un serveur N-central commande en aval
N-central appartient à la catégorie des outils d'administration à distance, que les prestataires informatiques utilisent pour gérer les parcs de leurs clients. Sa fonction est d'appliquer des correctifs et d'exécuter des scripts sur des milliers de machines sans intervention locale, ce qui suppose un agent installé sur chaque poste et disposant de privilèges élevés.
Le contrôle d'un serveur N-central permet donc à un attaquant d'emprunter les fonctions d'administration du produit pour atteindre les machines gérées, dans la limite des privilèges effectivement accordés, des agents connectés et de la configuration en place. Une compromission unique peut ainsi produire des effets chez plusieurs organisations clientes sans lien entre elles. Elle ne les atteint pas toutes mécaniquement.
Ce n'est pas une projection théorique. En septembre 2026, après l'exploitation de CVE-2026-86218, des attaquants ont été observés en train de diffuser des scripts et des outils non autorisés dans les environnements administrés en aval11. Le mécanisme a donc déjà fonctionné sur ce produit, deux mois avant l'arrêt.
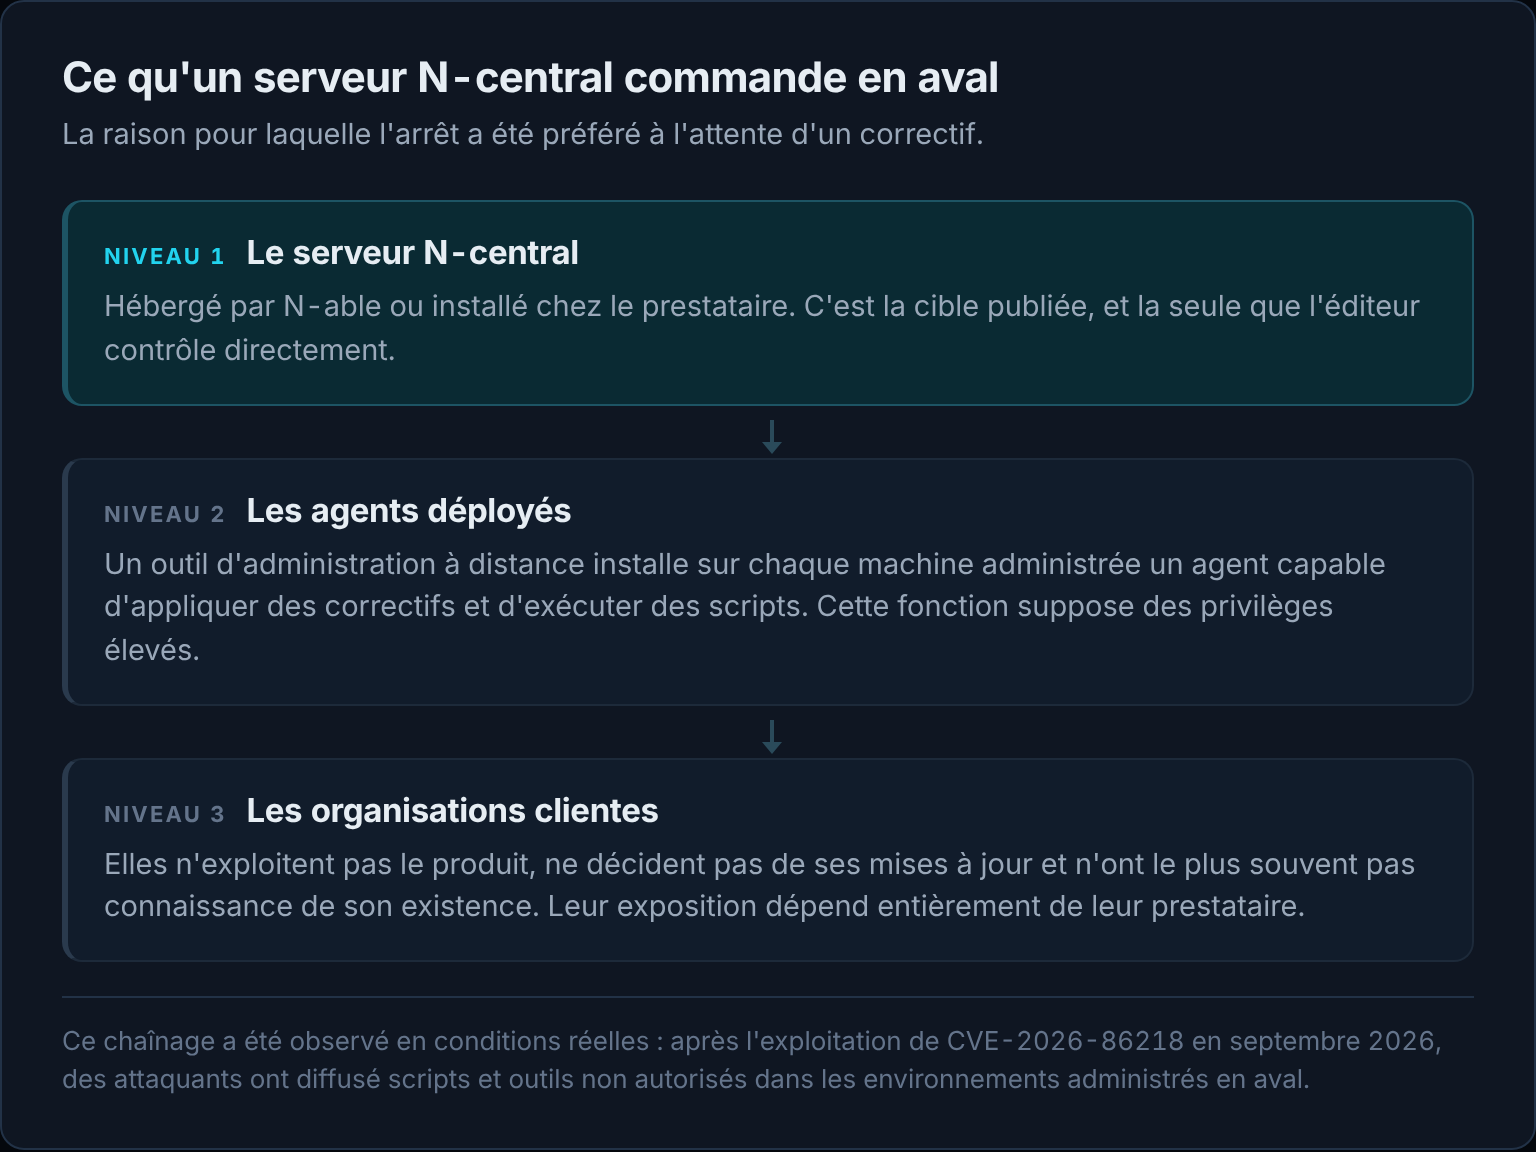
Le dernier niveau mérite d'être souligné. Une entreprise cliente d'un prestataire informatique n'exploite pas N-central, ne décide pas de ses mises à jour, et n'a le plus souvent pas connaissance de son existence. Son exposition se règle par contrat, pas par configuration. C'est l'une des raisons pour lesquelles les fournisseurs de services gérés entrent dans le périmètre sectoriel de NIS2, lorsqu'ils remplissent les critères d'assujettissement, et pour lesquelles la sécurité de la chaîne d'approvisionnement figure parmi les mesures que la directive impose.
Cinq entrées au catalogue des vulnérabilités exploitées
L'épisode de novembre serait anecdotique s'il était isolé. Il ne l'est pas.
Le 13 août 2025, CISA inscrivait CVE-2025-8875 et CVE-2025-8876 à son catalogue des vulnérabilités exploitées — une désérialisation non sécurisée et une injection de commandes, toutes deux exploitables après authentification. N-able indiquait alors avoir constaté une exploitation dans un nombre limité d'installations sur site, et aucune dans son infrastructure hébergée12.
Un an plus tard, les 3 et 4 août 2026, deux nouvelles entrées : CVE-2026-18577 et CVE-2026-18556. Le 6 août, N-able publiait un second correctif, explicitement intitulé « mitigation supplémentaire » pour CVE-2026-1857713. Le premier n'avait donc pas suffi.
Le 8 septembre 2026, CVE-2026-86218 rejoignait le catalogue à son tour. Score CVSS de 9,8, exécution de code à distance sans authentification, exploitation confirmée par l'éditeur lui-même1014.
Cinq entrées en treize mois pour un même produit, et un correctif qui a dû être corrigé.
Le reproche du chercheur, la réponse de l'éditeur
Sean Bales a publié son travail sur GitHub et l'a relayé sur LinkedIn, en indiquant avoir mené ses tests sur la version 2026.4.0.31 de l'appliance N-central. Il revendique quatre chaînes d'exploitation, l'exécution de code en tant que root, la création de comptes d'administration non autorisés et la fuite de configurations et d'identifiants, et estime que des versions antérieures sont également concernées, sans que le périmètre ait été confirmé2.
Selon SecurityWeek, il a procédé ainsi après que l'éditeur eut tardé à corriger des défauts qu'il lui avait signalés dans un autre produit2. Ce point mérite d'être tenu fermement : les éléments disponibles n'établissent pas qu'il ait communiqué à N-able les trente-trois vulnérabilités de N-central avant de les publier. Le grief porte sur l'historique, pas sur Able2Shell.
N-able qualifie l'épisode de « divulgation publique et communication non responsable de vulnérabilités critiques dans N-central »1. La formule mérite d'être lue de près : en reprochant la méthode, l'éditeur reconnaît la matière. Il ne conteste pas que les éléments publiés soient des vulnérabilités critiques de son produit, mais la manière dont ils ont été rendus publics.
Les deux positions se tiennent et ne s'excluent pas. La publication simultanée de trente-trois failles avec leurs démonstrations, sans préavis, transfère le risque sur des organisations qui n'ont pris part ni au désaccord ni au développement du produit, au premier rang desquelles les clients finaux. Dans l'autre sens, un éditeur qui accumule cinq entrées au catalogue de CISA et publie un correctif insuffisant affaiblit l'argument selon lequel la patience aurait suffi.
Ce qui reste à établir
Une partie de ce qui circule sur cette affaire n'est pas vérifiée, et la distinction compte autant que dans l'affaire du Crédit Mutuel Arkéa, où il fallait séparer ce qui était établi de ce qui était rapporté.
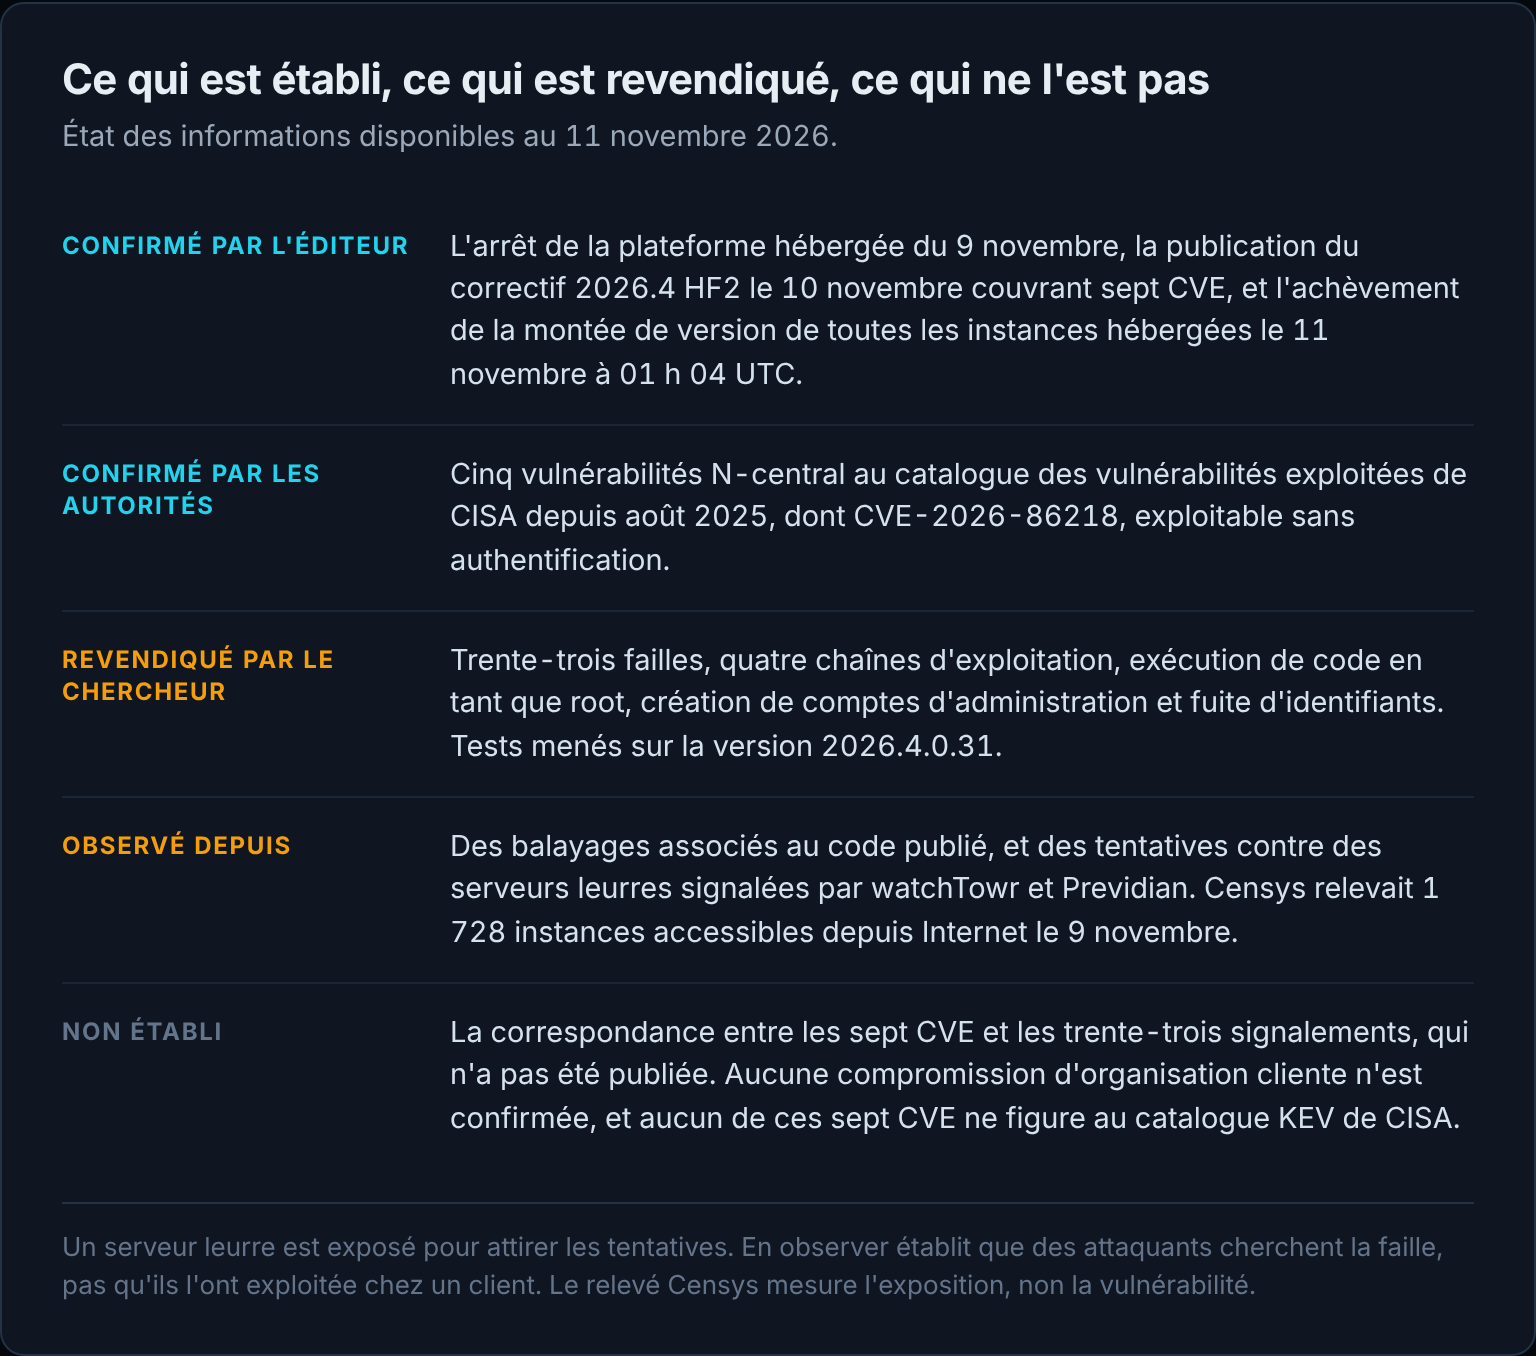
Des tentatives d'exploitation ont été signalées. Dans la nuit du 9 au 10 novembre, la société watchTowr a indiqué en avoir observé contre ses serveurs leurres N-central, et recommandé d'auditer les systèmes et de restreindre les accès15. Un serveur leurre est exposé pour attirer précisément ce genre de trafic : en observer établit que des attaquants cherchent la faille, pas qu'ils l'ont exploitée chez un client. La distinction n'est pas une précaution oratoire, c'est l'écart entre une menace activée et une compromission constatée.
Deux réserves subsistent par ailleurs. Aucune reproduction publique de l'ensemble des trente-trois signalements n'a été documentée, même si le fondateur de Previdian, Ryan Dewhurst, indique qu'un code de démonstration fonctionnel montre une chaîne complète menant à l'exécution de commandes1. Et le chiffre de « plus de 500 000 organisations » qui a circulé provient de la documentation commerciale de l'éditeur ; le relevé Censys du 9 novembre, lui, dénombre 1 728 instances accessibles depuis Internet8.
Le compteur de tentatives évolue au fil des heures et ne constitue pas en lui-même une information : ce qui compte est la distinction entre un leurre sollicité et une organisation compromise, et cette seconde catégorie restait vide au 12 novembre.
Ce qu'un client peut réellement faire
Pour un prestataire qui exploite N-central, la conduite à tenir a changé trois fois en quatre jours, et elle tient désormais en quatre points : appliquer HF2, désactiver l'API héritée, mettre à jour les agents puis les sondes, et vérifier l'installation sur les consignes de l'éditeur plutôt que sur le numéro de version. Reste l'examen des journaux d'authentification et d'exécution de scripts à partir du 8 novembre, en cherchant les comptes d'administration, les scripts et les sessions d'accès distant que personne n'a créés11.
Pour une organisation cliente, la marge est plus étroite mais elle n'est pas nulle. Trois questions se posent dans l'ordre : mon prestataire utilise-t-il ce produit, l'a-t-il arrêté, et que me communique-t-il des vérifications qu'il a menées ? Une entreprise peut aussi surveiller elle-même ce qui se passe sur ses propres postes — créations de comptes, exécutions de scripts inattendues — sans rien demander à personne, et vérifier que son contrat prévoit d'être informée d'un incident chez son fournisseur.
Une organisation qui ne sait répondre à aucune de ces questions vient d'apprendre quelque chose sur son propre niveau de visibilité.
Sources et notes
-
Alissa Irei, « N-able takes N-central platform offline after zero-day dump », TechTarget, 9 novembre 2026, https://www.techtarget.com/news/n-able-takes-n-central-platform-offline-after-zero-day-dump/874195/ ↩ ↩2 ↩3 ↩4
-
Ionut Arghire, « N-able Takes N-central Offline as Researcher Drops Over 30 Zero-Days », SecurityWeek, 10 novembre 2026, https://www.securityweek.com/n-able-takes-n-central-offline-as-researcher-drops-over-30-zero-days/ ↩ ↩2 ↩3
-
Tenable, « Able2Shell: Frequently Asked Questions for Reported N-able N-central Zero-Day Vulnerabilities », 11 novembre 2026, https://www.tenable.com/blog/able2shell-frequently-asked-questions-for-reported-n-able-n-central-zero-day-vulnerabilities ↩ ↩2 ↩3 ↩4
-
The Hacker News, « New N-central Exploits Work Against Patched Servers, Enable Root RCE and Windows SYSTEM Access », 12 novembre 2026, https://thehackernews.com/2026/11/new-n-central-exploits-work-against.html ↩ ↩2 ↩3
-
watchTowr, publication sur X, 12 novembre 2026, https://x.com/watchtowrcyber/status/2120803577094439123 ↩
-
Apache Software Foundation, notice CVE-2026-90436, 6 novembre 2026, https://app.opencve.io/cve/CVE-2026-90436 ↩ ↩2
-
Cloud Security Alliance, « Able2Shell: N-central Zero-Days and the RMM Kill Switch », note de recherche, 10 novembre 2026, https://labs.cloudsecurityalliance.org/research/csa-research-note-able2shell-ncentral-zero-days-20261110-csa/ ↩
-
CSO Online, « N-able N-central gets emergency fix two days after 33 exploits published », 10 novembre 2026, https://www.csoonline.com/article/4247028/n-able-n-central-gets-emergency-fix-two-days-after-33-exploits-published.html ↩ ↩2
-
Infosecurity Magazine, « N-able Rushes Out N-central Fixes After 33 Zero-Days Go Public », 11 novembre 2026, https://www.infosecurity-magazine.com/news/n-able-n-central-able2shell-0day/ ↩
-
N-able, « URGENT: N-central immediate hotfix required », tableau de bord d'état, septembre 2026, https://uptime.n-able.com/ ↩ ↩2
-
Huntress, « N-able Disables Cloud Services Following Disclosure of Able2Shell Exploit Chains », novembre 2026, https://www.huntress.com/blog/n-able-disables-cloud-services-following-disclosure-of-able2shell-exploit-chains ↩ ↩2
-
The Hacker News, « CISA Adds Two N-able N-Central Flaws to KEV Catalog », 14 août 2025, https://thehackernews.com/2025/08/cisa-adds-two-n-able-n-central-flaws-to.html ↩
-
Centre canadien pour la cybersécurité, « Bulletin de sécurité N-able (AV26-769) », 4 août 2026, mis à jour le 7 août 2026, https://cyber.gc.ca/en/alerts-advisories/n-able-security-advisory-av26-769 ↩
-
Cyber Security Agency of Singapore, « Active Exploitation of Vulnerability in N-Able N-Central » (AL-2026-118), 9 septembre 2026, https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2026-118/ ↩
-
watchTowr, publication sur X, 10 novembre 2026, https://x.com/watchtowrcyber/status/2120096657366827381 ↩
Commentaires (0)
Laisser un commentaire
Vous avez un compte ? Connectez-vous pour commenter avec votre compte
Aucun commentaire pour le moment. Lancez la discussion !
À lire ensuite
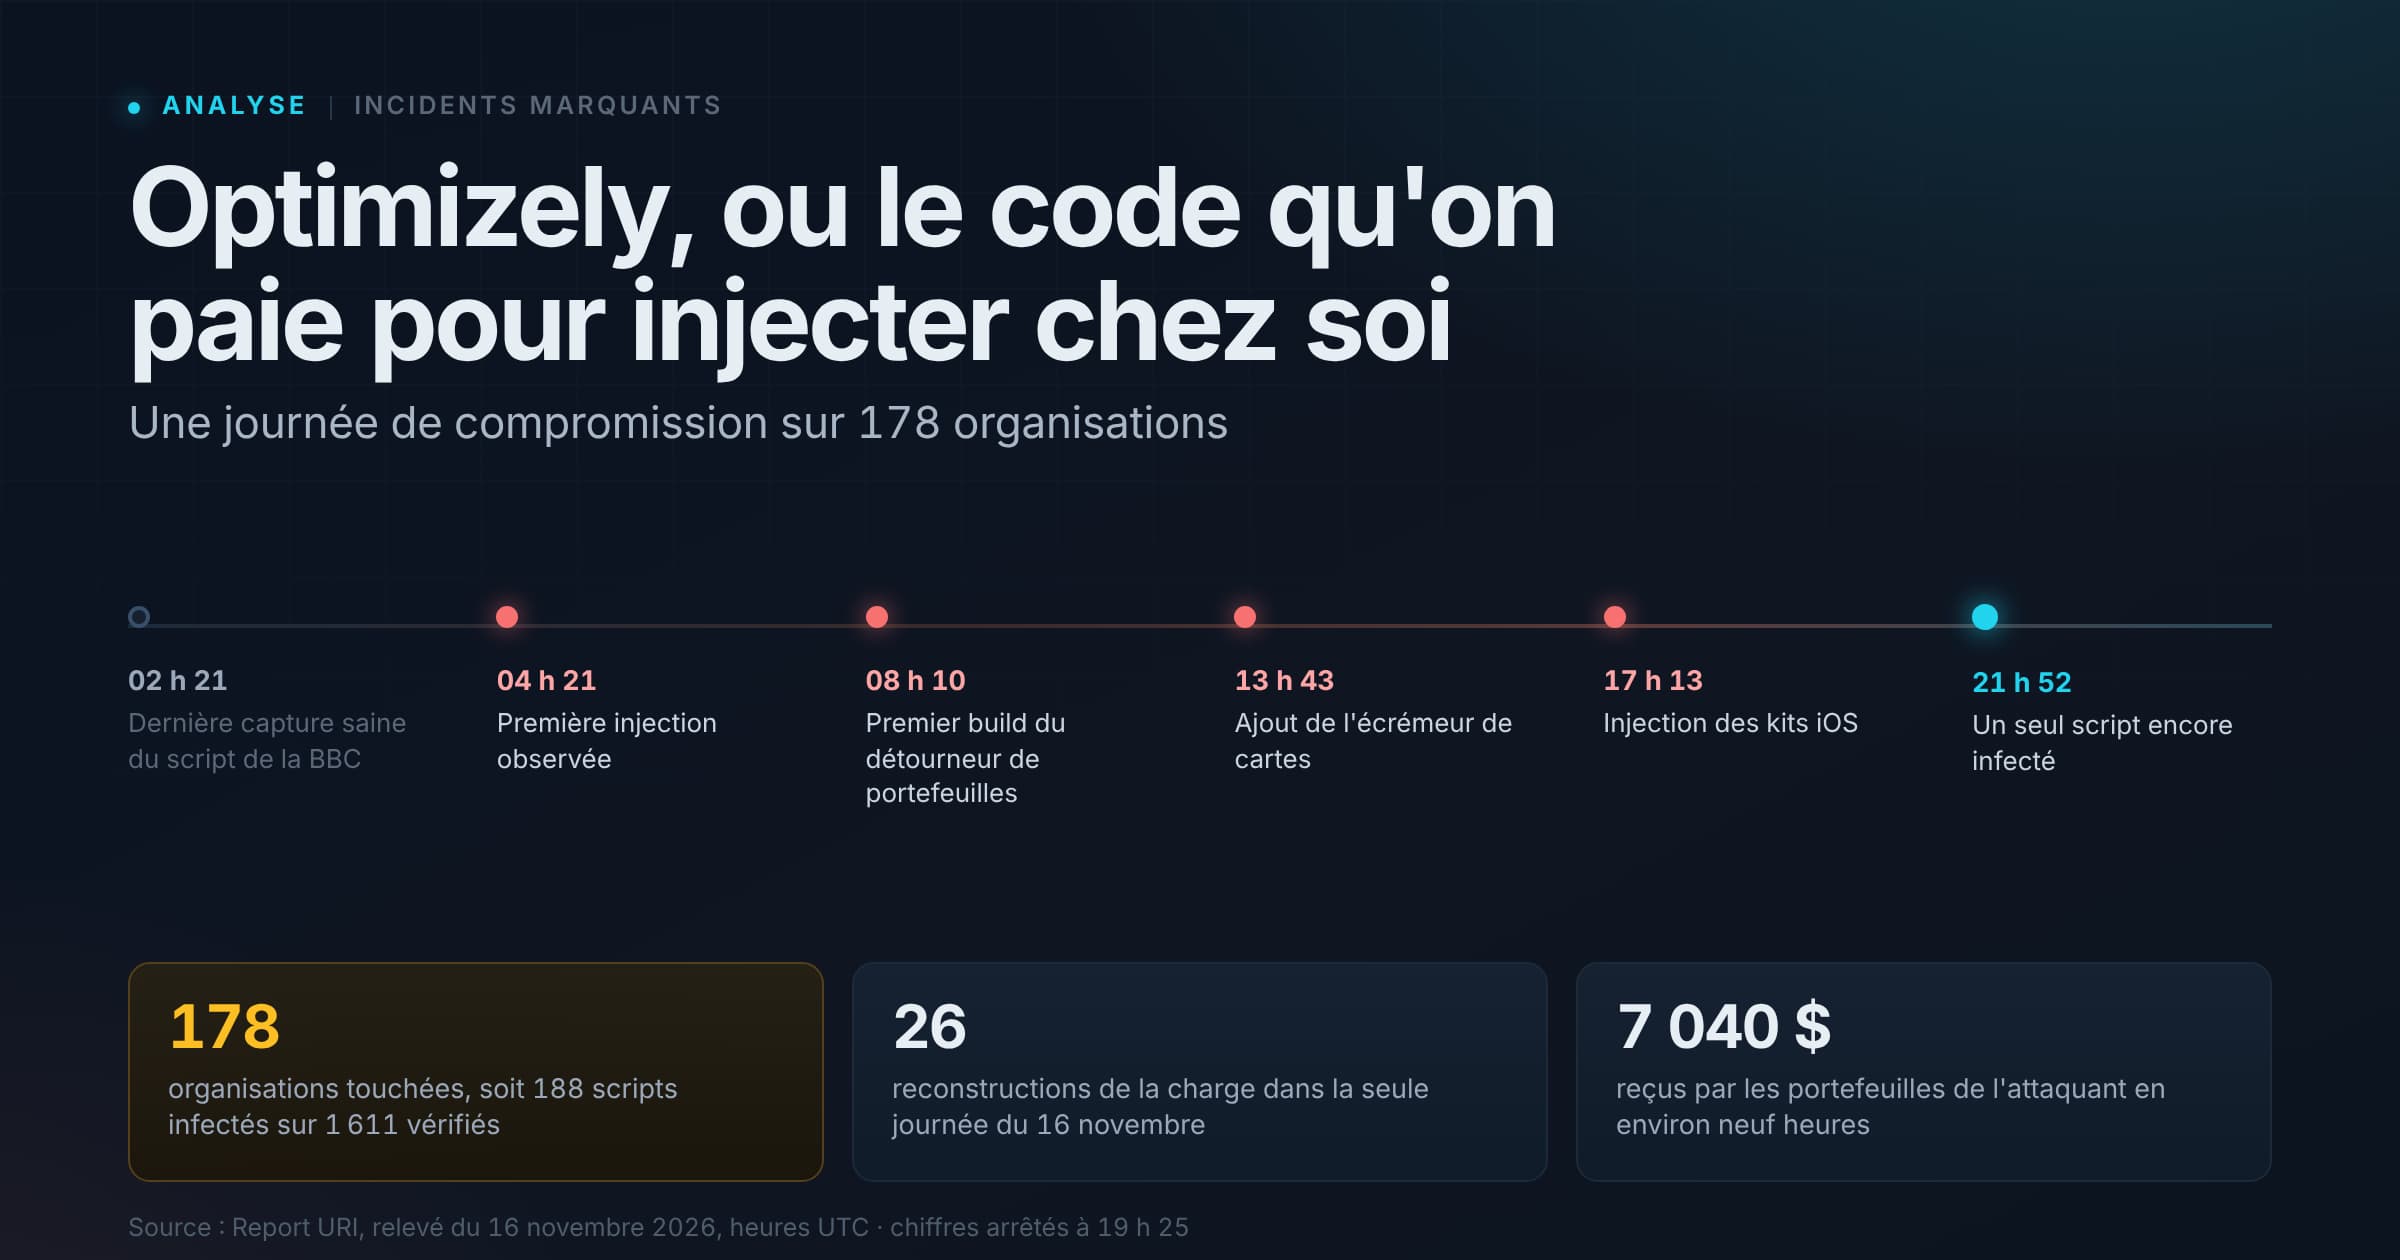
Optimizely : le code qu’on paie pour injecter chez soi
178 organisations ont servi un écrémeur de cartes via Optimizely. L'attaquant n'a pas détourné le produit, il a utilisé la fonction même qu'il est censé rendre.
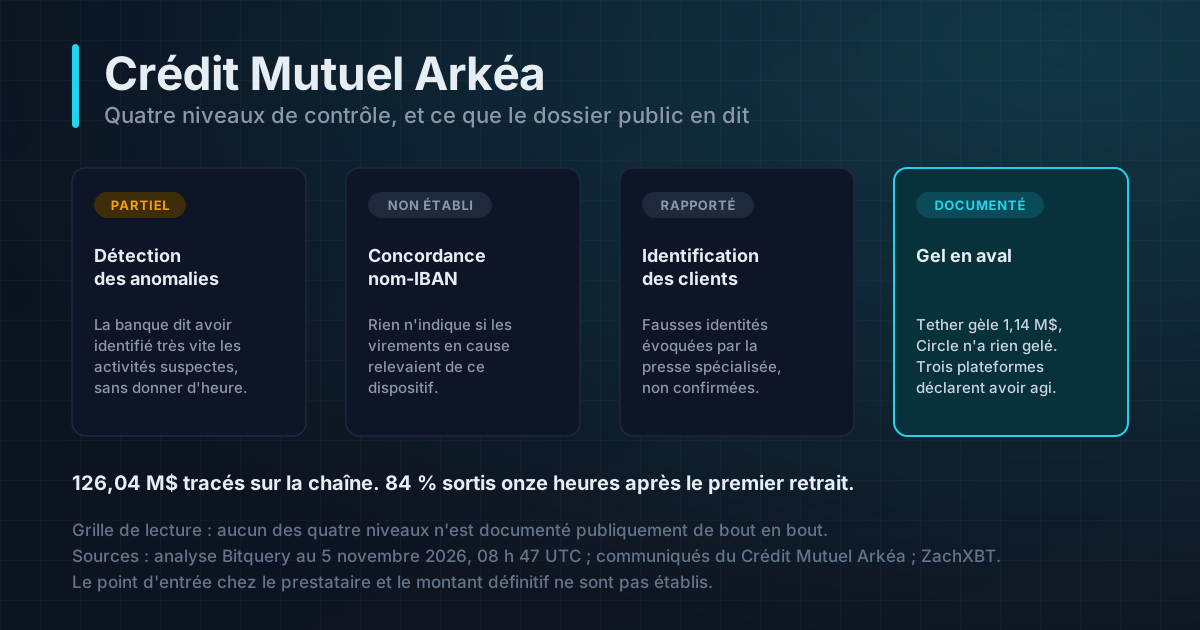
Crédit Mutuel Arkéa : ce que les contrôles pouvaient voir
Quatre niveaux de contrôle encadrent un virement bancaire converti en cryptoactifs. Dans le dossier Crédit Mutuel Arkéa, un seul a produit un effet documenté.
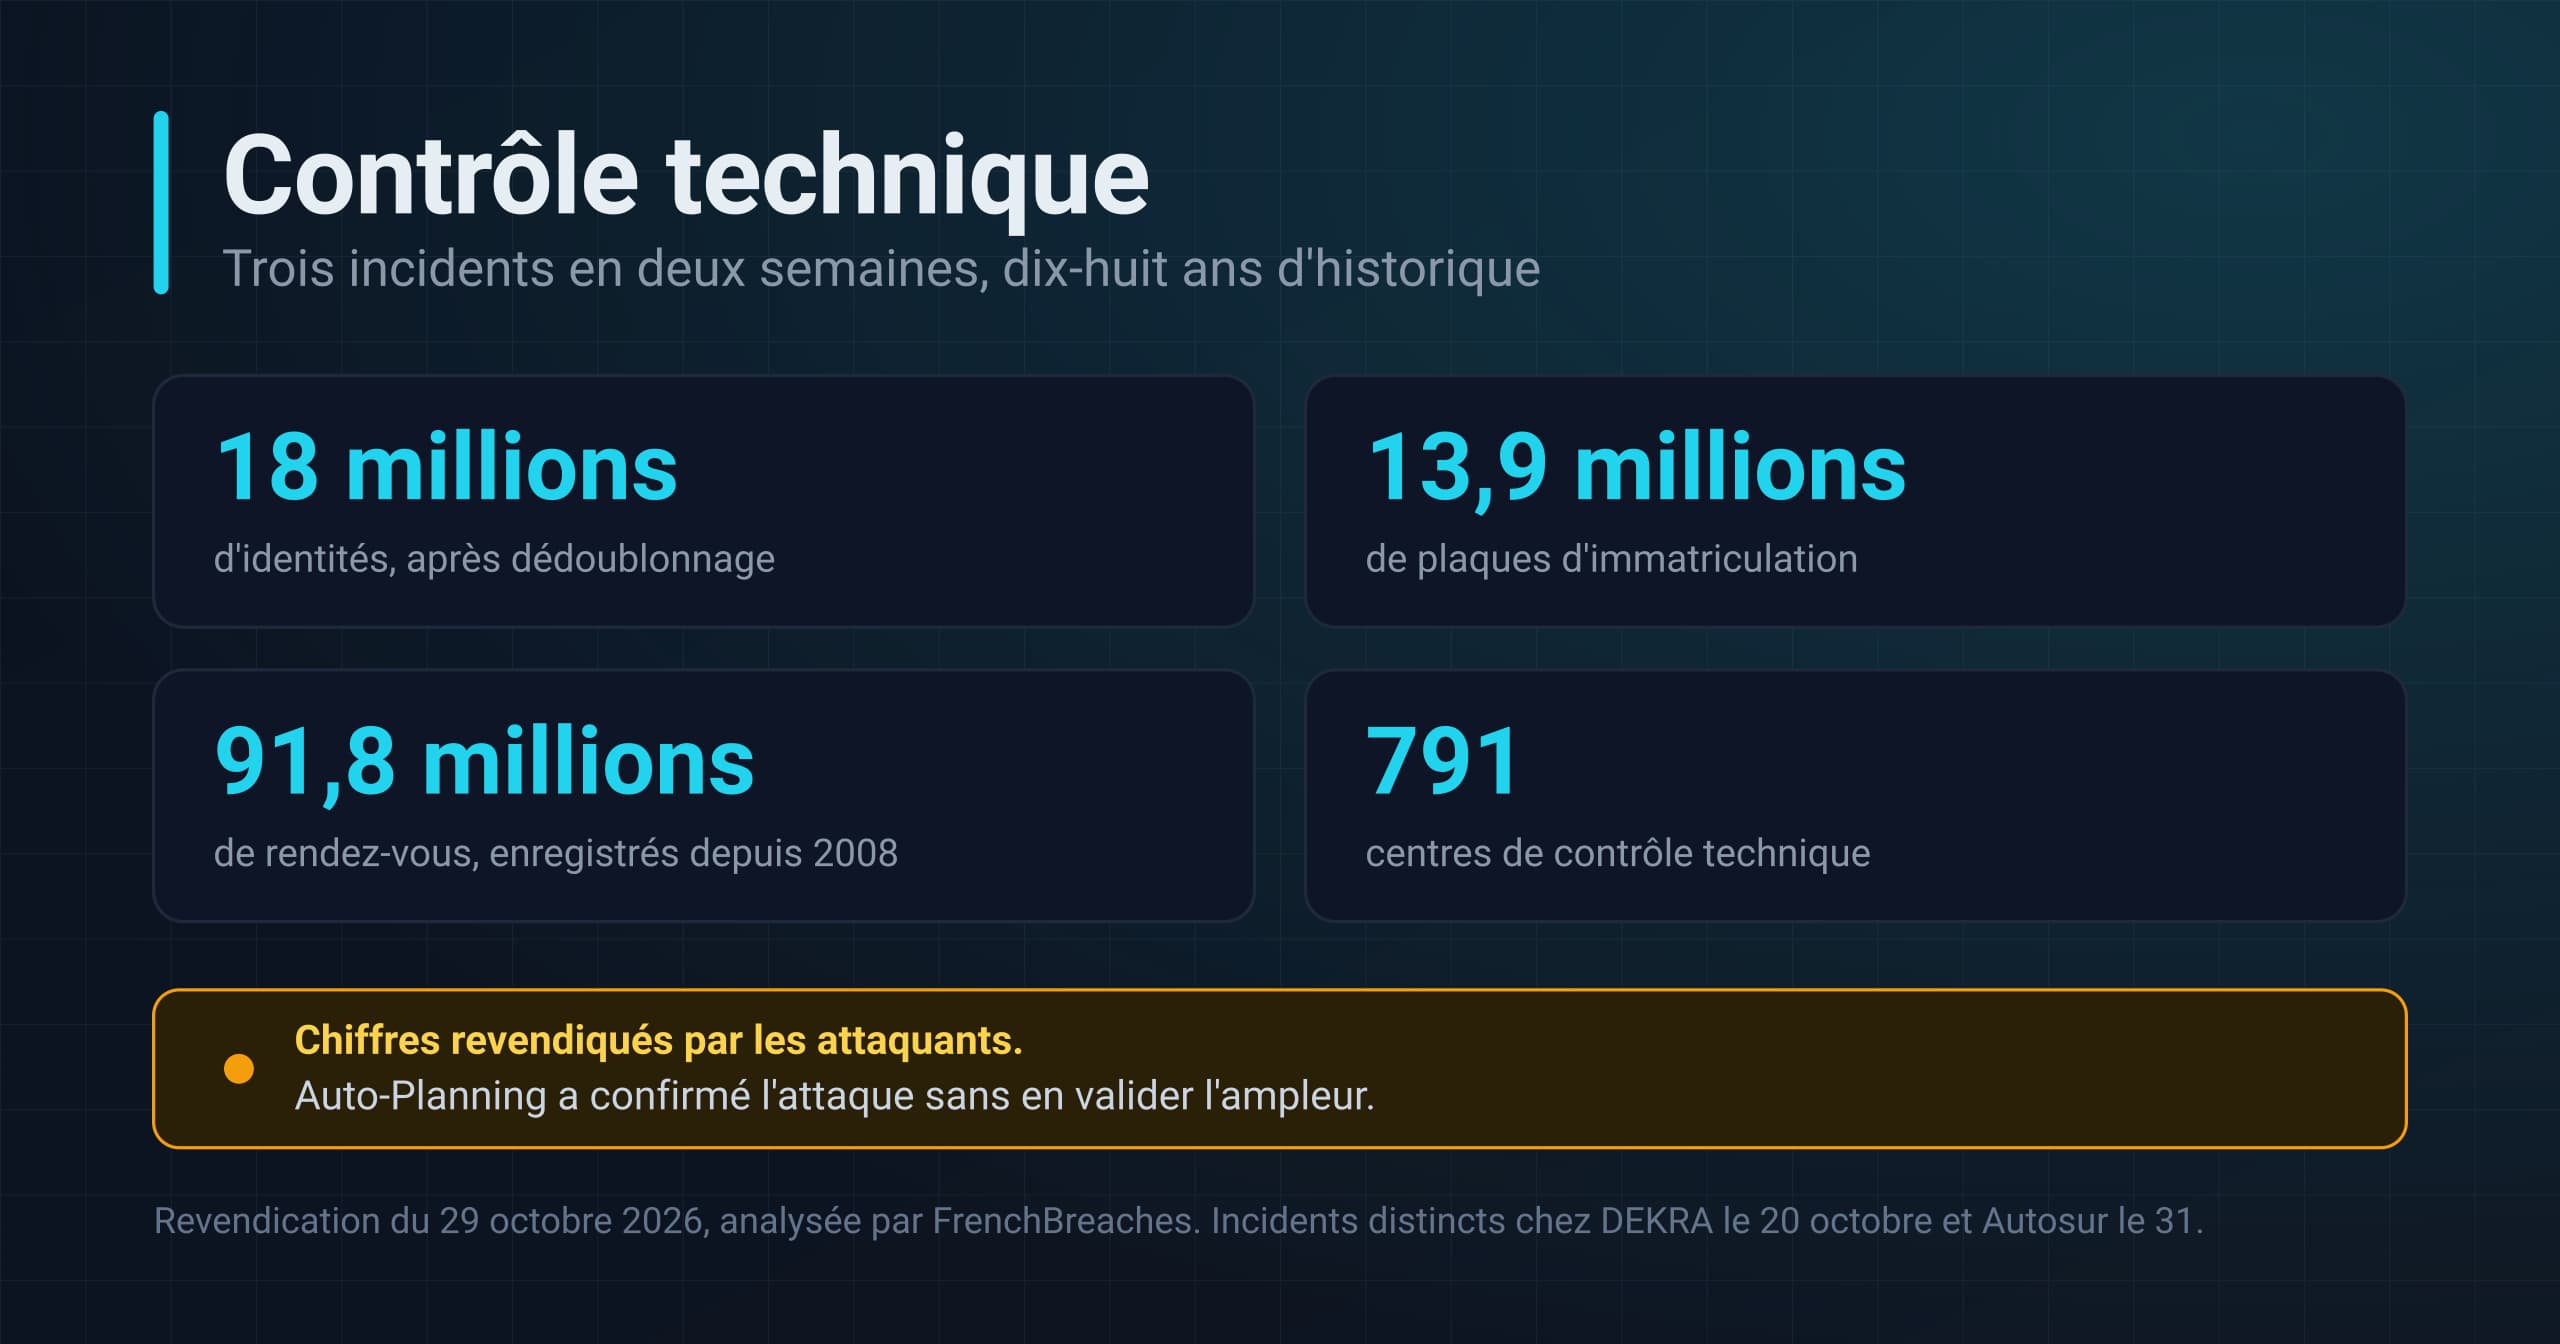
Contrôle technique : trois incidents en deux semaines, et dix-huit ans d'historique
Trois incidents en deux semaines chez des prestataires du contrôle technique, dix-huit ans d'historique, et aucun moyen simple de savoir si vous êtes concerné.