
Attribuer une cyberattaque : la méthode, et pourquoi elle se discute
APT29, Cozy Bear, Midnight Blizzard : trois des cinq noms d'un même groupe. Ce que la technique permet d'établir, ce qu'elle ne prouve pas, et qui tranche.
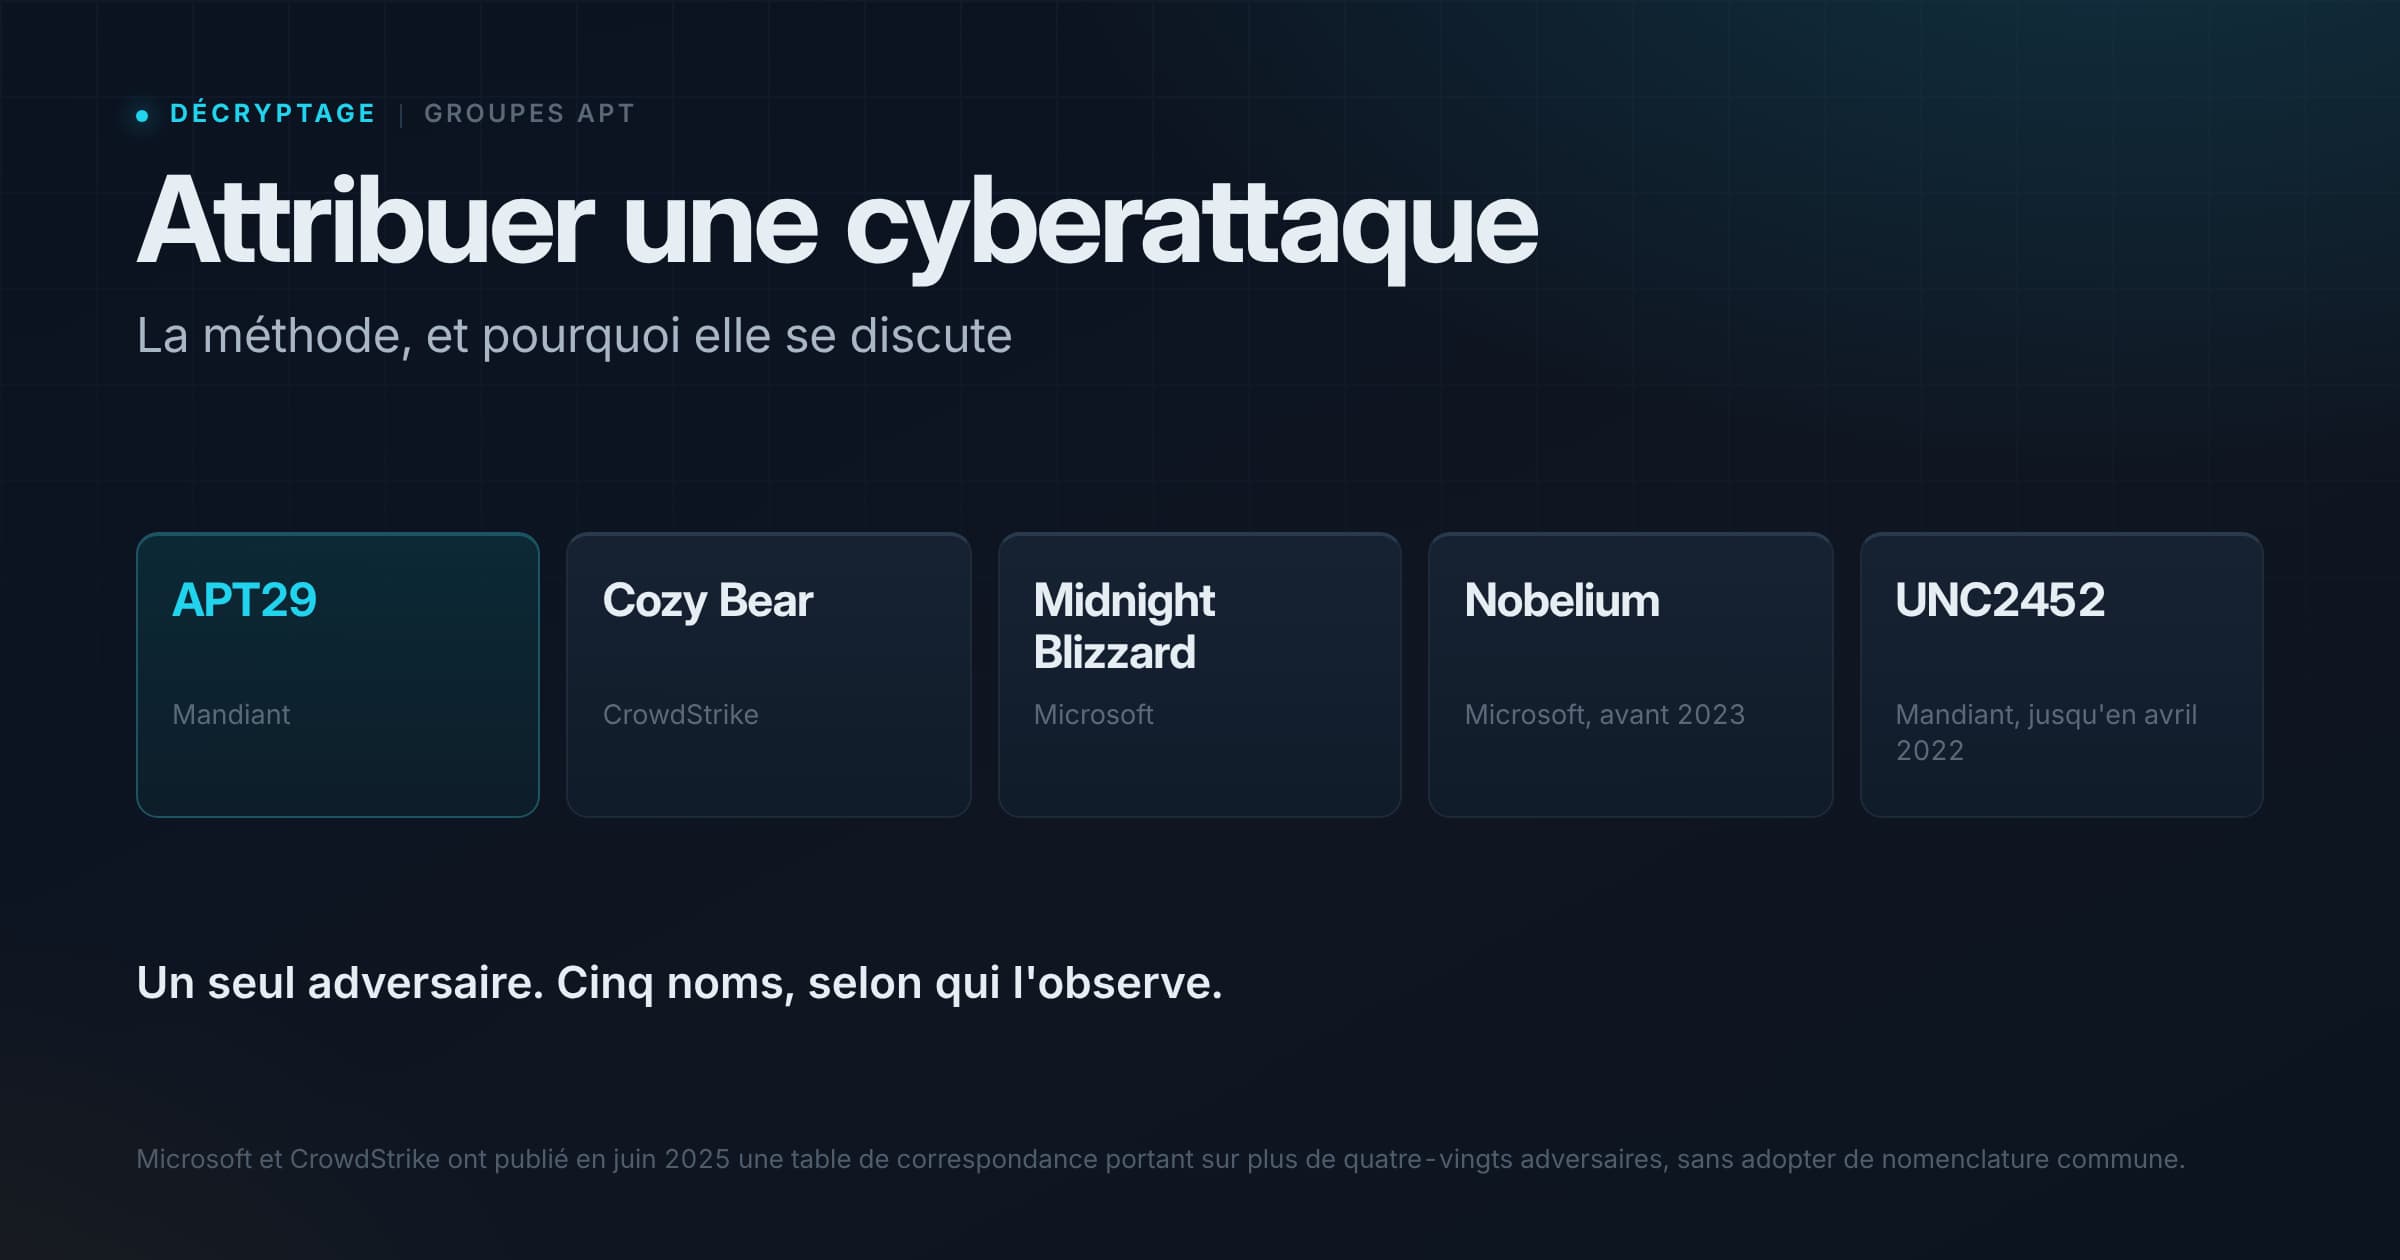
Un même adversaire s'appelle APT29 chez Mandiant, Cozy Bear chez CrowdStrike, Midnight Blizzard chez Microsoft, et Nobelium chez le même Microsoft avant 2023.
Le 2 juin 2025, Microsoft et CrowdStrike ont publié une table de correspondance entre leurs nomenclatures respectives, portant sur plus de quatre-vingts adversaires. Les deux entreprises ont pris soin de préciser que ce travail ne crée pas de nomenclature commune : il se contente de rapprocher les étiquettes existantes1.
Un cinquième nom a disparu en cours de route. Mandiant avait suivi sous l'identifiant UNC2452 l'activité découverte lors de la compromission de SolarWinds, avant de la fondre dans APT29 le 27 avril 2022, après avoir réuni assez d'éléments pour rattacher l'une à l'autre2. Une attribution n'est donc pas un verdict. C'est un état des connaissances à une date donnée.
Ce qu'on attribue, et à qui
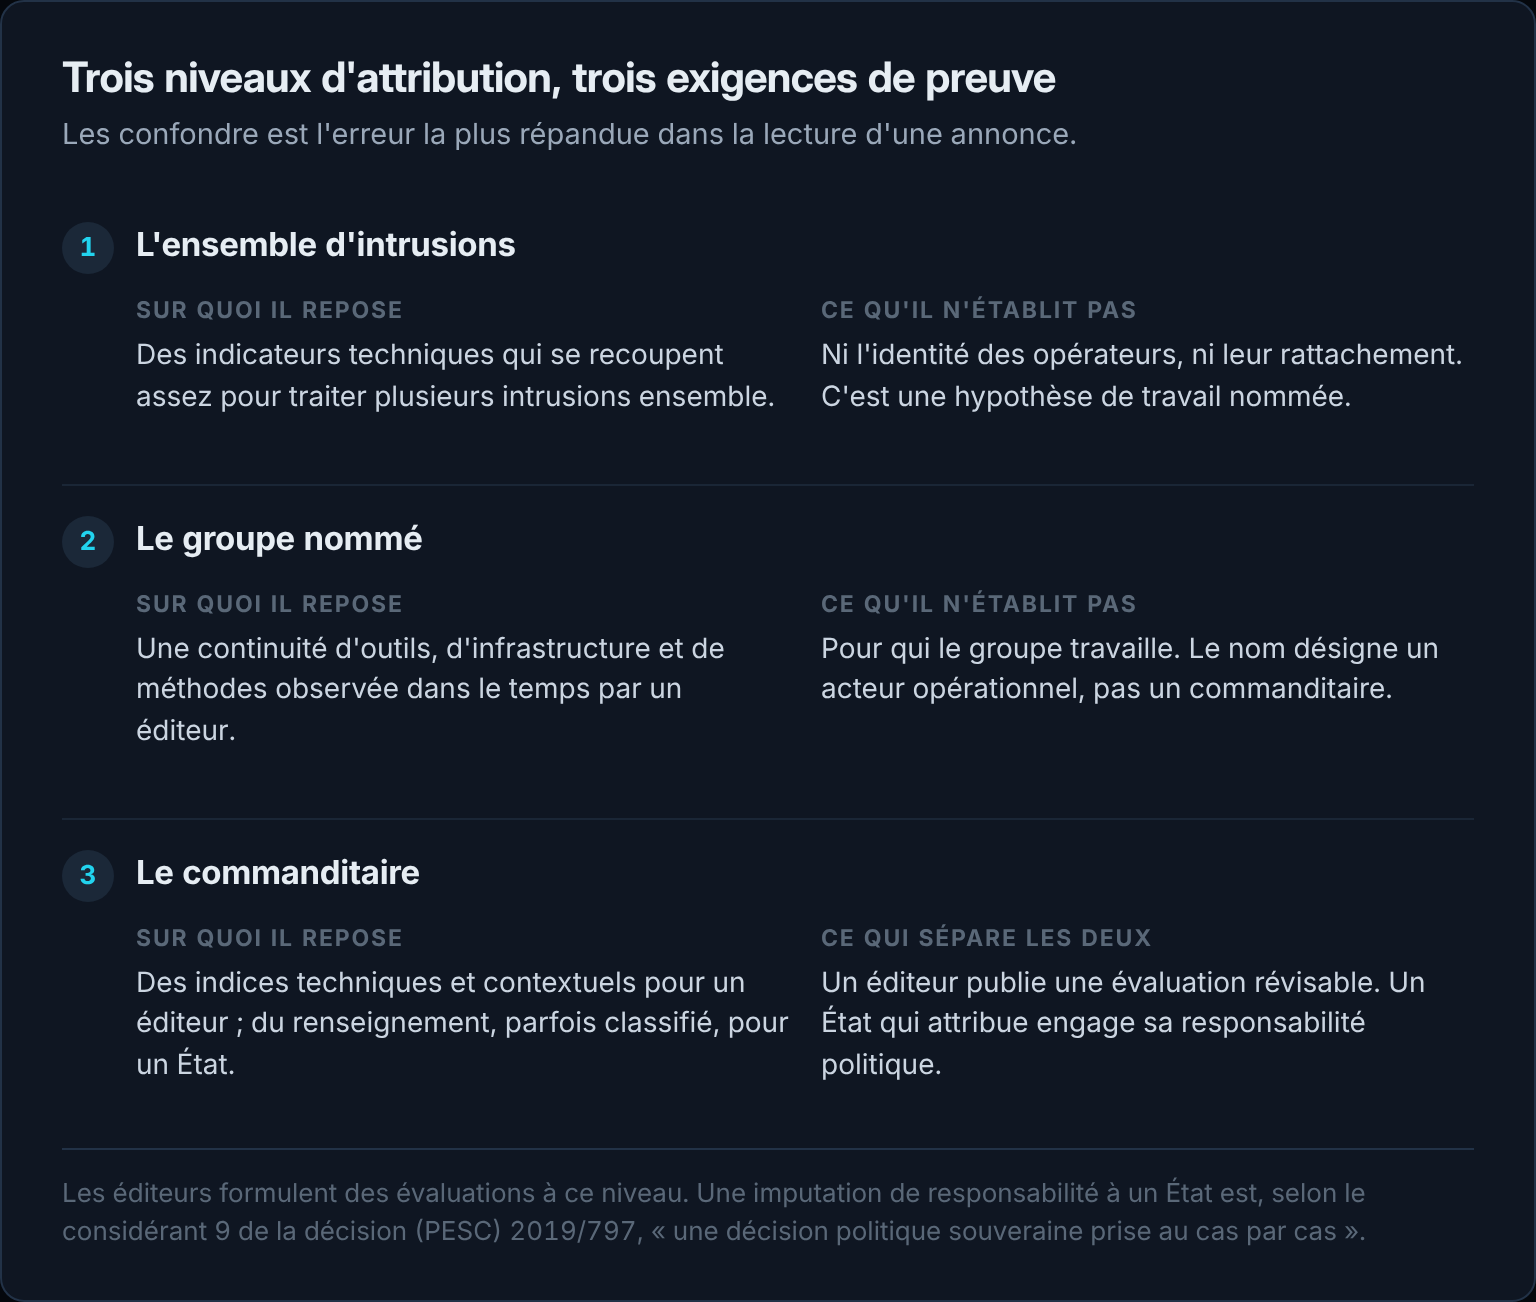
Trois affirmations très différentes circulent sous le même mot, et les confondre produit l'essentiel des malentendus.
Le premier niveau est l'ensemble d'intrusions. Un analyste constate que plusieurs incidents partagent assez d'éléments techniques pour être traités ensemble, et leur donne un identifiant provisoire : UNC2452 chez Mandiant, le préfixe UNC signifiant précisément « non catégorisé ». À ce stade, personne n'affirme savoir qui opère.
Le deuxième niveau est le groupe nommé. Lorsqu'un ensemble d'intrusions présente dans la durée une continuité d'outils, d'infrastructure et de méthodes, l'éditeur lui attribue un nom stable. C'est un jugement sur la cohérence d'un acteur opérationnel, pas sur son employeur.
Le troisième niveau désigne le commanditaire, et les éditeurs s'y aventurent régulièrement. En fondant UNC2452 dans APT29, Mandiant notait que sa conclusion rejoignait celle du gouvernement américain, qui rattache le groupe au Service des renseignements extérieurs de la Fédération de Russie (SVR)2. Ce qui sépare cette évaluation d'une attribution étatique n'est pas la hardiesse de la conclusion, mais la nature de l'acte. Un éditeur publie une appréciation qu'il révisera si les éléments changent. Un État qui en désigne publiquement un autre accomplit un acte diplomatique, engage sa responsabilité et ouvre la voie à des sanctions ou à des poursuites.
Les traces, et ce qu'elles portent
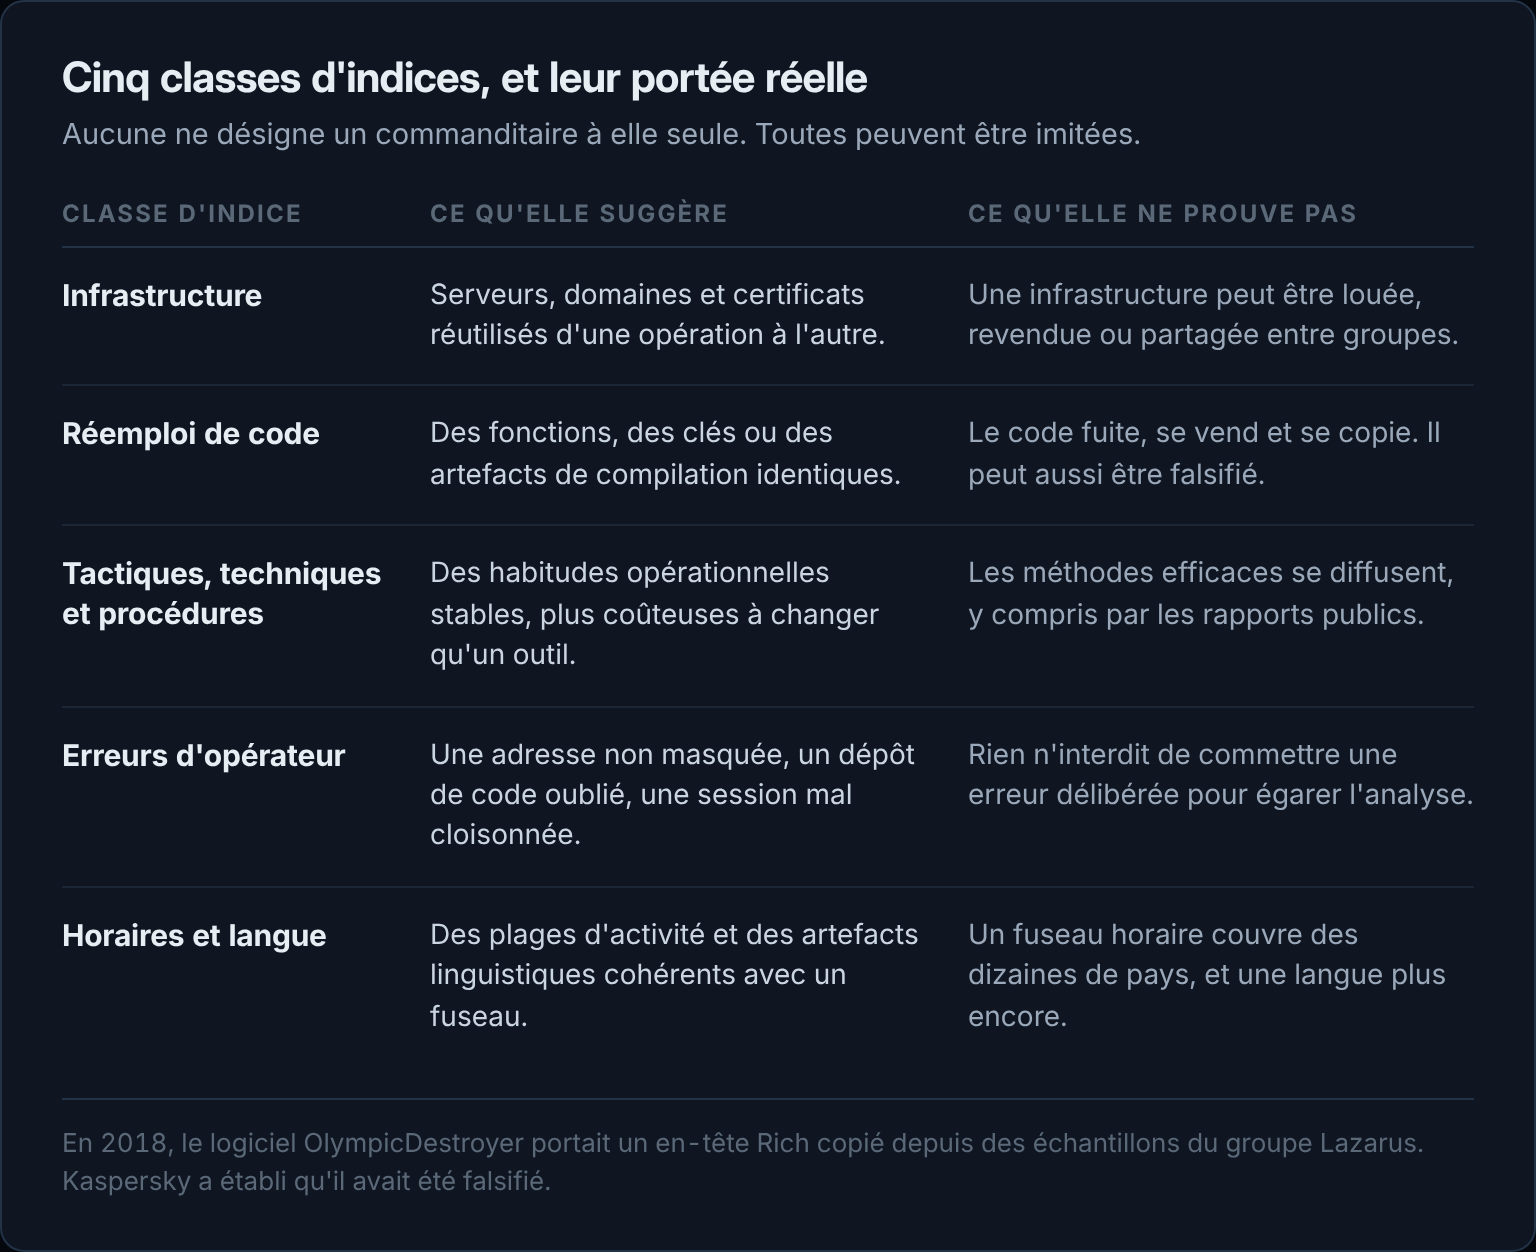
Le travail technique s'appuie sur cinq classes d'indices, dont aucune ne suffit seule.
L'infrastructure vient en premier : serveurs de commande, noms de domaine, certificats, adresses réutilisés d'une opération à l'autre. C'est la trace la plus accessible et la plus fragile, puisqu'un hébergement se loue, se revend et se partage.
Le réemploi de code suit : fonctions identiques, clés de chiffrement communes, artefacts laissés par la chaîne de compilation. L'argument est plus solide, à condition que le code n'ait pas fuité, ce qui arrive régulièrement.
Viennent ensuite les tactiques, techniques et procédures, c'est-à-dire les habitudes opérationnelles. Elles sont plus coûteuses à changer qu'un outil : une équipe qui a appris à se déplacer d'une certaine manière dans un réseau continue de le faire. C'est aussi pour cette raison qu'elles se diffusent, y compris parce que les rapports publics les décrivent.
Les erreurs d'opérateur fournissent parfois les éléments les plus parlants : une connexion sans anonymisation, un dépôt de code laissé ouvert, une session de test mal cloisonnée.
Restent les artefacts linguistiques et les plages horaires d'activité. Ils orientent, rarement davantage : un fuseau couvre des dizaines de pays.
Quand un indice est posé exprès
La limite de cette méthode tient en un cas, et il est documenté de bout en bout.
Le 9 février 2018, pendant les Jeux olympiques d'hiver de Pyeongchang, un logiciel de destruction baptisé OlympicDestroyer a frappé les systèmes de l'organisation. Les premiers échantillons analysés contenaient un en-tête Rich identique à celui relevé dans des échantillons de BlueNoroff, une composante du groupe nord-coréen Lazarus. L'en-tête Rich est une structure non documentée que l'éditeur de liens de Microsoft insère dans la plupart des exécutables : elle décrit les outils ayant servi à la compilation, un peu comme une nomenclature de fabrication.
Kaspersky a démontré que cette empreinte était fausse. L'en-tête décrivait une compilation sous Visual Studio 6, alors que le binaire faisait appel à une bibliothèque qui n'existait pas à cette époque ; l'analyse du code de démarrage correspondait en réalité à Visual Studio 2010, dont une compilation authentique aurait produit un en-tête tout autre. Les chercheurs ont conclu que la structure avait été délibérément copiée depuis les échantillons de BlueNoroff et qu'elle n'avait aucun rapport avec le contenu réel du fichier3.
Le détail qui achève la démonstration est presque domestique. Un échantillon téléversé le 9 février, dont le délai d'exécution avait été retiré, portait un en-tête Rich parfaitement cohérent. Compilé dans l'urgence, il avait échappé à la falsification : les opérateurs avaient oublié de maquiller celui-là.
La suite donne à l'épisode sa valeur démonstrative. Le 19 octobre 2020, le gouvernement britannique a rendu publique l'attribution de l'attaque au Centre principal des technologies spéciales du GRU, l'unité 74455, également suivie sous le nom de Sandworm. Le communiqué indique que cette unité a cherché à se faire passer pour des pirates nord-coréens et chinois en visant la cérémonie d'ouverture, et juge que l'intention était presque certainement le sabotage4. Le même jour, le ministère américain de la Justice annonçait l'inculpation de six officiers de cette unité, pour un ensemble d'opérations incluant l'attaque destructrice du 9 février 20185.
Deux enseignements en ressortent. La fausse piste a fonctionné à court terme : elle a orienté les premières analyses vers la Corée du Nord. Elle n'a pas tenu deux ans, parce que l'attribution finale ne reposait pas sur l'en-tête d'un fichier.
Confiance et probabilité ne mesurent pas la même chose
Les évaluations sérieuses portent deux indications qu'on confond facilement.
La première est la probabilité : la vraisemblance accordée à l'affirmation elle-même. Le communiqué britannique sur Pyeongchang en donne un exemple lorsqu'il juge l'intention « presque certainement » destinée au sabotage4. Dans les référentiels de renseignement, ces expressions correspondent à des fourchettes chiffrées — « probable » couvre environ 55 à 80 % chez le Center for Internet Security, qui aligne sa pratique sur les directives américaines en la matière6.
La seconde est le niveau de confiance : la solidité de ce sur quoi l'évaluation repose, c'est-à-dire le nombre, la variété et la fiabilité des sources. Une confiance élevée ne transforme pas une évaluation en fait établi6.
Les deux varient indépendamment. Un analyste peut juger une hypothèse très probable en n'ayant qu'une confiance modérée, parce qu'une source unique l'étaye. L'inverse existe : des sources nombreuses et concordantes peuvent soutenir une conclusion prudente. Lire « confiance élevée » comme « sûr à 90 % » est l'erreur la plus répandue, et elle se glisse plus souvent dans la reprise journalistique que dans le rapport d'origine.
Ces échelles ne s'imposent à personne. Des référentiels publics existent, mais rien n'oblige un éditeur à les suivre ni à publier la sienne, de sorte qu'un même mot peut recouvrir des exigences différentes d'un rapport à l'autre.
Une attribution peut aussi être négative. Dans l'affaire du Crédit Mutuel Arkéa, l'enquêteur à l'origine du signalement a écarté le groupe Lazarus, au motif que les mouvements de fonds ne correspondaient pas à ses habitudes. Ce raisonnement n'est pas le symétrique exact d'une attribution positive. L'accumulation d'indices caractéristiques renforce une hypothèse ; leur absence l'affaiblit sans l'exclure, puisqu'un groupe peut changer d'infrastructure, modifier ses méthodes ou, comme à Pyeongchang, emprunter délibérément celles d'un autre.
Ce qu'un État engage quand il attribue
Le régime européen de sanctions contre les cyberattaques pose explicitement la distinction.
La décision (PESC) 2019/797 du Conseil du 17 mai 2019 institue des mesures restrictives contre les auteurs de cyberattaques. Son considérant 9 énonce que ces mesures « devraient être différenciées de l'imputation de responsabilité pour des cyberattaques à un État tiers », que leur application « n'équivaut pas à une telle imputation, qui constitue une décision politique souveraine prise au cas par cas », et que chaque État membre reste libre de procéder à sa propre appréciation7.
La portée du texte est celle d'un considérant : il éclaire un dispositif de sanctions, il ne pose pas une règle générale du droit international. Il dit néanmoins quelque chose d'utile. L'Union peut sanctionner des personnes et des entités sans désigner l'État pour le compte duquel elles agissaient, et deux États membres peuvent lire les mêmes éléments et conclure différemment.
Les silences s'expliquent de la même manière. Un gouvernement qui dispose d'éléments solides peut choisir de ne rien dire, parce que le dire révélerait comment il le sait, ou parce que le moment est mal choisi. L'absence d'attribution publique ne signifie pas l'absence de conviction.
Comment lire une annonce d'attribution
Quatre questions suffisent à situer ce qu'on vient de lire.
Qui parle ? Un éditeur de sécurité, un gouvernement, un chercheur indépendant et un journaliste n'ont ni les mêmes données ni les mêmes contraintes.
Qu'affirme-t-on exactement ? Un ensemble d'intrusions, un groupe nommé ou un commanditaire. Un titre qui annonce un État alors que le corps du texte ne décrit qu'un groupe a franchi un niveau sans le dire.
Sur quelles classes d'indices, et avec quelle confiance ? Une attribution qui ne repose que sur de l'infrastructure partagée est plus fragile qu'une attribution adossée à des habitudes opérationnelles observées sur plusieurs années.
Qui corrobore ? Une conclusion reprise par trois publications qui citent toutes la même source initiale n'a pas été confirmée trois fois. C'est la vigilance qu'il faut aussi appliquer aux revendications d'attaquants, qui sont rapportées bien plus souvent qu'elles ne sont vérifiées.
Pour une organisation touchée, la question ne se pose d'ailleurs pas en ces termes. Les obligations de signalement prévues par NIS2 portent sur des faits : ce qui a été observé, à quel moment, avec quelles conséquences. Désigner un responsable n'en fait pas partie, et s'y essayer dans les premières heures coûte du temps sans rien apporter à la remédiation.
Reste une asymétrie qu'aucune méthode ne corrige. L'attaquant connaît la vérité et choisit ce qu'il laisse derrière lui ; l'analyste travaille sur ce qui a été laissé. Une attribution solide reste possible, Pyeongchang l'a montré, mais elle demande du temps, des sources que l'analyse technique ne fournit pas seule, et la discipline de dire ce qu'on sait séparément de ce qu'on en déduit.
Sources et notes
-
CrowdStrike, « CrowdStrike and Microsoft Collaborate to Harmonize Cyber Threat Attribution », 2 juin 2025, https://ir.crowdstrike.com/news-releases/news-release-details/crowdstrike-and-microsoft-collaborate-harmonize-cyber-threat ↩
-
Mandiant, « UNC2452 Merged into APT29 », 27 avril 2022, https://cloud.google.com/blog/topics/threat-intelligence/unc2452-merged-into-apt29 ↩ ↩2
-
Kaspersky, Securelist, « The devil's in the Rich header », 8 mars 2018, https://securelist.com/the-devils-in-the-rich-header/84348/ ↩
-
Foreign, Commonwealth & Development Office et National Cyber Security Centre, « UK exposes series of Russian cyber attacks against Olympic and Paralympic Games », 19 octobre 2020, https://www.gov.uk/government/news/uk-exposes-series-of-russian-cyber-attacks-against-olympic-and-paralympic-games ↩ ↩2
-
Department of Justice des États-Unis, « Six Russian GRU Officers Charged in Connection with Worldwide Deployment of Destructive Malware and Other Disruptive Actions in Cyberspace », 19 octobre 2020, https://www.justice.gov/opa/pr/six-russian-gru-officers-charged-connection-worldwide-deployment-destructive-malware-and ↩
-
Center for Internet Security, « Words of Estimative Probability, Analytic Confidences, and Structured Analytic Techniques », https://www.cisecurity.org/ms-isac/services/words-of-estimative-probability-analytic-confidences-and-structured-analytic-techniques ↩ ↩2
-
Conseil de l'Union européenne, « Décision (PESC) 2019/797 du Conseil du 17 mai 2019 concernant des mesures restrictives contre les cyberattaques qui menacent l'Union ou ses États membres », considérant 9, https://eur-lex.europa.eu/eli/dec/2019/797/oj ↩
Commentaires (0)
Laisser un commentaire
Vous avez un compte ? Connectez-vous pour commenter avec votre compte
Aucun commentaire pour le moment. Lancez la discussion !
À lire ensuite
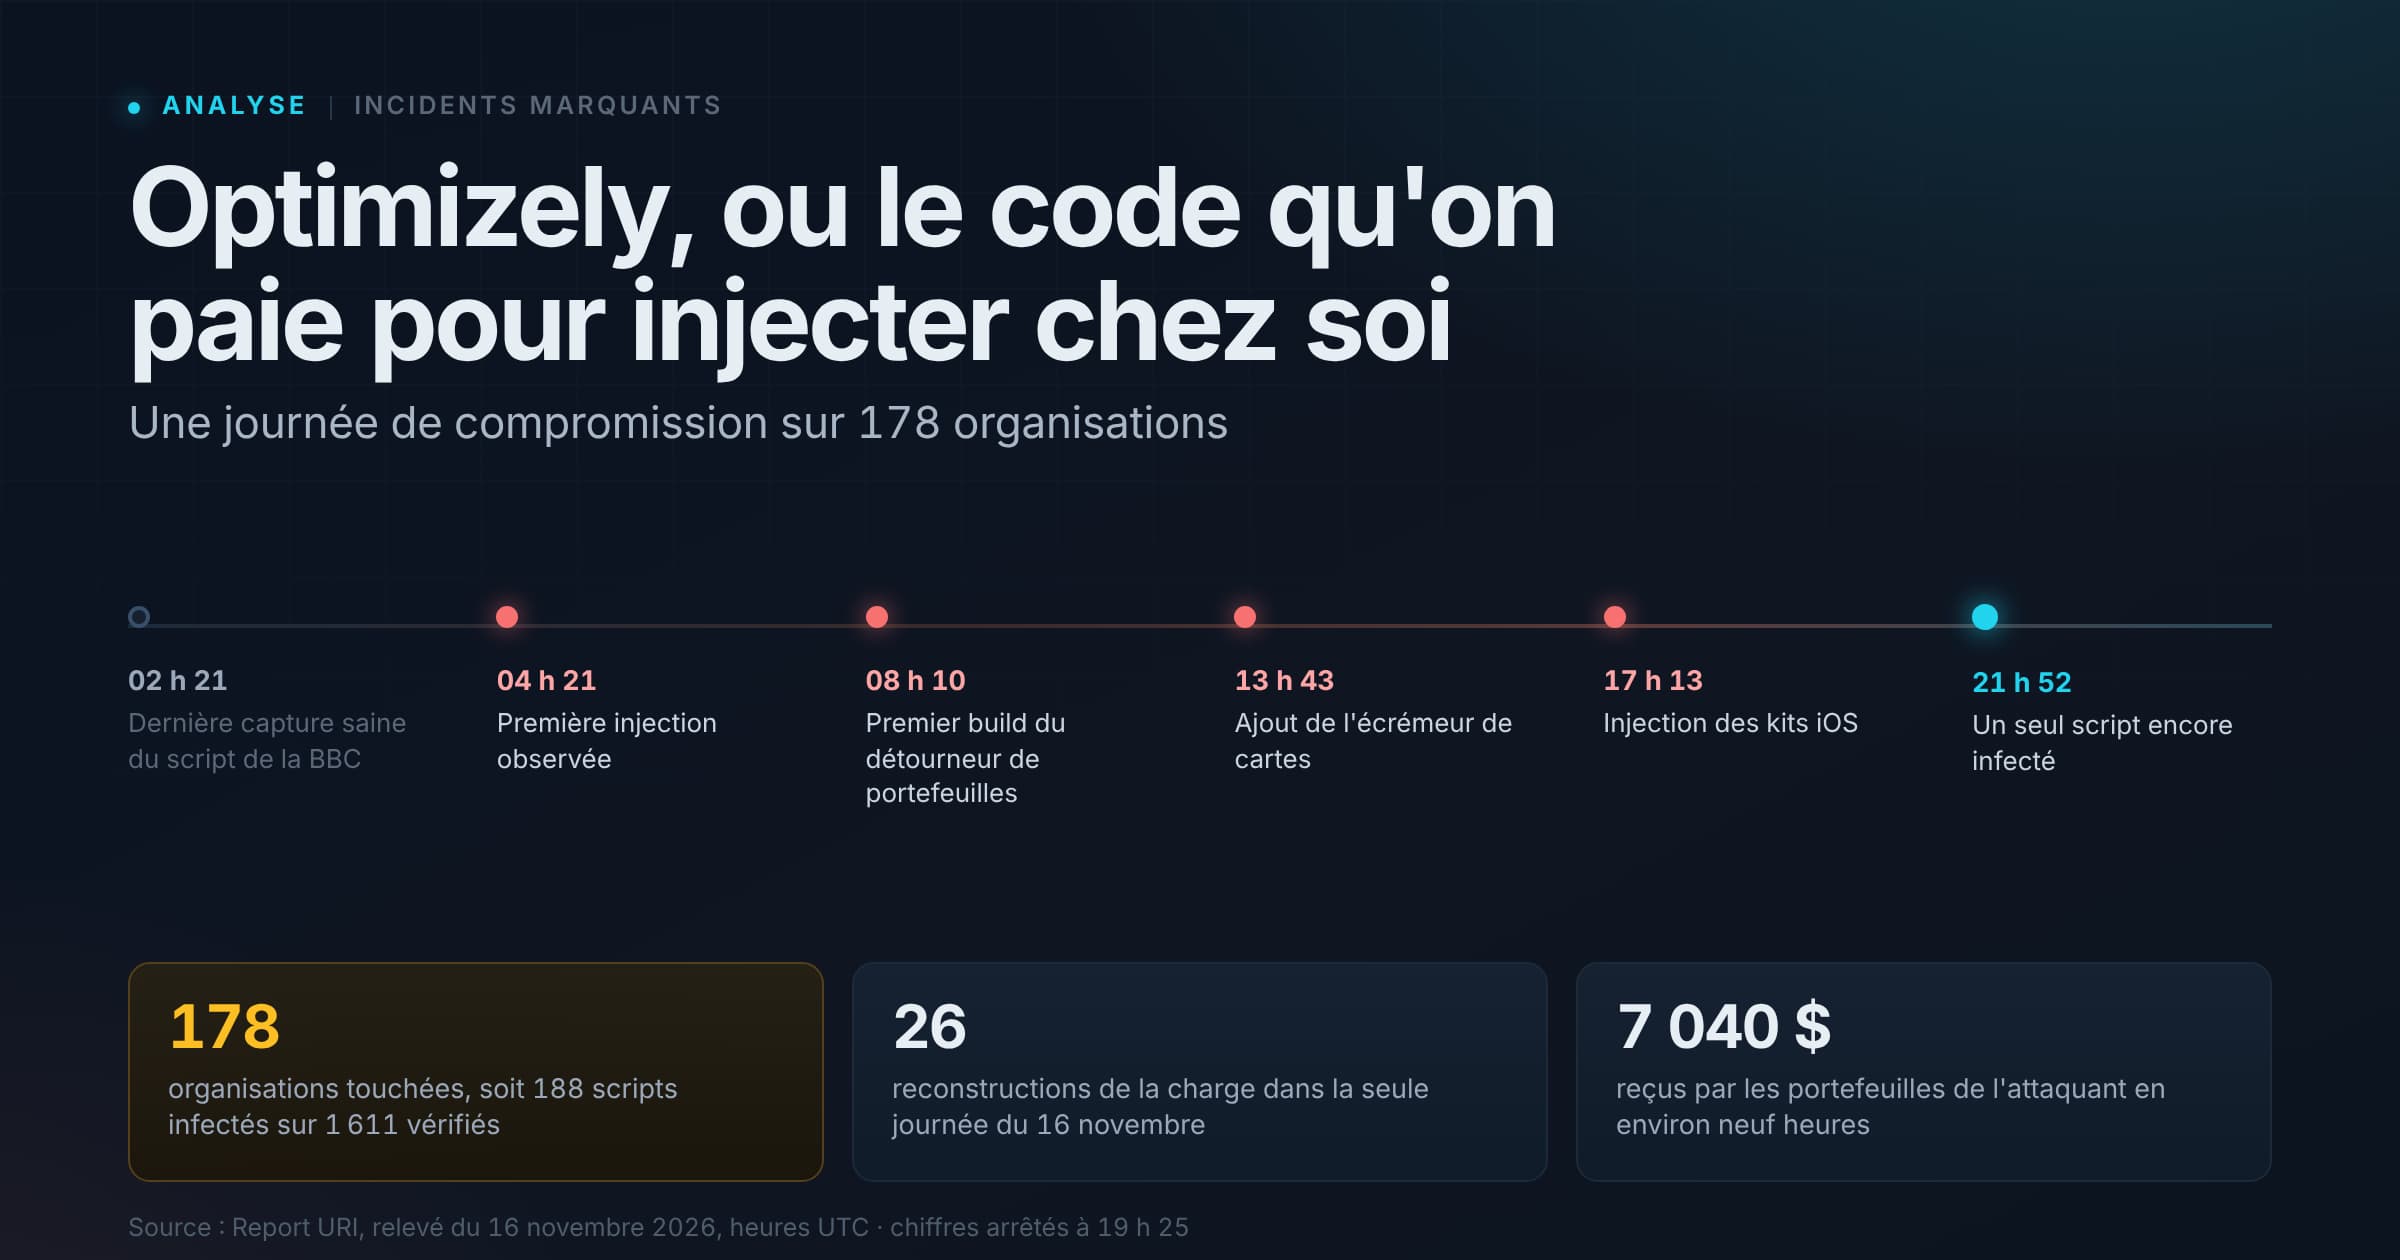
Optimizely : le code qu’on paie pour injecter chez soi
178 organisations ont servi un écrémeur de cartes via Optimizely. L'attaquant n'a pas détourné le produit, il a utilisé la fonction même qu'il est censé rendre.
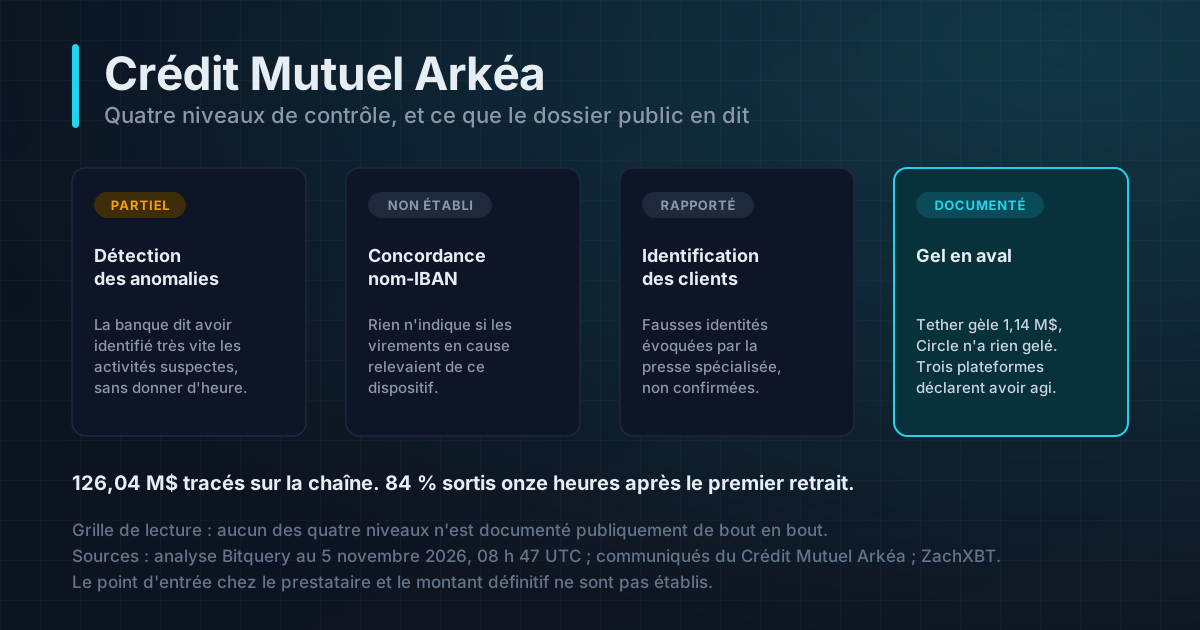
Crédit Mutuel Arkéa : ce que les contrôles pouvaient voir
Quatre niveaux de contrôle encadrent un virement bancaire converti en cryptoactifs. Dans le dossier Crédit Mutuel Arkéa, un seul a produit un effet documenté.